
「エラーが出ているみたい」。8月の終わり、レジャー施設のサイトについてそう相談を受けた私たちは、改ざんを疑う前提で WordPress の本体を公式の配布物と照らし合わせ、公開している21ページを全部開いて確かめました。結果はシロで、原因はエラーの文言が訪問者の画面にそのまま出る設定だったので、その日のうちに改めています。ハッキングかどうかは、見た目でなく照合で白黒をつける。この記事は、その手前と後ろの話です。
PHP の脆弱性や改ざんのニュースが続いて、うちのサイトは大丈夫か、入られたら何をすればいいのか、と少し怖くなっている社長や Web 担当の方へ。制作会社に WordPress で作ってもらい、サーバーには自分で入れない。保守を頼んでいても、いなくても、入られた日の最初の1時間に誰へ何を伝えるかと、その前に紙1枚に書いておく5つを、ここに置いておきます。
「うちに預ければ入られません」。保守の仕事で、これほど言いやすい言葉はありません。安心してもらえるでしょう。けれど、この一文は私たちの提案書には出てきません。点検を続けていれば、いつかどこかで仕掛けに出くわすことを知っているからです。約束できるのは、入られたときにどの順で何をするかを持っていること。そちらなら、胸を張って言えます。
万引きが一件もないスーパーは、どこにあるでしょうか
「ちゃんと更新して、パスワードを強くして、セキュリティのプラグインを入れておけば防げる」。よく聞く言葉で、大筋では合っています。ある保守先のログには、admin という名前で千回を超えるパスワードの試し打ちが残っていて、別のシステム向けの当てずっぽうな攻撃まで混ざっていましたが、すべて入口で弾かれていました。攻撃の大部分を門前払いにしているのは、更新と鍵と設定です。
それでも、ゼロにはなりません。スーパーを思い浮かべてください。スーパーの業界団体の統計では、万引きの防止策に何らかの手を打っているスーパー企業は99.5%にのぼります。残念ながら、万引きをゼロにできた店の話を、私たちは聞いたことがありません。店には、見つけたら事務所へ連れていき、警察を呼ぶ、といった段取りがあるはずです。防ぐ努力と、起きたときの段取りは、別のものとして用意されている。
最も使われているパソコンの OS、Windows も同じ立場にいます。Microsoft は毎月第2火曜日に、Windows を含む自社製品の穴の修正をまとめて配っていて、2026年10月の1回分は1,400件を超えたと報じられました。余談ですが、この「第2火曜」は米国の時間なので、日本のパソコンに更新が届くのは水曜の朝です。仕事を始めようとした水曜の朝に再起動を求められて、うんざりした方も多いのではないでしょうか。話を戻します。こうなっても「危ないから Windows をやめよう」と言う会社は、まずありません。更新を続け、何かあれば手当てする前提で、みんな毎日使っています。
WordPress も、世界のサイトのおよそ4割で動いている、狙われる側の代表です。
日本の窓口である JPCERT/CC に寄せられた Web サイト改ざんの報告は、WordPress に限らない数ですが、2026年7〜9月で603件と、その前の3か月の3倍を超えました。7月には WordPress 本体の深刻な穴を受けて WordPress.org が強制の自動更新をかけましたが、自動更新を切ったサイトや更新に失敗したサイトには届きません。御社のサイトの自動更新が切られていないか、一度制作会社に聞いてみてください。
嫌なのは、その先です。セキュリティ会社 Wiz の報告では、入られたサイトにプラグインに見せかけた裏口が置かれていました。本体の更新は穴をふさいでくれますが、すでに置かれた裏口までは消してくれない、というのが私たちの見立てです。PHP の緊急脆弱性の記事で触れた、修正版そのものが届かない古い系統の PHP で動くサイトなら、入られる前提はもう一段強くなるでしょう。
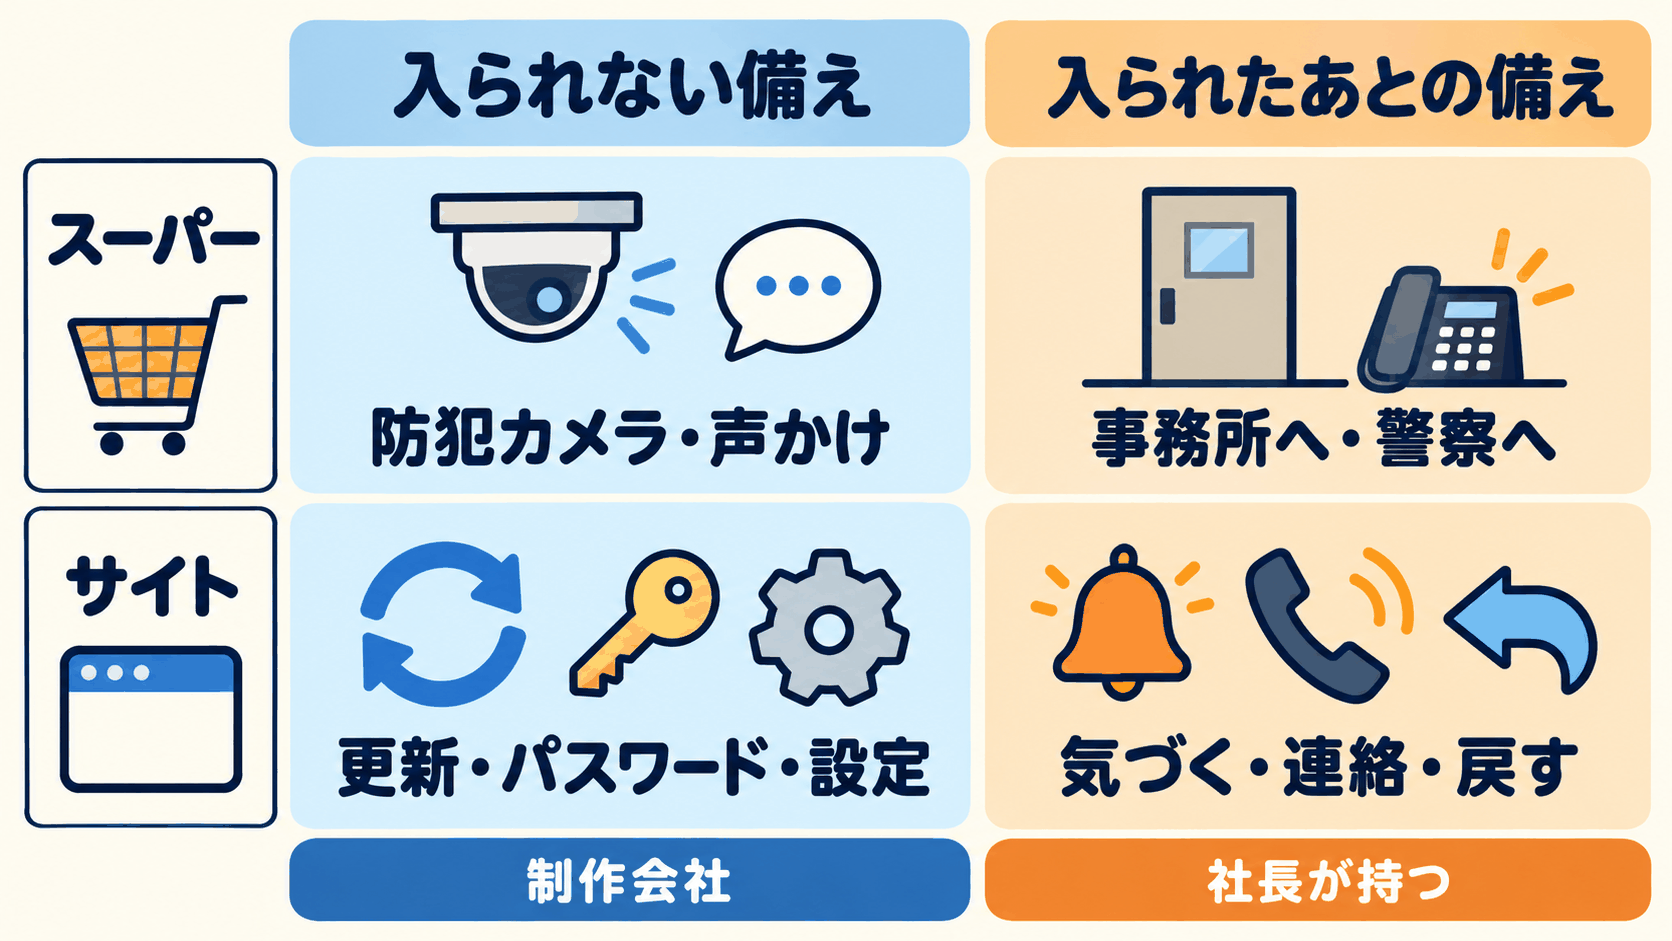
備えを2つに分けて呼びます。入られない備え は、更新、強いパスワード、セキュリティの設定で、主に制作会社や保守の会社の仕事です。入られたあとの備え は、入られたと気づく仕組み、誰に何をどの順で伝えるか、どうやって元に戻すか。技術の話に見えて中身の多くは会社の段取りなので、社長が持っておくものです。こちらは、この記事の最後で紙1枚の形にします。
入られたと気づくきっかけは、5つ
相談掲示板の書き込みや、私たちが現場で見るきっかけは、だいたい次のどれかです。
- 自社のサイトを開くと、別のサイトに飛ばされる
- Google の検索結果に、自社のドメインで身に覚えのない日本語や商品名のページが並ぶ
- WordPress の管理画面に入れない、または知らない管理者が増えている
- サーバー会社から「不正なプログラムを見つけた」「アカウントを停止した」と連絡が来る
- Search Console の「ユーザーと権限」に、知らない名前がある
今日できる確認が1つあります。Google の検索窓に「site:」に続けて自社のドメインを入れ、見覚えのないページが出てこないかを見てください。警察庁も発見の手がかりとして案内しているやり方で、すぐに終わります。
最後の項目は意外と知られていませんが、攻撃者は Search Console の持ち主に自分を加えようとします。社長のアカウントに権限がないなら、制作会社に「所有者とユーザーの一覧を見せてください」とお願いすれば足ります。
厄介なのは、いつもの画面で見ても何ひとつ変わって見えない侵入があることです。検索エンジンにだけ別のページを見せる仕掛けもあって、人の目に見える症状を待っていると、気づくのはずっと後になるでしょう。だから私たちは、保守先のサイトを外から1時間ごとに見張って、落ちた、トップページの題名が変わった、エラーが訪問者の画面に出た、を拾い、それとは別にサーバーの中を毎週自動で点検して、前の週と違いがあったときだけ知らせが届くようにしています。「異常なし」を送らないのは、毎日鳴る警報はやがて誰も見なくなるからですね。
スーパーの防犯カメラが万引きを防ぎはしないのと同じで、こうした見張りも、入られること自体は防ぎません。カメラがあるから店員が棚へ走れる、それだけのものなんです。それでも、気づくのが早ければ、手当てする範囲は小さくて済みます。
入られた日の最初の1時間、社長は何をすればいいのか
検索で上に出てくる手順記事の多くは、自分でサーバーに入って修理する人向けです。サーバーに入れない社長が知りたいのは、たぶんそこではありませんよね。技術の作業は制作会社がやります。社長の仕事は、連絡と判断の順番です。
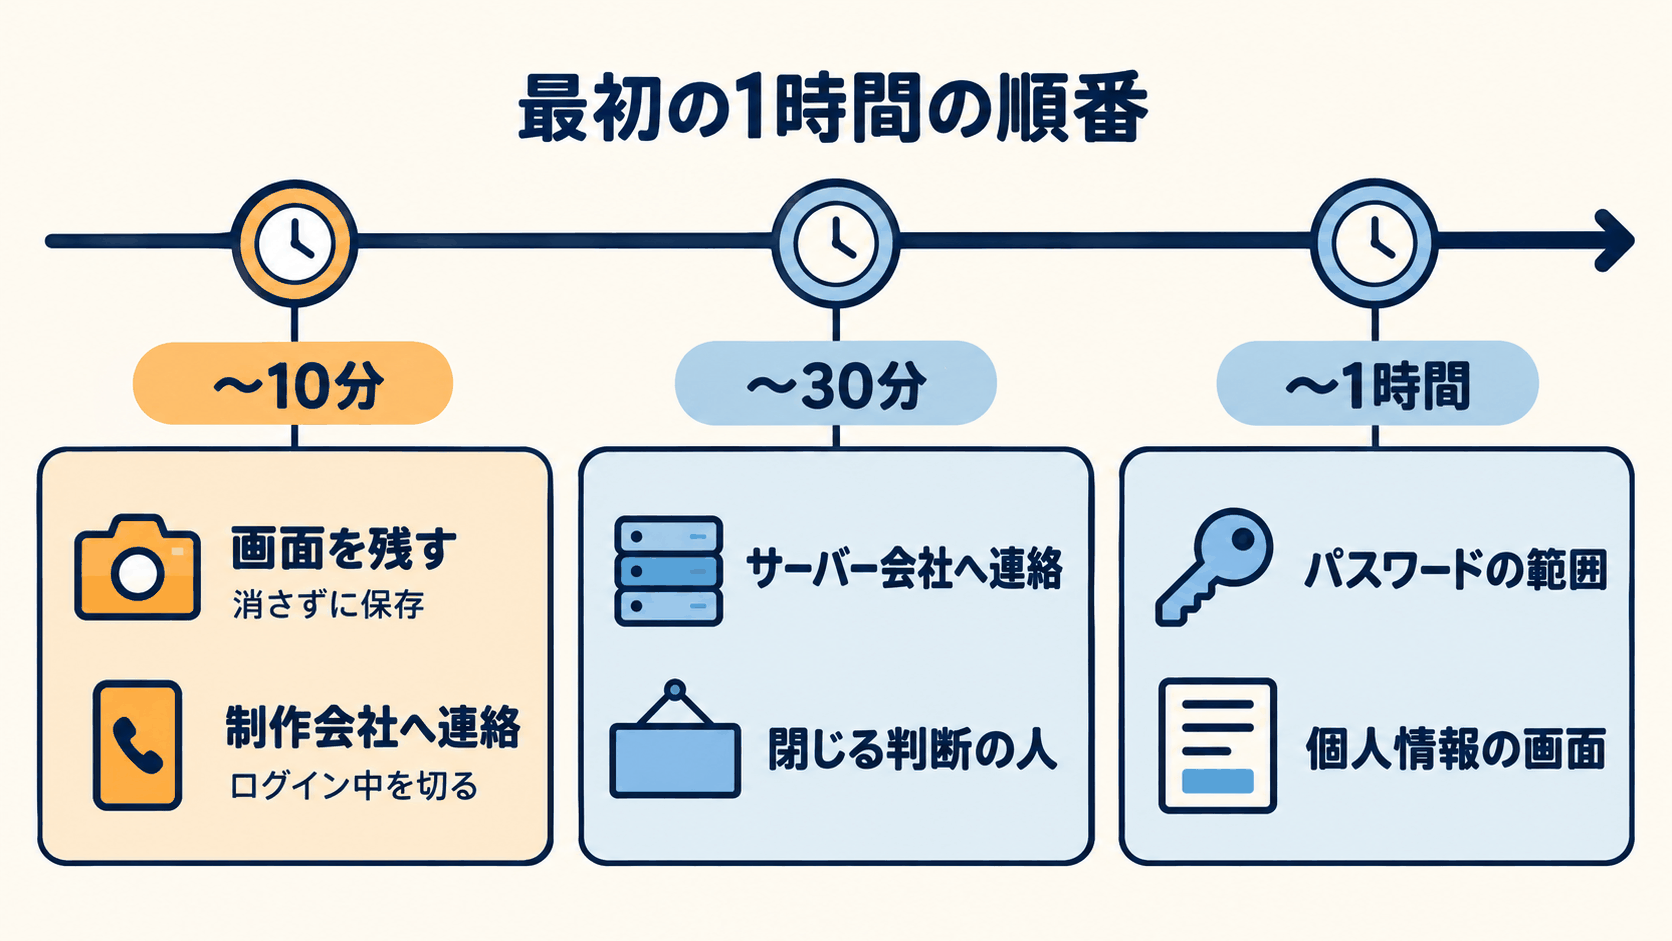
私たちが勧める目安は、粗く言えばこうです。最初の10分で画面を残して制作会社に連絡する。30分までにサーバー会社へ知らせ、サイトを閉じるかどうかを判断する人をつかまえる。1時間までに、パスワードを変える範囲と、お客様の情報を集める画面があるかを押さえる。分単位で守るものではありませんが、順番が入れ替わると、後で困ることになります。
最初の10分: 画面を残し、消さないまま制作会社へ
おかしいと気づいたら、その画面のスクリーンショットとアドレス、時刻、気づいた人の名前を残して、制作会社(保守の会社)に連絡します。電話が早いのですが、文面でも残しておくと、後で警察や個人情報の話になったときに経緯をたどれます。
このとき、慌てて消さないでください。ここは資料によって言うことが食い違っていて、警察庁は直ちにサービスを停止してログを保全し、警察に相談するよう案内しています。一方、海外のホスティング会社などの手順記事には、汚れたサイトを丸ごと消して作り直す流れがよく出てきます。警察庁のやり方なら何が起きたかを後からたどれるし、作り直す側は裏口を1つも残さずに済む。どちらにも言い分はあります。
私たちは、まず消さずに移します。今の状態を保存し、怪しいファイルは消さずに、外から届かない隔離用の場所へ移す。そうしておけば、どこから入られたかを調べる材料も、警察に相談するときの記録も残りますし、移した先から戻すこともできます。消したものは、二度と出てこないんです。
連絡の文面は、たとえばこうです。
件名: 【至急】自社サイトの改ざんの疑い(株式会社〇〇)
本日10時ごろ、自社サイトのトップページを開くと、別のサイトへ移動しました。スクリーンショットを添付します。サイトの中にはまだ誰も手を触れていません。
調査の前に、今の状態の保存をお願いします。ファイルは削除せず、移す形でお願いできますか。
ログイン中の状態も、すべて切ってください。
サイトを一時的に閉じるべきか、ご意見をください。判断は当社の〇〇がします。
当社側で変えるべきパスワードがあれば、その範囲を教えてください。
なお、お問い合わせフォームでお客様の氏名と電話番号をお預かりしています。
30分まで: サーバー会社に知らせ、閉じるかを判断する
サーバー会社にも知らせます。向こうが先に異変を見つけて、アカウントを停止していることもあります。パネルに WordPress のファイルを正規のものへ置き換えるボタンを用意しているサーバー会社もありますが、押すのは保存のあとにしてください。
閉じれば、訪問者に被害が広がるのは防げます。でも、予約や注文の窓口も一緒に閉まる。「閉じたほうが安全です」とは技術の担当でも言えますが、売上が途切れるのを受け入れるかどうかは経営の判断です。だから、閉じる判断をする人と、その人がいないときの代わりを、先に定めておきます。閉じることになったら、制作会社には「〇時から一時的にメンテナンス表示にしてください」と一言伝えれば通じます。
現場の感覚で言うと、お客様の個人情報やカード番号を入力する画面に異変があるなら、私たちは迷わず閉じる側に倒します。見た目だけの改ざんで仕掛けの場所が分かっているなら、閉じずに手当てできることもあります。
1時間まで: パスワードの範囲と、お客様の情報
パスワードは、社内で変えるものと、制作会社に頼むものに分かれます。
- 社内で変える: 社長や社員が自分で使っている WordPress のアカウント。会社名義で契約しているなら、サーバー会社やドメインの会社の契約者ページのログイン
- 制作会社に頼む: 辞めた担当者や制作会社の分を含む WordPress の管理者全員、FTP、データベース
そして、変えただけでは追い出せないことがあります。入り込んだ相手がログインしたままなら、しばらく居座れるからです。文例に「ログイン中の状態も、すべて切ってください」の1行を入れたのは、そのためです。
最後に、問い合わせフォーム、会員登録、予約で、お客様の個人情報を集めているかを見ます。集めているなら、ここから時計が動きはじめます。ここを後回しにされるのが、私たちにはいちばん困るんです。
知らせる先と、期限の表
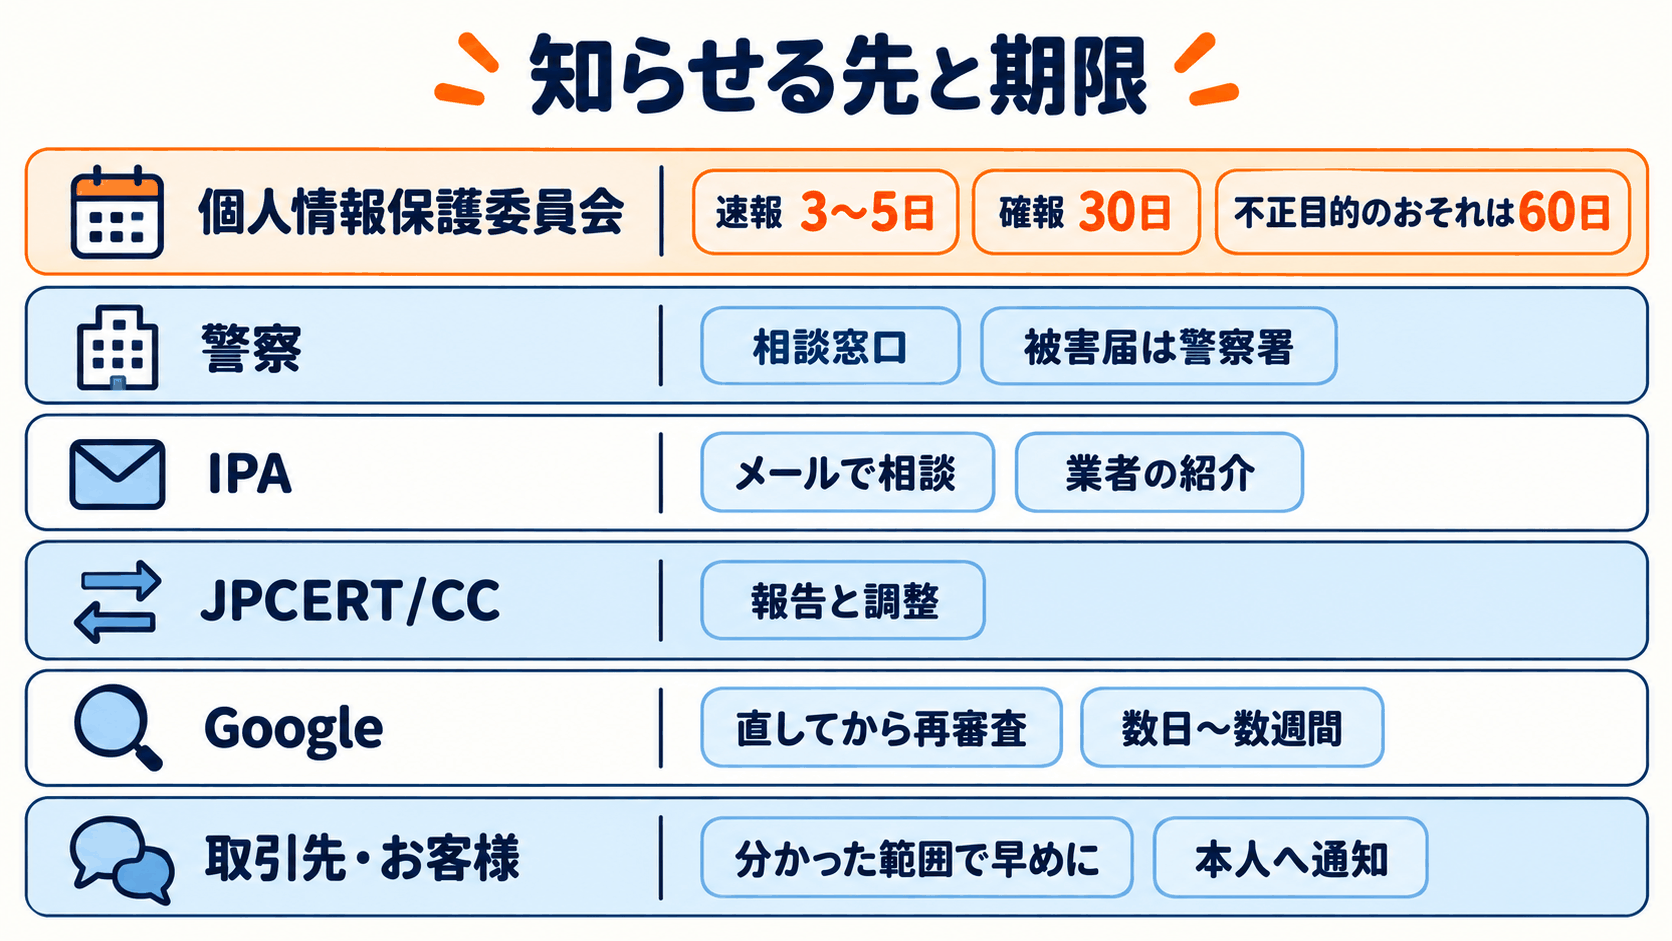
公的な窓口は、それぞれ自分の持ち場のことしか書いていません。急ぐ順で言うと、まっ先に期限が来るのは、お客様の情報を集めている場合の個人情報保護委員会です。警察への相談と Google の再審査はその次で、JPCERT/CC への報告は手当ての目処がついてからでも遅くない、と私たちは見ています。
| 相手 | どんなとき | 期限・方法 |
|---|---|---|
| 個人情報保護委員会 | 不正アクセスで個人データが漏れた、または漏れたおそれがある(件数は問わない) | 速報はおおむね3〜5日以内、確報は30日以内(不正の目的のおそれがあるものは60日以内)。通常はオンラインのフォーム |
| 警察 | 改ざん・不正アクセスを相談・届け出るとき | 全国共通のオンライン窓口から、選んだ都道府県警察へ届く。被害届は最寄りの警察署へ(ログなどの資料を持参し、事前に電話で日時を調整) |
| IPA | どこに相談すればいいか分からないとき | 企業・組織向けの相談窓口(メールのみ。返事はすぐには来ない)。初動の助言と、対応できる専門業者の一覧の紹介。個別のログ調査はしない |
| JPCERT/CC | 改ざんを報告し、調整を依頼するとき | Web フォームかメール。サイト管理者への連絡と調整をする(修理は管理者が行う) |
| 検索結果に警告が出た、「セキュリティの問題」の通知が来た | 問題を直してから Search Console で審査をリクエスト。審査は数日〜数週間 | |
| 取引先・お客様 | 偽のページや偽のメールで迷惑がかかるおそれがあるとき | 分かった範囲で早めに。個人データが漏れたおそれがあり委員会への報告の対象になるときは、本人への通知も義務(個人情報保護法26条2項) |
個人情報保護委員会の行は、読み飛ばさないでください。報告の対象には、漏れたと確定したときだけでなく、不正アクセスで漏れた「おそれ」の段階も入ります。報告が必要かどうかは保守の会社が下す判断ではないので、委員会の窓口に相談してください(顧問の弁護士がいれば、そちらにも)。私たちの役目は、何が見られた可能性があり、何が見られていないかを、記録で示すところまでです。
Google の審査も、問題がなくなってからです。不十分なまま申請すると、「違反を繰り返すサイト」として扱われるおそれがある、とヘルプにあります。
保守を頼んでいない会社や、作った制作会社ともう連絡がつかない会社は、まずサーバー会社に電話してください。並行して、IPA の相談窓口にメールを送ります。IPA は個別の調査まではしませんが、初動の助言と、対応できる業者の一覧を教えてくれます。返事はメールで少し待つので、その間にサーバー会社と話を進めておくのが現実的だと思います。
かかる費用と、サイトが閉まる日数は、被害の範囲で大きく変わるので、ここでは目安を書きません。だからこそ、入られたときの調査と復旧が保守契約に入っているかを、平時に確かめておいてほしいんです。
何をもって「直った」と言えるのか
まず、隣を見ます。共用のサーバーでは、1つのサイトで手口が見つかったら、同じサーバーのほかのサイトにも広がっていないかを調べるのが、私たちの作法です。使わなくなったページは更新の手が止まりやすく、裏口の置き場に選ばれるので、点検ではそういう場所を真っ先に見ます。
次に、戻し方です。バックアップは欠かせませんが、いつから汚れていたかが分からないと、どの日に戻せばいいかが定まらず、汚れる前の日に戻したつもりで裏口ごと戻してしまうこともあります。私たちのハッキング対応の記録を見返しても、サイト全体を過去の日付に巻き戻した例はなく、作業前に今の状態を保存してから、本体の入れ直しと悪い部品の隔離で手当てしてきました。バックアップの仕組みそのものに穴があった話は、バックアップ系プラグインの記事に書いています。
そして、私たちは次の3つがそろったときに作業を締めます。
- WordPress の本体が、公式の配布物と1文字も違わない
- これまでに知られている手口の痕跡を探しても、何も出てこない
- 人が見るページと、Google が受け取るページが同じ
ここに、Search Console の持ち主に知らない名前が残っていないことを足します。サイトがきれいになっても、検索の管理画面に相手が残っていたら、終わってはいません。
もう1つ、「設定した」と「効いている」は別物です。サーバーの作りによっては、フォルダに置く防御の設定がそもそも働かないことがあります。だから私たちは、防御を入れたら、外から実際にアクセスして結果を見るところまでを作業に含めています。御社の制作会社から「直りました」と連絡が来たとき、何を見てそう言っているのか、聞いたことはありますか。
鍵を全部かけると、お客様も入れない
入られたあとは、鍵を全部かけたくなるものです。でも、出入口を全部ふさいだら、お客様も入れません。
予約や決済の外部サービスとつなぐために、サーバー側の防御を1つ外さざるを得ないサイトがあります。大量の試し打ちに使われる入口が、別のサービスとの連携に使われていることもある。だから私たちは、封鎖の前に使っている連携を調べ、封鎖のあとに予約やフォームが動くかを試してから広げる、という順番にしています。再発防止のせいで予約が受けられなくなったら、それこそ残念な結果です。
制作会社に一度、「使っていないテストサイトは、外から見えていませんか」と聞いてみてください。
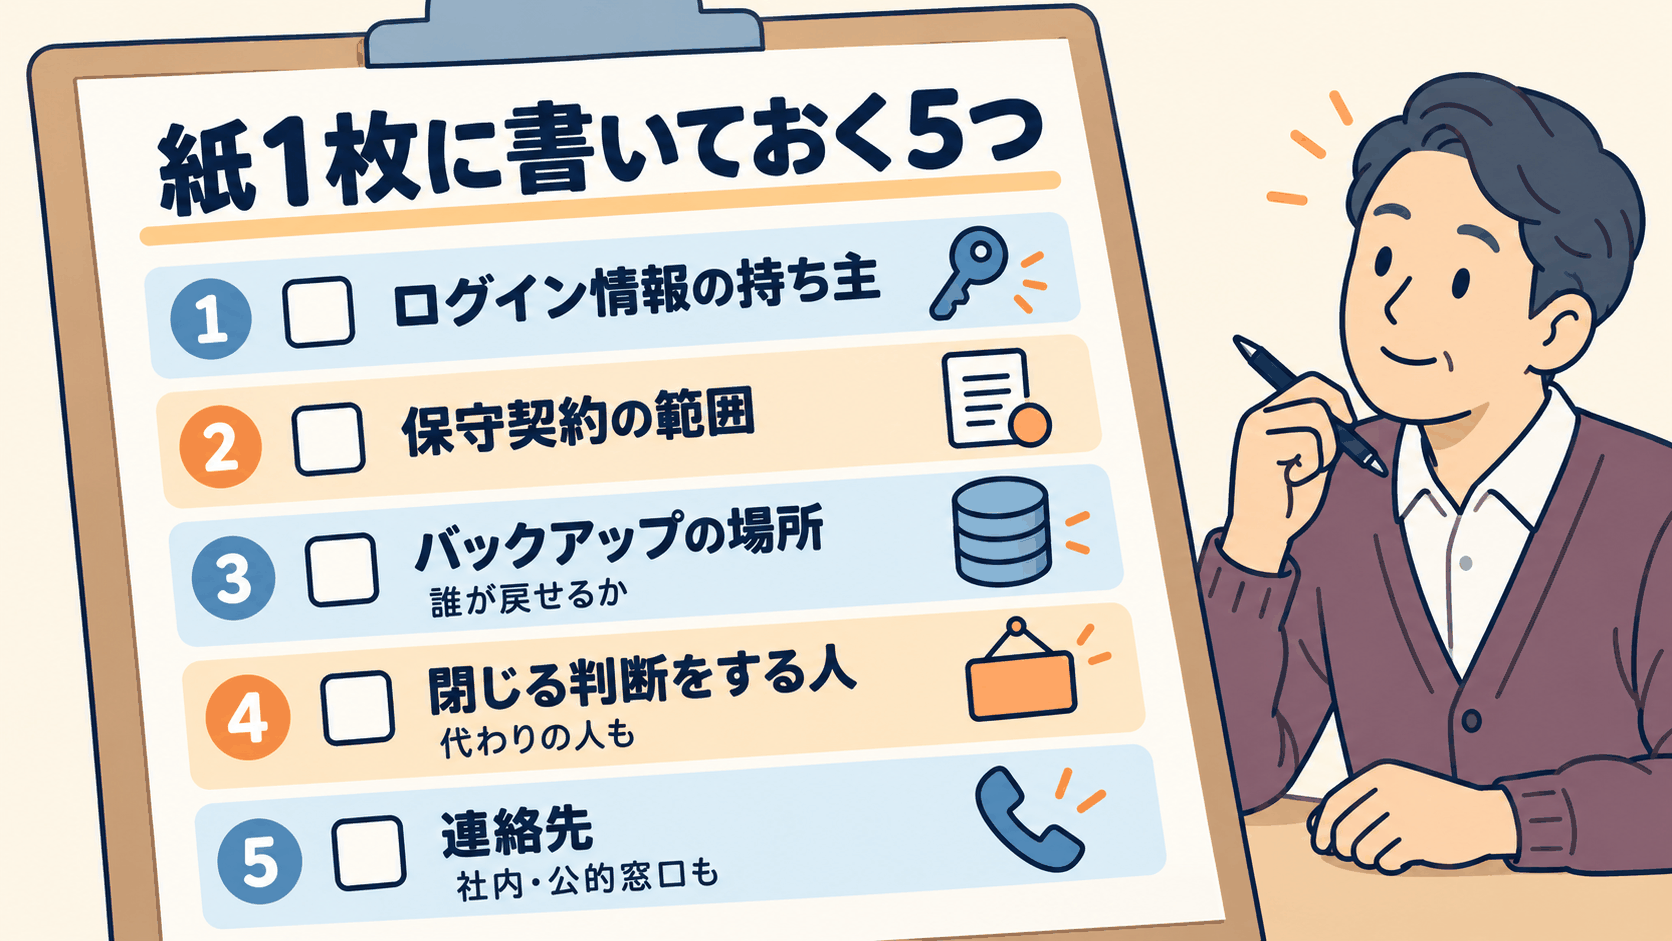
紙1枚に書いておく5つ
御社のサイトの管理者のパスワード、いま誰が知っていますか。
担当者が替わり、制作会社も替わって、全体を知る人がいなくなる。入られた日にこれを探しはじめると、最初の1時間がまるごと消えてしまいます。
万引きを見つけたら誰を呼ぶかを店で決めておく、あれをサイトにも1枚作っておきませんか。
- ログイン情報の持ち主: WordPress の管理者、サーバーのパネル、ドメイン、FTP。それぞれ誰が持っていて、社内のどこに控えがあるか
- 保守契約の範囲: 更新、見張り、入られたときの調査と復旧が契約に入っているか
- バックアップの場所: どこに取ってあり、誰が戻せるか
- サイトを閉じる判断をする人: その人と、いないときの代わりの人
- 連絡先: 制作会社、サーバー会社、社内の担当、そしてこの記事の表にある公的な窓口
自分で埋められない行は、制作会社に聞くのが早道です。平時に送るなら、こんな文面で足ります。
件名: サイトの保守についての確認(株式会社〇〇)
万一サイトが改ざんされたときに備えて、次の5点を教えてください。
1) WordPress の管理者、サーバーのパネル、ドメイン、FTP のログイン情報は、それぞれ誰が持っていますか。当社で控えておくべきものはありますか。
2) 今の保守契約に、更新、見張り、入られたときの調査と復旧は入っていますか。入っていない場合、費用はどう決まりますか。
3) バックアップはどこにあり、誰が戻せますか。
4) サイトを一時的に閉じるとき、当社から誰にどう伝えればよいですか。
5) 緊急時の連絡先(電話・メール)と、受け付けている時間を教えてください。
全部で5行です。書いてみると、空欄になる行がきっと出てきます。その空欄こそ、入られた日に慌てるはずだった場所です。
返事を待っても空欄が残った行があれば、その行を持ってご相談ください。紙1枚を一緒に埋めることも、いまのサイトに怪しいところがないかを一度見ることもできます。ご相談はお問い合わせから。
出典
- 万引き防止策の実施率: 全国スーパーマーケット協会ほか「2025年 スーパーマーケット年次統計調査報告書」(企業単位・業界推計値)
- Windows の月例更新: Microsoft Learn、BleepingComputer(2026年10月分)
- WordPress の利用率: W3Techs(2026年10月23日取得)
- 改ざんの報告件数: JPCERT/CC 四半期レポート 2026年7〜9月
- 7月の WordPress 本体の脆弱性と強制更新: WordPress.org、IPA、Wiz
- 改ざんへの対応: 警察庁「ウェブサイト改ざん対策」
- 個人情報保護委員会への報告の期限: 法令は「速やかに」(施行規則8条1項)、3〜5日はガイドライン通則編 3-5-3-3 の目安
