
「その画面、ほかの人のスマホでも出ますか?」 ホームページの様子がおかしい、と相談を受けたとき、私たちが最初に返すのはこの質問です。サイトがつながらない。開いたら英語のエラー文が出た。取引先に「メールが戻ってきた」と言われた。見覚えのない広告が出る。どれも「もしかしてハッキング?」と思って当然の出来事ですが、この質問の答えを聞くだけで、見当はずいぶん絞れます。
ホームページを制作会社に作ってもらい、サーバーには自分で入れない。そんな会社の社長や Web 担当の方が、異変を前に何を見て、制作会社に何を伝えればいいのか。保守の現場から、その手順を書きます。先日のPHPの緊急脆弱性のニュースで心配になった方に先にお答えしておくと、主な共用レンタルサーバーは PHP の修正を入れたと告知しています。古い版の修正は応急的なものなので、そこは後で触れます。
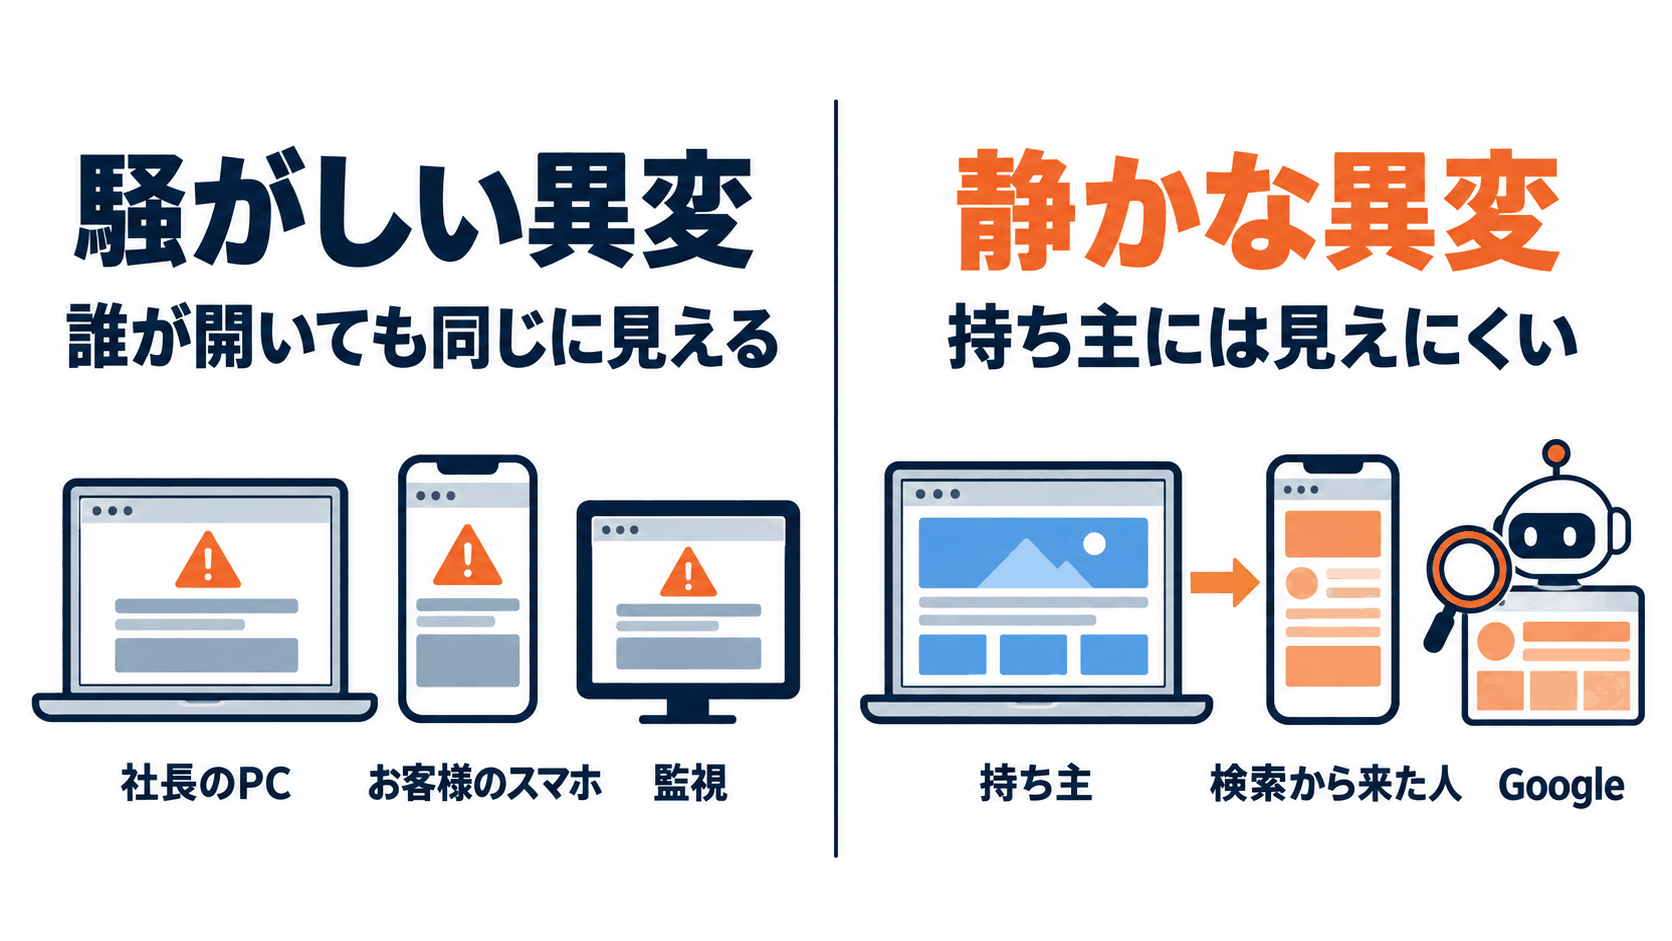
見分けの手がかりは、その異変が誰に見えているかです。この記事では、誰が開いても同じに見える異変を「騒がしい異変」、持ち主の画面には出ず、検索から来た人や Google にだけ見える異変を「静かな異変」と呼び分けます。騒がしい異変は目立つぶん焦りますが、ハッキング以外から来ていることが多い。静かな異変は気づきにくいぶん、本物を疑う側に入ります。症状から引きたい方のために、33の異変を記事の後半の早見表にまとめました。
修正の夜の374回は、誰の画面に出ていたか
PHP の修正版が公開されたのは、10月21日の夜でした。保守でお預かりしているサイトを外から1時間ごとに見ている私たちの監視は、その日の朝からの48時間に「つながらない」を374回記録しています。
その前の48時間は、たった1回です。
翌朝8時すぎ、私たちは自社サイトに、一部のサーバーで表示が不安定なのは大元のサーバーで修正を適用しているためです、というお知らせを出しました。ロリポップとヘテムルは、その日の未明から一部のサーバーでサイトの表示そのものを止めていて(休止はサーバー単位でした)、戻ったのは昼前から昼すぎにかけてです。私たちの記録でも、374回のうち276回はこの朝の8時間に集まっていて、昼に入ると急に引いています。両社の再開の時刻と重なる形です。
穴が見つかった直後、まだ見きわめきれないうちは表示ごと休む。守る側としては筋の通った判断だと私たちは見ていますが、何も知らずに自社のサイトを開いて、いつものページが出なかった人の多くは、まずハッキングを疑ったのではないでしょうか。ハッキングのニュースの翌日に、ハッキングに見える出来事がもっとも多く起きる。皮肉な並びですが、修正の入れ替えが重なる時期には、むしろ自然な流れです。
あの48時間の「つながらない」は、社長のパソコンでも、お客様のスマホでも、私たちの監視からでも、同じように出ていた異変でした。7月から積み上げてきた監視の記録を見ても、「落ちていた」と判定した理由は、時間内に返事がない、混んでいる・作業中という返事、別のアドレスへの転送など、サーバーの側の都合を示す返事がほとんどです。中身をいじられた跡とは性質の違う記録だと、私たちは読んでいます。
疑うのは自然です。困るのは、全部を一度に変えること
つながらないサイトを前に、全部のパスワードを変え、プラグインを片端から消し、そのあいだに本当に見るべき場所が手つかずのまま残る。焦ったときに起こりがちな流れで、保守の側から見ても、これがいちばん困る動き方です。
疑うこと自体には、筋があります。JPCERT/CC が10月22日に出した四半期レポートでは、2026年7〜9月に寄せられた Web サイト改ざんの報告が、前の3か月の3.3倍に増えていました(JPCERT/CC 四半期レポート)。検索で上に出てくる記事が並べる「見た目が変わる」「勝手に別のサイトへ飛ぶ」「知らない管理者が増えている」も、本物のハッキングで実際に起きる兆候です。穴のニュースを聞いた週に自分のサイトがおかしくなれば、攻撃を疑うのが普通でしょう。気になって制作会社に連絡した、というのは、正しい順番です。
ただ、兆候の一覧はどれも同じ重さで並んでいて、それが「誰に見えるのか」までは書かれていません。その一行があるかないかで、最初の一手が変わってきます。
英語のエラーも、戻ってきたメールも、まず設定と期限から
騒がしい異変のうち、見分けに迷いやすいものから追っていきます。
自分でサイトを開いたら、英語のエラー文が出ていた。これはかなり怖い見た目です。でも、私たちがこれまでに見てきたエラー文の中身は、よそのサイトの情報が読み込めなかった、プラグインの小さなファイルの写しに失敗した、テーマの古い書き方が新しい PHP の版に合わなかった、といったもので、攻撃の跡ではありませんでした。サーバーの初期設定には、エラー文を訪問者の画面にそのまま出すものが少なくありません。私たちはお預かりするサイトでは、エラーを訪問者に見せず記録だけに残す設定にしています。英語のエラー文はお客様には意味が通じず、不安にさせてしまいますし、サイトの中の造りを外にさらすことにもなるからです。それでも御社のサイトでエラー文を見かけたら、画面の写真を撮って制作会社に送ってください。エラー文の一行目に、どのファイルのどこでつまずいたかが書いてあるので、そこから原因の見当がつきます。
「この接続ではプライバシーが保護されません」も、怖い見た目の代表格ですよね。多くは証明書の期限切れで、ほかにも見ている側の端末の日時のずれ、公共 Wi-Fi のログイン前、ウイルス対策ソフトの干渉などで出ます(Chrome ヘルプ)。2026年3月15日以降に発行される証明書は、最長200日になりました(CA/Browser Forum)。更新の回数が増えたぶん、期限切れの画面を見る機会も増えるかもしれません。サイトを開いたら知らない会社のドメイン売却ページが出た、というのも乗っ取りそっくりですが、多くはドメインの期限が切れて第三者に取られたものです。この形は住所がそのままなので、外から「つながっているか」だけを見る監視をすり抜けます。私たちの監視は、つながるかどうかに加えて、ページの本文に売却ページの目印がないかでも見ています。
取引先に「メールが戻ってきた」と言われるのも、ハッキングが頭をよぎる場面です。ここでよくある原因は、送り主が本物だと示す設定(SPF や DKIM と呼ばれるもの)が足りないことです。Gmail は2024年2月から、すべての送り手に SPF か DKIM のどちらかを求め、1日5,000通を超えて送る送り手にはさらに DMARC も求めていて、満たさないメールは迷惑メールに回されたり、受け取りを断られたりすることがあります(Gmail のメール送信者のガイドライン)。自社のドメインを名乗る迷惑メールが届く、というのも、多くは差出人の偽装で、こちらのサーバーには何も起きていません。問い合わせフォームの自動返信を踏み台にして、他人宛てに大量の迷惑メールを送らせる手口もあります(エックスサーバーの注意喚起)。仕組みから見ると、サーバーに入り込まなくても、フォームの機能だけでできてしまう手口です。フォームに怪しい問い合わせが増えた、という相談もよく受けますが、私たちが自社サイトに届いた分を数えたときは、305件のうち293件が、人が手で打った営業でした。
余談ですが、この流れでときどき舞い込むのが、「お前をハッキングした。ビットコインで払え」というメールです。読むと心臓に悪いのですが、京都府警は、自分のアドレスから届く同じ型のメールについて、「ハッキングした」「ウイルスに感染させた」は騙り文句だと説明しています(京都府警察の注意喚起)。サイトについて同じことを言ってくる脅しも、たぶん中身は似たようなものでしょう。本当に入った者がわざわざ名乗り出るのは、後で書く攻撃者の目的からすると考えにくいからです。払わずに、そのまま制作会社へ転送してください。
脅しのメールより、もっと紛らわしいのが通知のメールです。Google から「新しい所有者が追加されました」と届けば、誰でも身構えますよね。8月24日には、以前からの所有者を新しい所有者として知らせる誤った通知が大量に出て、Google は不具合と認めたと報じられました(Search Engine Roundtable)。保守の会社やサーバー会社が登録したときにも、同じメールが来ます。私たちの側にも、毎週サーバーの中を点検して、違いが出たときに鳴る通知があります。この12週で鳴ったのは13回。照らし合わせると、13回とも私たち自身の作業でした。通知が鳴ったことは、それだけではハッキングの証拠になりません。鳴ったら、慌てる前に誰の作業かを照らす。現場ではそう判断します。
見覚えのない広告や「ウイルスに感染しています」という警告は、まず見ている側の端末を疑います。IPA は、偽の警告は表示されただけなら感染していないと案内していて(IPA 偽のセキュリティ警告)、どこかのサイトで通知を許可したせいで偽の警告が繰り返し出る手口も、設定から許可を消せば出なくなると注意を呼びかけています(IPA ブラウザの通知機能の悪用)。サイトが急に重い、転送量が急に増えた、というのは、検索や AI の巡回ロボットのアクセスが原因のことがあります。巡回の分け方はAIクローラーをブロックすべきかで書きました。
ただし、騒がしい側にも本物はあります。トップページの見た目が書き換わった、ブックマークから開いても毎回別のサイトへ飛ぶ、ブラウザが赤い「危険なサイト」の警告を出した、サーバー会社から停止や不正プログラムの連絡が来た。この4つは、誰にでも見える異変であっても本物を疑って、その日のうちに制作会社へ連絡してください。
屋根裏に住み着いた者は、物音を立てない
空き巣は家を荒らして出ていくので、翌朝には気づきます。困るのは、屋根裏に住み着く者です。家の人に気づかれないことが目的なので、物音を立てません。気づくのはたいてい家の人ではなく、夜中に屋根裏の明かりを見かけた近所の人です。静かな異変は、これとよく似ています。
Google はスパムに関する方針の中で、ハッキングされたサイトのリダイレクトの例として、検索結果から開いたときだけ別のサイトへ飛ばすものを挙げています(Google 検索のスパムに関するポリシー)。ブックマークやアドレスバーから入る持ち主には、いつものページが出る。飛ばされるのは、検索から来た見込み客です。スマホでだけ飛ぶ、時々しか飛ばない、という例もあります。もっとも、スマホだけ飛ぶ場合は、収益のために貼った広告のスクリプトが原因のこともある、と Google 自身が書いているので、ここは早合点しないほうがいいでしょう(Google 検索セントラル ブログ)。
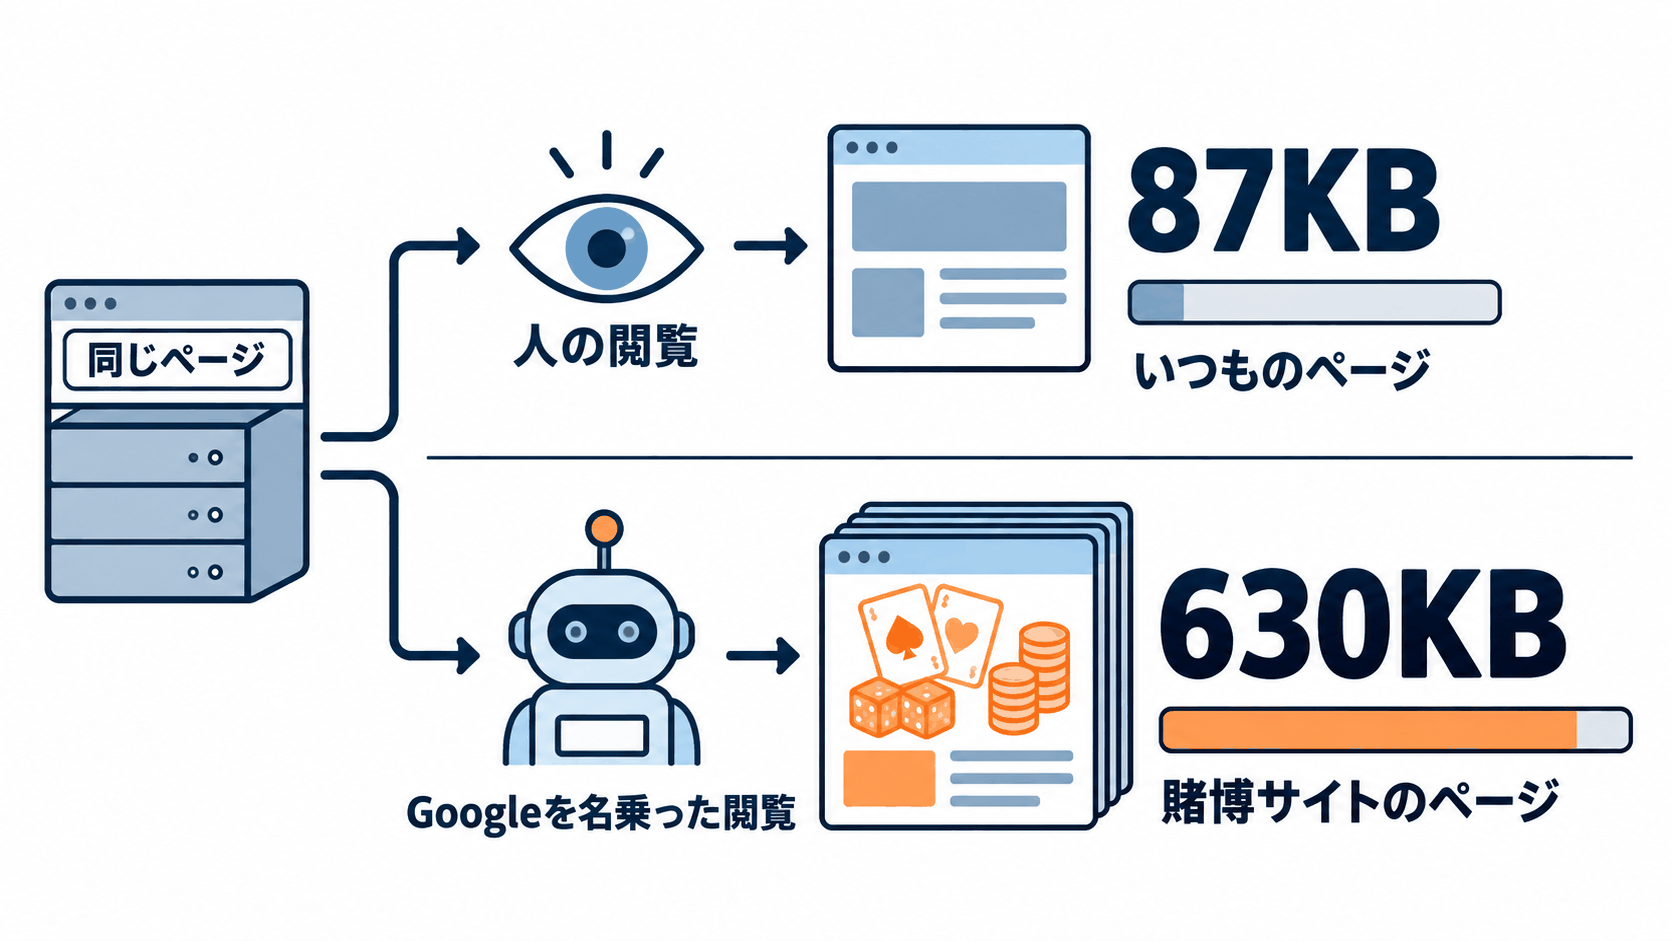
もう1つの形が、人と Google で中身を変えるものです。私たちは点検で、同じページを普通の閲覧と、Google の巡回ロボットを名乗った閲覧とで取り比べます。あるサイトでは、普通の閲覧に返ってきたページが87KB、Google を名乗った閲覧に返ってきたページが630KB でした。重いほうの題名は、外国語の賭博サイトのものです。人の目で見るかぎり、そのサイトはいつもと何ひとつ変わっていません。このやり口と、検索結果からサイトが静かに消えていく経緯は、近いうちに詳しく書く予定です。
検索窓に「site:自社のドメイン」と入れて、身に覚えのない日本語のページや偽ブランド品の商品名が並んでいたら、日本語キーワードハック、つまり偽の通販ページを大量に作られる手口の可能性が高いと見ます。厄介なのは、そのページを持ち主が開くと「見つかりません」と出ることがある点なんです(web.dev 日本語キーワードハックの修正)。題名がインドネシア語などの外国語で並んでいる場合も、同じく本物を強く疑います。JPCERT/CC の最新のレポートには、画面には出ない形で海外カジノへのリンクを5,000行以上埋め込まれた例と、ネットショップの購入画面かどうかを判定してから動き出す仕掛けの例が載っていました。どちらも、普段の画面を眺めているだけでは見つかりません。
サーバーの中の痕跡も、同じく静かです。私たちが点検で見てきた仕掛けには、画像やフォントの名前をつけたプログラムがありましたし、更新日時を隣のファイルと同じ日付に書き換えて紛れ込ませたものもありました。逆に、日付がばらばらで一見怪しかったのに、WordPress の小さな自動更新が変わったファイルだけを入れ替えたためで、まったく正常だったサイトもあります。見た目の怪しさがあてにならないのは、点検する側から見ても、なかなか嫌な性質です。日付では白黒がつかないので、私たちは公式の配布物と中身を照らして判断しています。ファイルには一切手をつけず、奪った管理者のアカウントでログインだけを繰り返す乗っ取りもあります。
御社のサイトを、最後に検索結果から訪ねてみたのはいつでしょうか? ブックマークから出すいつもの画面は、静かな異変の前では何も教えてくれません。
攻撃者は、なぜわざわざ見せないのか
昔の改ざんは、見せるためのものでした。2000年1月24日の科学技術庁を皮切りに、総務庁・運輸省など、日本の省庁や関係機関のホームページが1週間ほどのうちに相次いで書き換えられ、南京事件をめぐる抗議文や日本政府を批判する文が掲げられています。やった側にとっては、見られることそのものが目的でした。空き巣と同じで、翌朝には誰もが気づきます。
いまの主流は逆です。ウェブサイトの駆除を請け負う Sucuri の2023年の報告では、見た目を変える改ざんは、駆除したサイトのおよそ25件に1件にとどまります。一方で、半分近くのサイトからは、あとでまた入るための裏口が見つかっていました(Sucuri 2023 Hacked Website & Malware Threat Report)。お金になるのは、気づかれずに長く使える家のほうなんです。屋根裏の同居人にとって、家の人に気づかれることは失敗です。
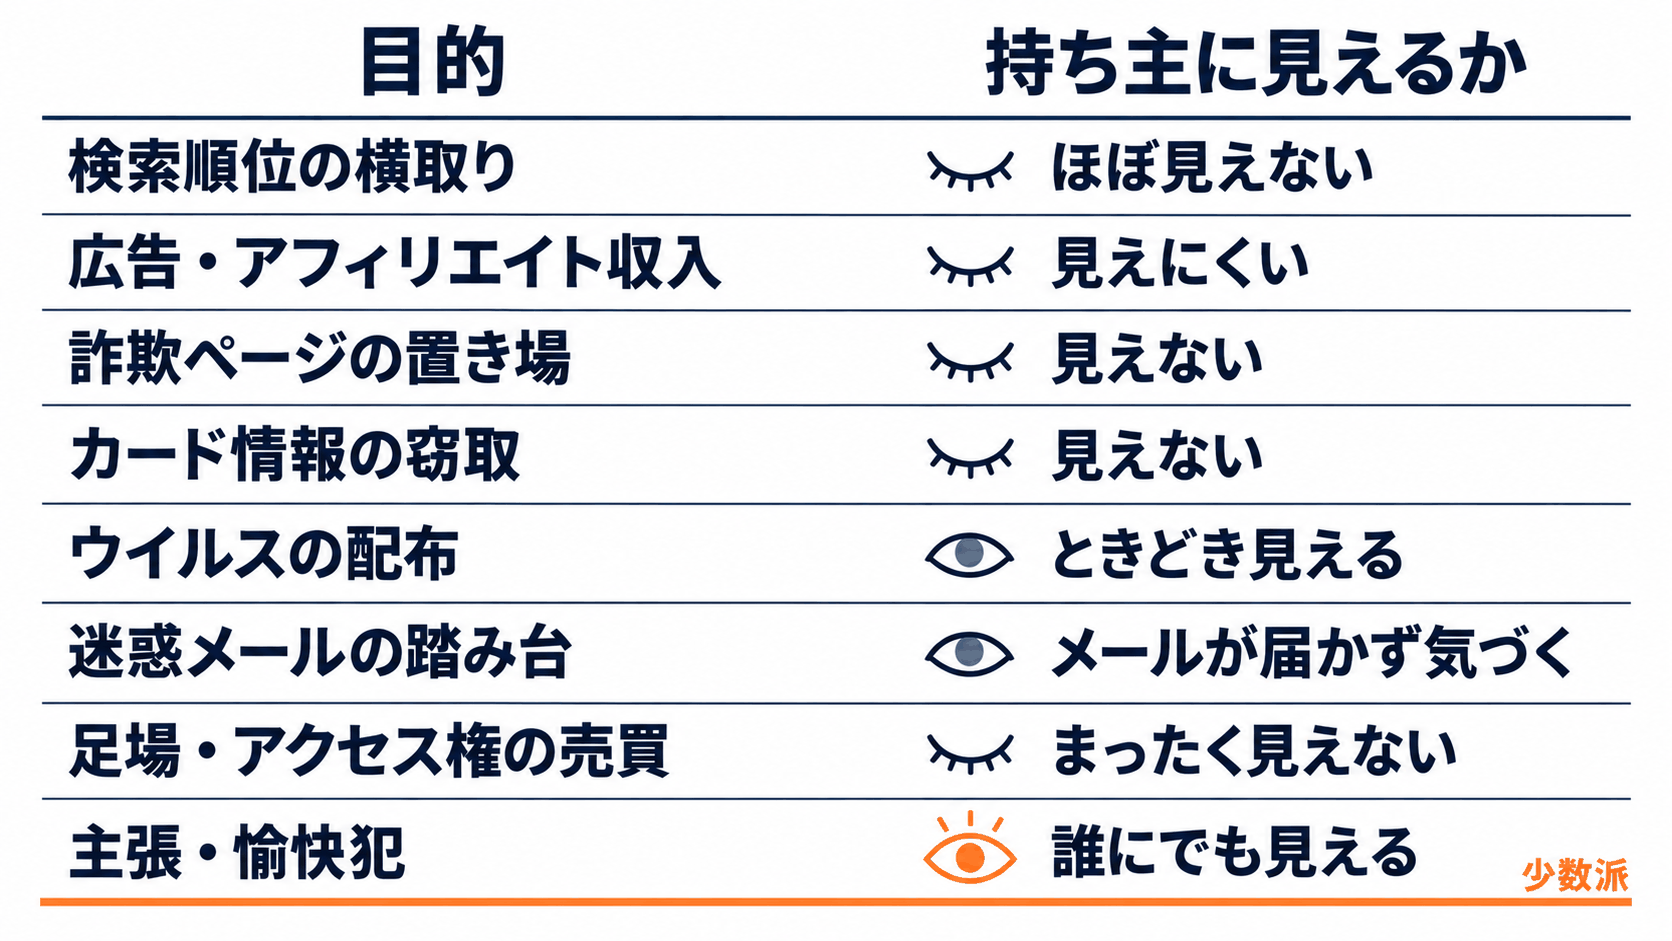
| 目的 | 何が起きるか | 持ち主に見えるか |
|---|---|---|
| 検索順位の横取り | 検索エンジンにだけ別のページ・隠しリンク | ほぼ見えない |
| 広告・アフィリエイト収入 | 検索から来た人だけ別サイトへ | 見えにくい |
| 詐欺ページの置き場 | 偽のログイン画面を奥に置く | 見えない |
| カード情報の窃取 | 購入画面でだけ動く仕掛け | 見えない |
| ウイルスの配布 | 偽の更新画面・赤い警告 | ときどき見える |
| 迷惑メールの踏み台 | サーバーから大量送信 | メールが届かなくなって気づく |
| 足場・アクセス権の売買 | 裏口を置いて待つ | まったく見えない |
| 主張・愉快犯 | トップページの書き換え | 誰にでも見える |
では、なぜ中小企業のサイトが狙われるのか。私たちの記録から言えることと、推測とを分けておきます。
記録から言えることは2つあります。1つは、一度置いた裏口に、攻撃者が戻ってくることです。あるサイトには、すでに取り除いた裏口のファイル名を名指しで探しに来るアクセスが届いていました。置いたはずの裏口がまだ生きているかを、わざわざ見に来ているわけです。もう1つは、仕掛けの中身です。先ほどの賭博のページは、検索エンジンにだけ見せる作りでした。別のサーバーでは、パスワード付きで外からプログラムを動かせる裏口が、消されにくい権限で置かれていて、ほかの侵入者を締め出す設定まで添えてありました。
ここからは推測です。検索エンジンにだけ賭博のページを見せるのは、日本の会社のドメインが長年かけて積み上げた信用を借りて、賭博サイトを検索で上に出すためだと思います。裏口を置いたまま何もしない時期があるのは、足場として持っておき、あとで使うか、誰かに売るためかもしれません。消えた裏口を名指しで探しに来るのも、ほかの侵入者を締め出すのも、その足場を手放したくないからだと読めば筋が通ります。ログインだけを繰り返す乗っ取りも、アカウントが使えるかを試して持っておく段階なのでしょう。どれも、持ち主に気づかれた瞬間に価値がなくなる使い方です。入られたらサイトの何が持ち出されうるのかは、置き場と通り道の記事で整理しました。
トップページを書き換えて誰にでも見せるのは、主張したい人と愉快犯だけです。そしてそれは、いまや少数派です。
今回の PHP の穴は、静かな側の話です
この記事を書いている10月23日の時点で、PHP の穴を使った悪用の「試み」は、複数のセキュリティ会社が観測しています。中には、外からプログラムを動かす裏口(ウェブシェル)を置こうとして失敗した試みもありました(SecurityWeek が伝えた VulnCheck の観測)。侵入に成功した例を確認したと発表した公的機関や開発元は、まだありません。もし成功していても、画面には何も出ない種類の侵入です。JPCERT/CC が、使っている側に侵害の有無まで調べるよう求めているのも、そのためでしょう。
共用レンタルサーバーの修正も、PHP 8.1 以下では応急的なものとされていて、8.2 以降への切り替えを求められています。もどかしいところですが、「見た目が普通だから、うちは大丈夫」とは言えません。かといって、慌ててファイルを消したり、サイトを閉じたりする前に、まず制作会社に2つだけ聞いておけば十分だと考えています。うちのサイトの PHP の版はいくつか。静かな側の点検は、誰がいつしているのか。
ほかの人のスマホで、検索から開いてもらう
ここからは、サーバーに入れなくても自分でできることです。どれも無料で、手元のスマホとパソコンがあれば足ります。
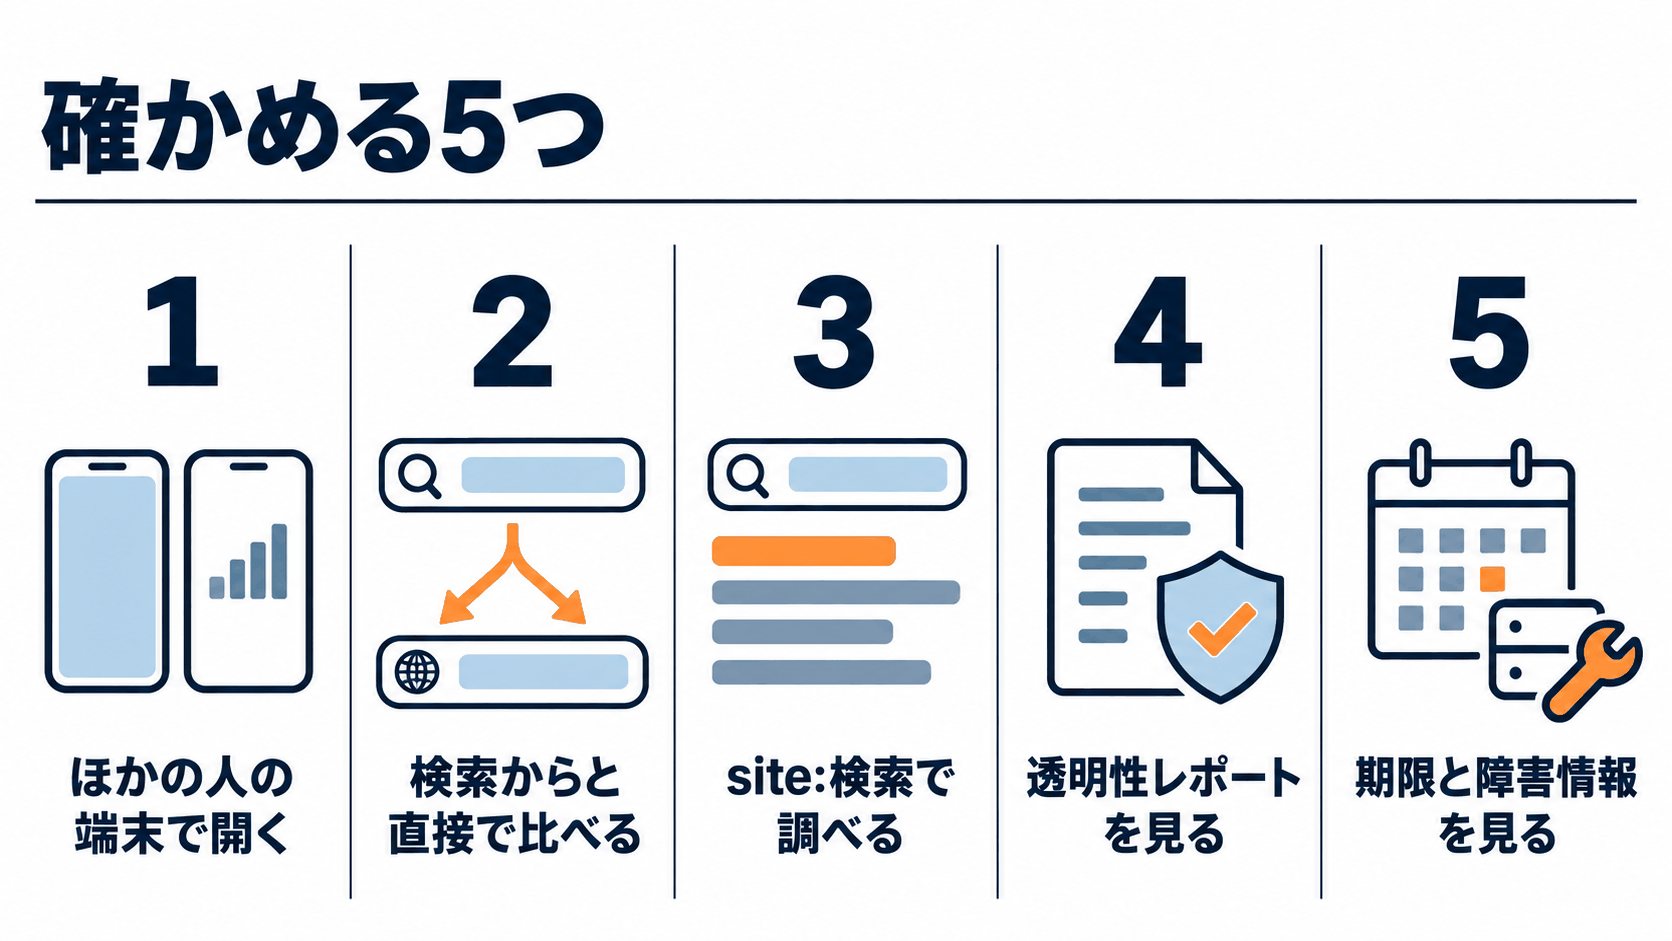
- ほかの人の端末で開いてもらう: 社員のスマホを、社内の Wi-Fi を切ってモバイル回線で。同じ異変が出れば騒がしい側、自分の端末だけなら、まずご自身の端末の側を見直します
- 検索結果から開くのと、アドレスを直接打つのとで比べる: 検索経由のときだけおかしいなら、静かな異変を疑う合図です
- 検索窓に「site:自社のドメイン」と入れる: 身に覚えのないページ、外国語や偽ブランドの題名が並んでいないかを見ます。並んでいたら、静かな異変を強く疑います
- Google の透明性レポートで、サイトの状態を調べる: 登録なしで、自社のアドレスに危険の判定が出ていないかを見られます(Google 透明性レポート)
- サーバー会社の障害・メンテナンス情報と、ドメインと証明書の期限を見る: つながらない、警告が出る、という騒がしい異変なら、ここで正体が分かることがよくあります
メールの認証の結果、メールの送信の記録、サイトへのアクセスの記録は、持ち主の画面からは見られません。ここは制作会社に頼んでください。Google の Search Console(サイトの持ち主向けの Google の管理画面で、制作会社が登録を持っているかもしれません)からメールが届いた場合は、メールの中のリンクは押さずに、ブックマークや検索から Search Console に入ってください。本物の警告なら、そちらにも同じ内容が出ています。
ここまで見たら、制作会社には次の3つを伝えてください。この3つが最初にそろっていると、見当のつく早さがまるで違います。受ける側としては、本当にありがたいんです。
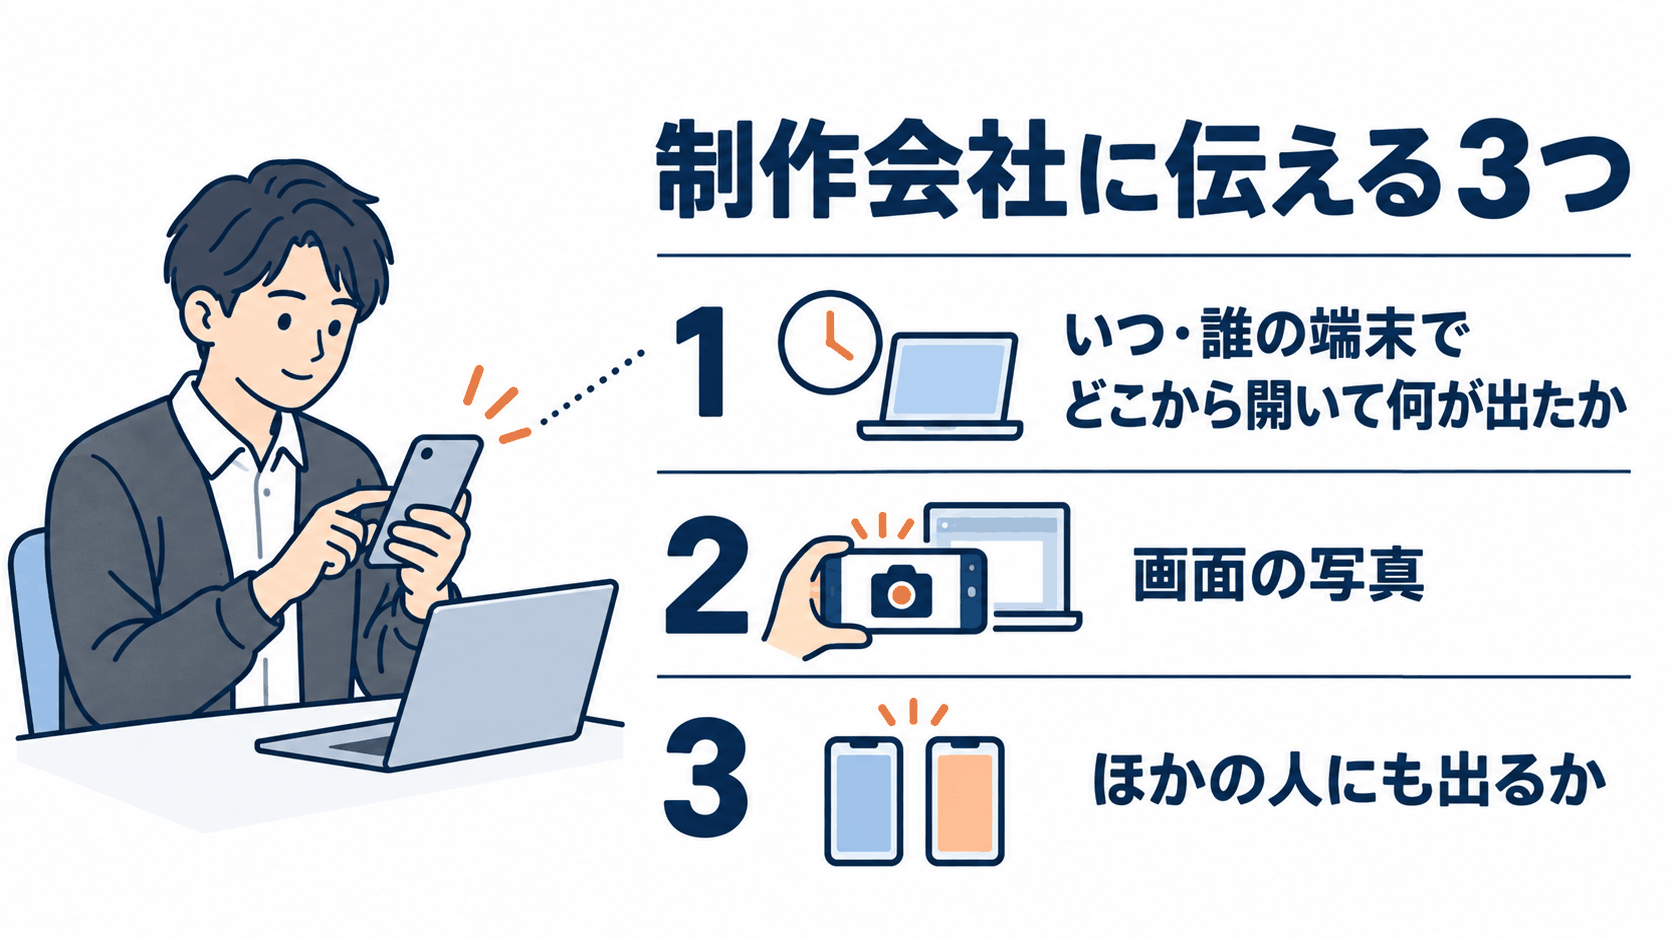
- いつ、誰の端末で、どこから開いて、何が出たか(「今朝9時ごろ、私のパソコンで、ブックマークから開いたら英語のエラー文」)
- 画面の写真(スマホで撮ったもので十分です。エラー文やアドレスバーが写っていると助かります)
- ほかの人にも出るか(社員のスマホのモバイル回線で、検索から入るとどうだったか)
たとえば、こんな書き方です。
本日10時ごろ、Google の検索結果から当社のホームページに入ると、別の海外のサイトに移動しました。ブックマークから開くと普段どおりです。社員のスマホのモバイル回線でも、検索から開いたときだけ同じことが起きました。画面の写真を添付します。ハッキングの可能性があるか、見ていただけますか。
入られていると分かったときに、最初の1時間で何をするかは、近く公開するコラムにまとめます。
異変の早見表(33種)
症状から引けるように、33の異変を2つの表に分けました。騒がしい表の終わりの4行は、誰にでも見える異変でも本物を疑う側です。静かな表には、どれくらい急ぐかも書き添えました。
騒がしい異変(誰が開いても同じに見える)
| 症状 | 考えられること | 確かめ方 |
|---|---|---|
| つながらない・502や503の画面 | サーバー会社の作業・混雑 | サーバー会社の障害・メンテナンス情報 |
| 画面に英語のエラー文 | エラーを画面に出す設定と、PHP の版の相性 | 写真を撮って制作会社へ |
| 真っ白・「重大なエラー」 | PHP の版との相性 | 版を切り替えた時期を制作会社に聞く |
| データベース接続エラー | アクセス集中・サーバーの不調 | 少し待って開き直す |
| 「プライバシーが保護されません」 | 証明書の期限・端末の日時・公共 Wi-Fi のログイン前 | 別の回線と端末で開く |
| 売却ページ・「登録期限を超過」 | ドメインの期限切れ・再登録 | ドメイン会社からの更新の連絡 |
| メールが戻る・迷惑メール扱い | 送り主が本物だと示す設定の不足 | 戻ったメールを制作会社へ転送 |
| 自社ドメインを名乗る迷惑メール | 差出人の偽装 | メールの認証の結果を制作会社に頼む |
| 自動返信が大量に出ていく | フォームの自動返信の悪用 | 送信の記録を制作会社に頼む |
| 怪しい問い合わせが増えた | 人の手の営業・ボット | 中身が売り込みかを見る |
| 「ハッキングした、払え」のメール | 恐喝の騙り | 払わずに制作会社へ転送 |
| 偽のウイルス警告・しつこい広告 | 見ている側の端末・通知の許可 | 別の端末で開く |
| 「新しい所有者」の通知 | 誤通知・保守会社の登録 | Search Console に自分で入って所有者を見る |
| 知らない「購読者」が増えた | 「だれでも登録」がオン | 設定の「メンバーシップ」 |
| ファイルの日付がばらばら | 自動更新の入れ替え | 公式の配布物との照合を制作会社に頼む |
| 急に重い・転送量が急増 | 巡回ロボットのアクセス | アクセスの記録を制作会社に頼む |
| 管理画面に入れない | サーバーの休止・入力の間違い。パスワードが変えられていたら本物を疑う | サーバー会社の告知を見て、制作会社へ |
| トップページの見た目が書き換わった | 本物の改ざん(主張・愉快犯) | 写真を残して、すぐ制作会社へ |
| ブックマークから開いても毎回別サイトへ飛ぶ | 改ざん、または移転の転送設定の残り・ドメインの再登録 | 制作会社に転送の設定とドメインを見てもらう |
| 赤い「危険なサイト」の警告 | 本物のことが多い。誤判定はまれ | 透明性レポートで判定を見て、制作会社へ |
| サーバー会社から停止・不正プログラムの連絡 | 本物の可能性が高い | 連絡をそのまま制作会社へ転送 |
静かな異変(持ち主には見えにくい)
| 症状 | 考えられること | 確かめ方 |
|---|---|---|
| 検索から開いたときだけ飛ぶ | 見込み客だけが別サイトへ流されている。その日のうちに連絡 | 検索からと直接とで比べる |
| スマホでだけ飛ぶ | 不正な転送か、広告の仕掛け。どちらでも早めに | スマホの回線で検索から |
| site: で知らない日本語のページ | 偽の通販ページを大量に作られている。その日のうちに連絡 | 開くと「見つかりません」のことも |
| site: で外国語(インドネシア語など)の題名 | 検索エンジンに別のページを見せられている。本物を強く疑う | 題名の画面を撮って制作会社へ |
| 人と Google で中身が違う | 賭博などのページで検索の信用を借りられている。その日のうちに | 制作会社に取り比べを頼む |
| 画面に見えない大量のリンク | 検索順位の横取りの仕込み。早めに | 点検でページの中身を見る |
| 購入画面でだけ動く仕掛け | お客様のカード情報が抜かれうる。最優先 | お客様からの不正利用の連絡 |
| 知らない管理者ユーザー | 乗っ取られて足場にされている。その日のうちに | 誰のものか制作会社に聞く |
| 覚えのないプラグイン | 裏口を仕込まれている。その日のうちに | 入れた人を制作会社に聞く |
| 画像の名前・偽の日付のファイル | 仕掛けが紛れ込んでいる。早めに | 公式の配布物との照合を制作会社に頼む |
| 身に覚えのないログインの記録 | アカウントを使われている。その日のうちに | ログインの通知・記録を制作会社に頼む |
| Search Console「セキュリティの問題」 | Google が本物を見つけている。その日のうちに | 自分で Search Console に入って中身を見る |
見分けがつかないときは、3つを添えて聞いてください
つながらないサイトを前にしてこの記事にたどり着いた方は、まずサーバー会社の告知と、ドメインと証明書の期限を見てください。誰の画面にも同じように出ている異変なら、多くはそこで原因が見つかります。見つからなければ、上の3つを添えて制作会社に連絡すれば十分です。
気をつけたいのは、何も起きていないように見えるサイトのほうです。検索から来た人や Google にだけ見せる仕掛けは、持ち主が毎朝ブックマークから開く画面には出てきません。異変が出ているサイトより、誰も点検していないサイトのほうが危ない。現場ではそう考えています。私たちが保守でお預かりするサイトを外から毎時見て、16台のサーバーの中を毎週点検し、主なページを普通の閲覧と Google を名乗った閲覧とで比べているのは、そのためです。
保守の契約がない、制作会社に聞いても分からないと言われた、制作会社と連絡がつかない。そういう方は、上の3つを添えてお問い合わせからご相談ください。騒がしい異変なのか、静かな異変なのか。そこを見分けるところからお手伝いします。
