
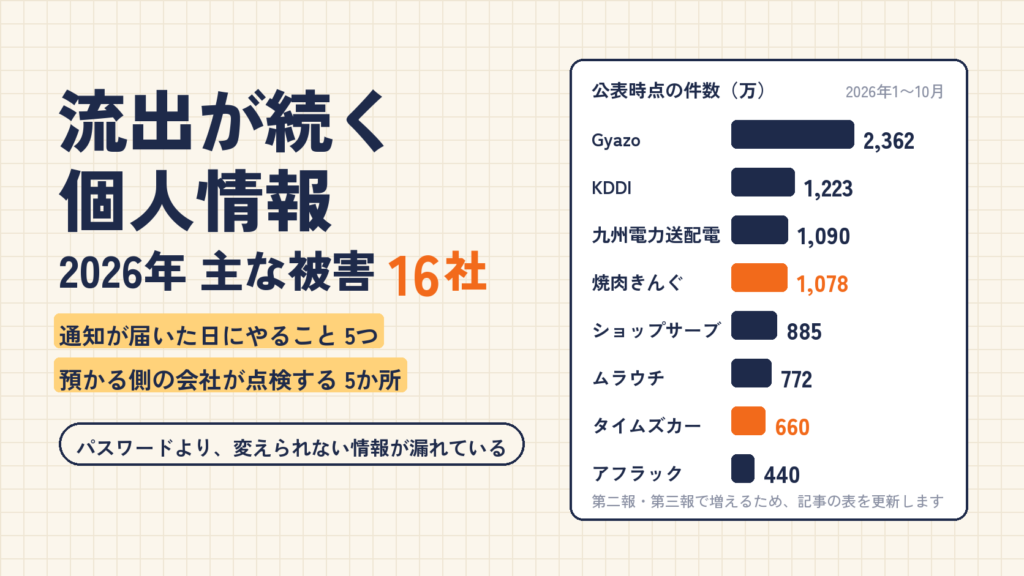
10月5日、「焼肉きんぐ」を運営する物語コーポレーションが、公式アプリの会員情報約1,078万件が漏えいしたと発表しました。アプリの登録者は約1,080万人。ほぼ全員です。
その10日前の9月25日にはタイムズカーで約660万アカウント、うち約160万件は運転免許証の画像まで。6月末にはアフラックで約440万人。春には2りんかんとイエローハットで約318万人。今年、日本に住んでいて、どこかの会社から「お客様の情報が漏えいした可能性があります」というメールを一度も受け取っていない人のほうが、少ないかもしれません。
この記事では、2026年に公表された主な被害を一覧にしたうえで、「お知らせ」が届いた日に何をするか、そして顧客情報を預かる側である小さな会社は何を点検するかを書きます。
2026年、公表された主な被害16社
まず全体の数字です。東京商工リサーチの調査(2026年1月30日公表)によると、2025年に上場企業とその子会社が公表した個人情報の漏えい・紛失事故は180件、漏えいした個人情報は3,063万人分。人数は前年の約2倍で、事故を起こした会社の数158社は、調査を始めた2012年以降で最多でした。原因の64%が「ウイルス感染・不正アクセス」です。
2026年は、その2025年より大きい事故が続いています。公表時点の数字で、主なものを並べます。
| 公表月 | 企業・サービス | 件数 | 漏れた情報 | 公表された原因 |
|---|---|---|---|---|
| 10月 | 焼肉きんぐ(物語コーポレーション) | 約1,078万件 | 会員番号・氏名・メール・電話番号 | アプリ会員システムへの不正アクセス |
| 9月 | Gyazo(Helpfeel) | 約2,362万件 | メール・パスワードのハッシュ・セッションID・X連携トークン | 画像アップロードサーバーの脆弱性 |
| 9月 | ムラウチドットコム | 約772万件 | 氏名・住所・電話番号・メール・生年月日 | 不正アクセス(手口は非公表) |
| 9月 | タイムズカー(パーク24) | 約660万アカウント | 氏名・住所・生年月日・免許情報。約160万件は免許証・本人確認書類の画像 | Webシステムへの不正アクセス |
| 9月 | セイコーマート | 約57万アカウント | 氏名・性別・生年月日・住所・電話番号・メール | 不正アクセス |
| 9月 | OZmall | 約44万人 | メール・氏名・都道府県 | 大量の不正アクセス |
| 9月 | デジタル庁(GSS) | 約24万件 | 職員・関係者の氏名・メール・電話・住所 | VPN機器の脆弱性 |
| 9月 | 東京メトロ(メトポ) | 約5万9千件 | メールアドレス | 配信停止アドレスを置いたサーバーへの不正アクセス |
| 8月 | イエローハット予約システム | 最大180万人 | 氏名・電話番号・メール・会員番号 | 不正アクセス |
| 8月 | ショップサーブ(ECの共通基盤) | 約885万件 | 購入者情報に加え、店舗の管理画面・メール・FTPの認証情報、振込先口座 | 不正プログラムの実行 |
| 6〜7月 | KDDI(ISP向けメール) | 約1,223万件 | メールアドレス。約762万件はパスワードも | 他社製ソフトウェアの脆弱性 |
| 6〜7月 | アフラック生命保険 | 約440万人 | 契約者・被保険者の氏名・生年月日・住所・証券番号・保障内容。約22万人は保険料の振替口座 | 不正アクセス。短時間に大量照会されても止める仕組みが無かった |
| 6月 | 九州電力送配電 | 最大1,090万口 | 契約者名・供給場所の住所・電話番号・電力使用量 | バックアップ用SSDの紛失。暗号化なし・保管庫は未施錠 |
| 4〜6月 | 2りんかん・イエローハット | 約318万人 | 氏名・住所・生年月日・アプリのID・パスワード・車両情報 | APIを悪用した不正アクセス |
| 4〜6月 | CAMPFIRE | 約22万ユーザー | 氏名・住所・電話・メール・口座情報 | GitHubの認証情報の流出 |
| 3〜5月 | メディカ出版 | 約64万人 | 医療・教育関係者、著者、取引先、従業員の情報 | ランサムウェア |
件数の注意を2つ。ひとつ、数字はどれも「公表時点」で、第二報・第三報で増えることが多いです。タイムズカーは初報の翌々日に「免許証の画像も」が加わり、アフラックは約438万人から約440万人へ、口座情報の対象も約22万人へと更新されました。もうひとつ、件数は「人」単位とは限らず、「アカウント」や「レコード」で数えられることがあり、同じ人が複数回数えられています。
それでも、表の件数を足すと1億件を超えます。日本の人口より多い。つまり、ひとりの情報が今年だけで何度も漏れている、ということです。
表から読める3つのこと
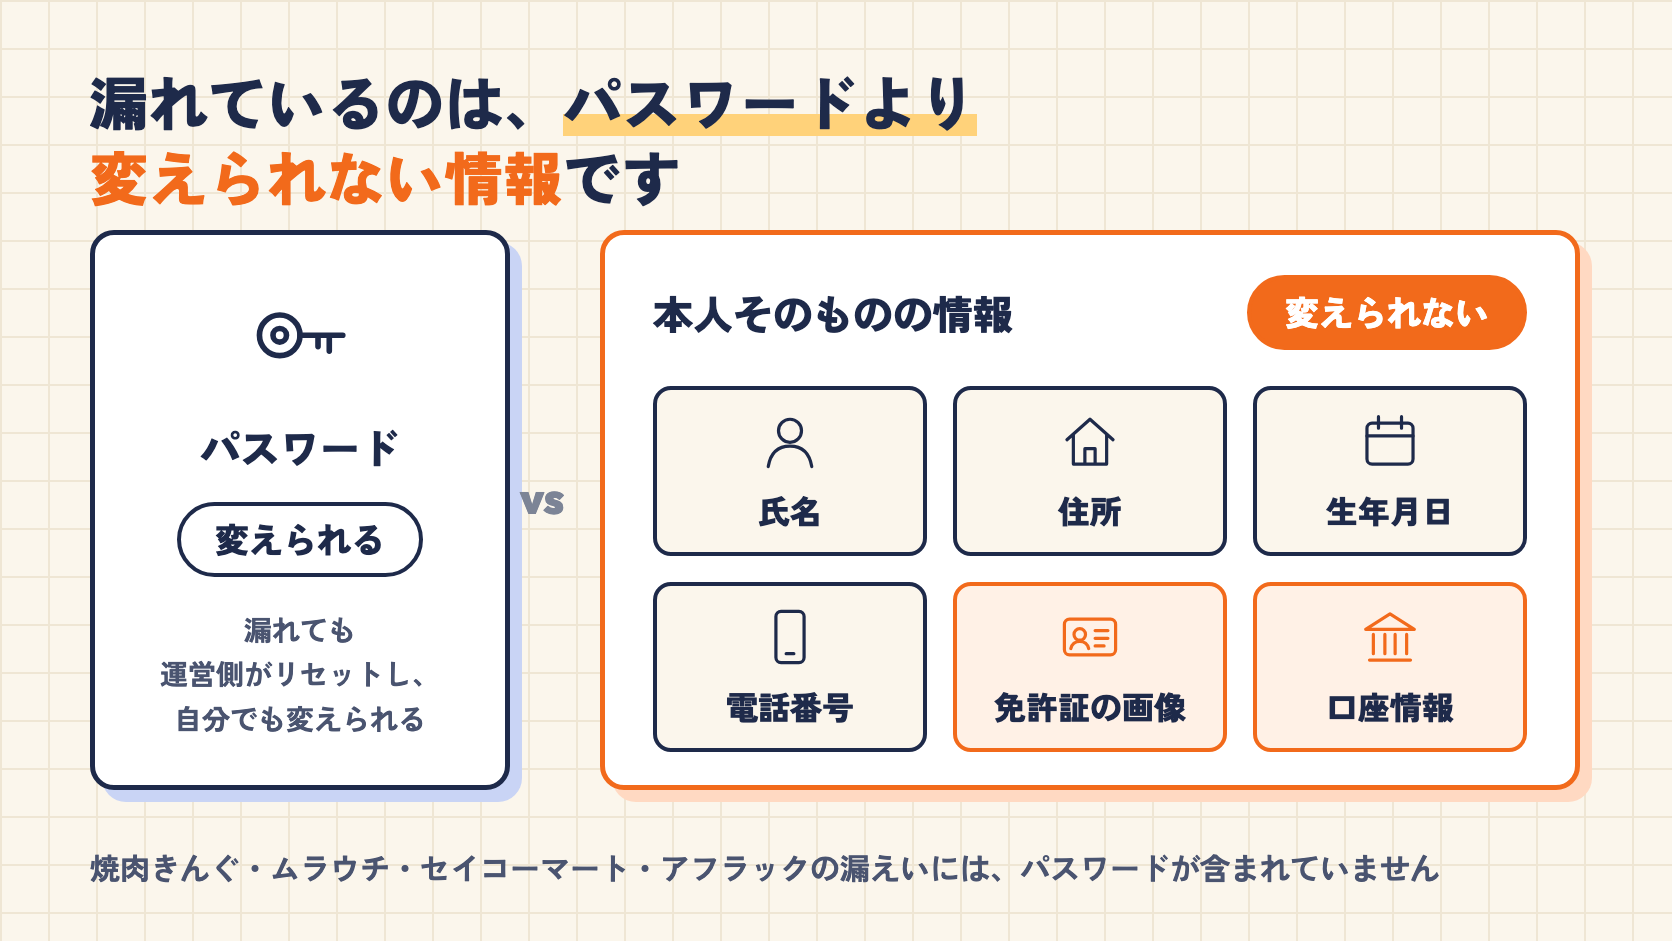
1. 漏れているのは「パスワード」より「本人そのもの」の情報です。 表の多くはパスワードを含みません(焼肉きんぐ、ムラウチ、セイコーマート、アフラックは含まない)。代わりに漏れているのが、氏名・住所・生年月日・電話番号、そして免許証の画像や口座情報です。パスワードは変えられますが、生年月日と住所と免許証番号は変えられません。
2. 原因の主流は「ウイルス」ではなく、外から鍵を開けられる不正アクセスです。 16社のうち12社が不正アクセスか脆弱性の悪用で、ランサムウェアは2社、紛失は1社。アフラックの調査報告が示した「短時間に大量のデータを照会されても、監視して止める機能が不足していた」は、多くの事故に共通します。入られたこと自体より、入られてから大量に持ち出されるまで止まらなかったことが、件数を大きくしています。
3. 「預ける側」と「預かる側」の両方で起きています。 ショップサーブの事故では、ネットショップの店主が使う管理画面・メール・FTPのパスワードと振込先口座まで漏れました。KDDIの事故はISPがメールを提供する事業者向けの基盤で、CAMPFIREはプログラムの置き場(GitHub)の認証情報が入口でした。小さな会社は、お客様の情報を預かる側であると同時に、こうした共通基盤に自社の情報を預けている側でもあります。
小さな会社は狙われていないのか
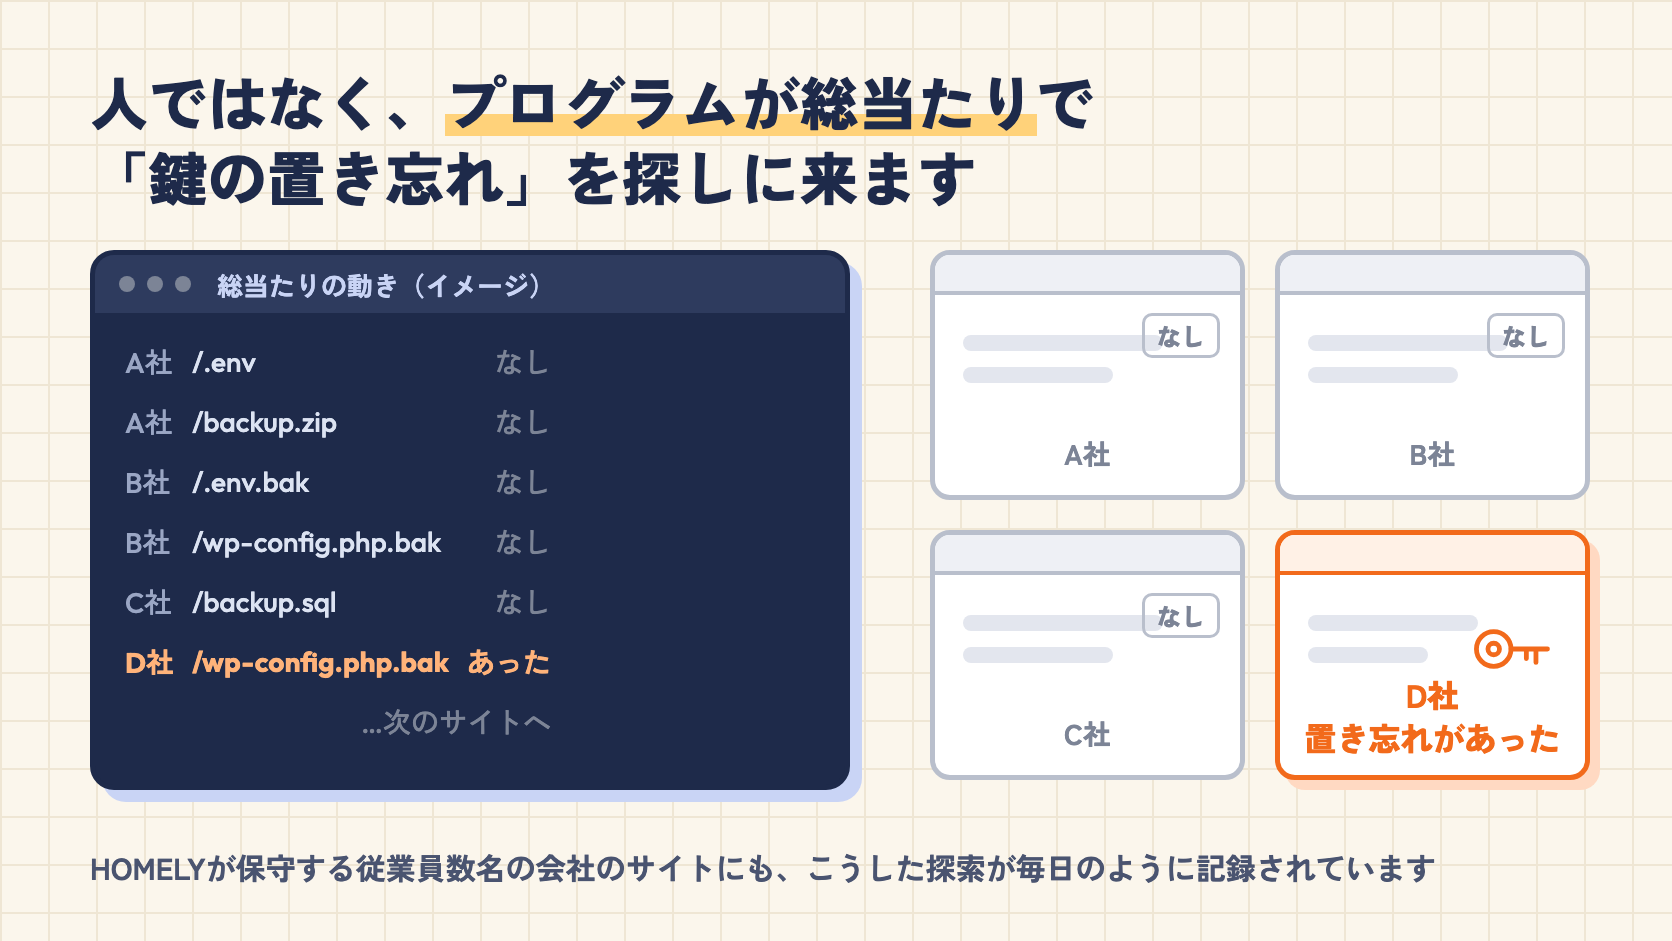
HOMELYが保守しているサイトのアクセスログを、9月分で確かめました。従業員数名の会社のサイトにも、毎日のように 「.env」(設定ファイル)、「.bak」、「backup.zip」、「wp-config.php.bak」 といった名前を、順番に探しに来る機械的なアクセスが記録されています。人が狙って来ているわけではありません。プログラムが日本中のサイトを総当たりで回っていて、鍵の置き忘れがあるサイトだけが選ばれる。これが実態です。
警察庁の統計も同じ方向を示しています。2025年にランサムウェアの被害が報告された226件のうち、中小企業は143件で約6割。復旧に1,000万円以上かかった組織が5割を超えています。大企業は名前が出るから目立つだけで、件数で見れば主戦場は小さな会社です。
HOMELYでは7月末、保守している354サイトすべてに、管理画面への不正ログインを検知して通知する仕組みを入れました。入れて分かったのは、攻撃元の多くが東京にあるVPNの出口を通ってくるため、「海外からのアクセスを止める」だけでは防げないことでした。この件は別の記事で詳しく書きます。
「漏えいのお知らせ」が届いた日にやること5つ
ここからは、預けた側としての対処です。お知らせのメールが来た日に、この順でやってください。
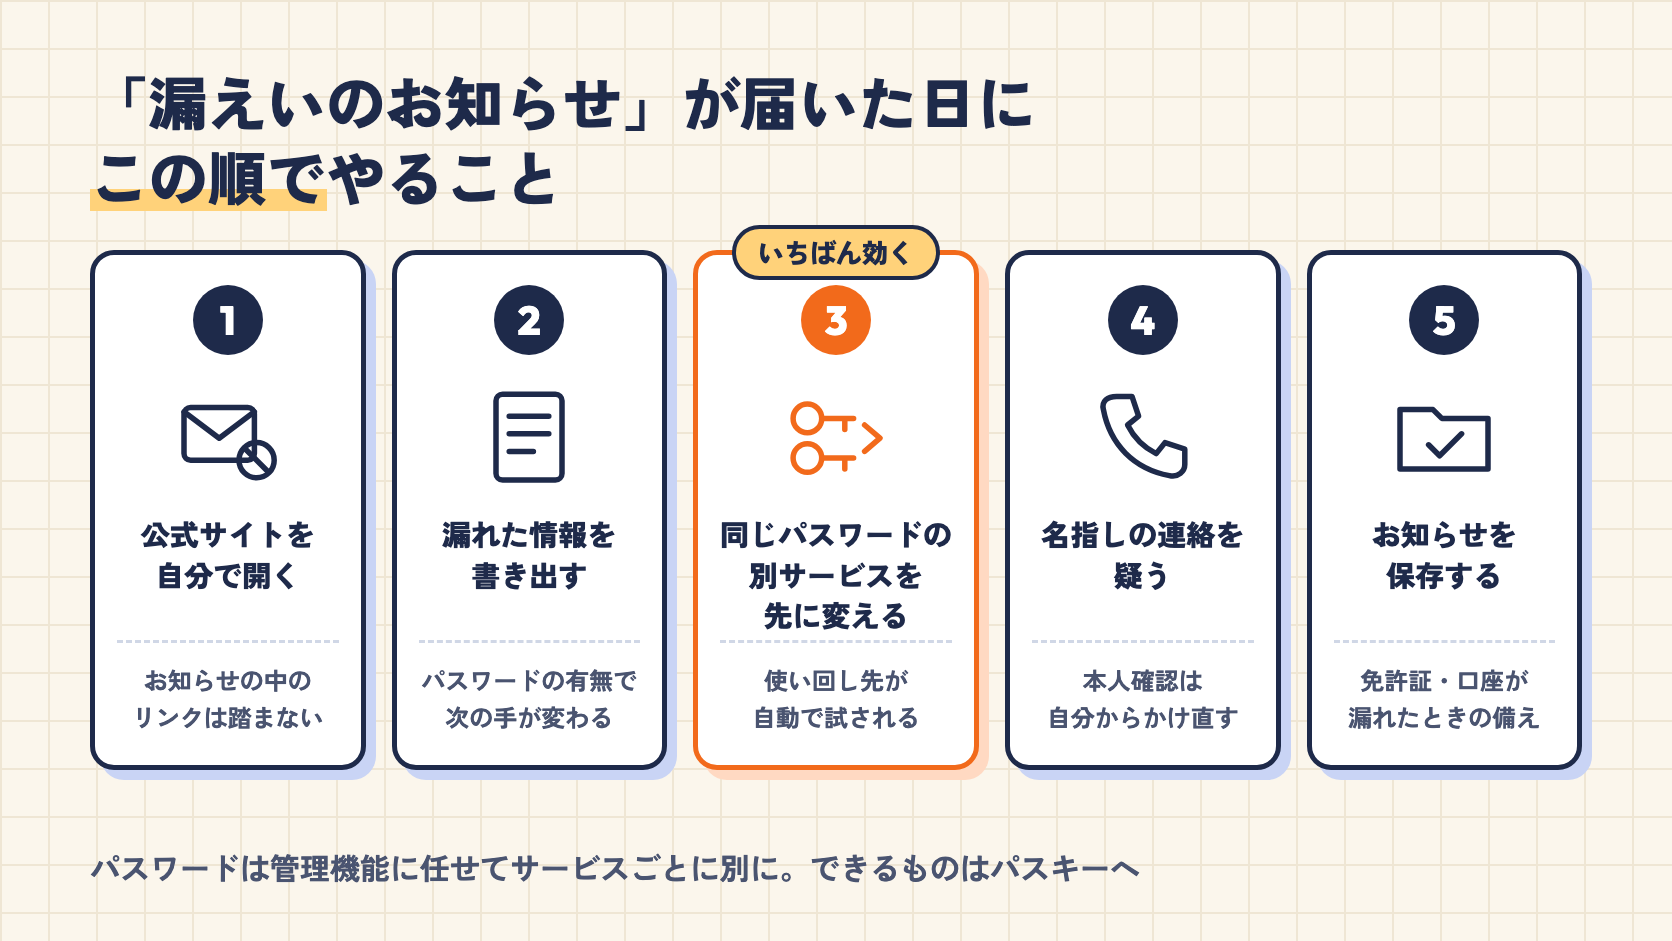
- お知らせの中のリンクは踏まず、公式サイトを自分で開いて確かめる。 漏えいの公表直後は、その会社をかたるメールやSMSが必ず増えます。タイムズカーも公表と同時に「当社をかたるメール・SMS・電話に注意」と呼びかけました。本物のお知らせには、パスワードや認証コードの入力を求めるリンクは入っていません。
- 何が漏れたかを、表の「漏れた情報」の欄のように書き出す。 パスワードが含まれるか、含まれないかで次の手が変わります。公表文の「漏えいした可能性のある情報」の項目を、そのままメモに写してください。
- パスワードが含まれていたら、同じパスワードを使っている他のサービスを先に変える。 漏れたサービス本体は、たいてい運営側が強制リセットします。危ないのは、同じパスワードを使い回している別のサービスです。Gyazoの事故でHelpfeelが利用者に求めたのも、「他のサービスで同じか似たパスワードを使っていれば、そちらも変える」でした。
- メールアドレスと電話番号が漏れたら、今後1年は「身に覚えのある会社からの連絡」を疑う。 氏名・電話番号・利用しているサービス名がセットで漏れると、「焼肉きんぐをご利用のお客様へ」と名指しで届く電話や SMS が作れます。知っている会社名で、知っている情報を言われると、人は信じます。本人確認は、自分からかけ直す。これだけです。
- 免許証の画像・口座情報が漏れたら、記録を残す。 免許証の画像は、他人がオンラインで口座を作ったり、携帯電話を契約したりするときの本人確認に使われます。すぐに被害が出るとは限らないので、「いつ・どの会社から・何が漏れたか」のお知らせを保存し、身に覚えのない契約の連絡が来たときに提示できるようにしておきます。口座情報が漏れた場合は、アフラックの事例のように、運営側が金融機関と連携して監視を強めます。自分でできるのは、明細を月1回は見ることです。
3番の「使い回し」が、いちばん効きます。ひとつのサービスから漏れたメールアドレスとパスワードの組み合わせは、他のサービスで自動的に試されます。パスワードを覚えられる数は限られているので、ブラウザやスマートフォンに内蔵のパスワード管理機能に任せて、サービスごとに別のものにする。可能なサービスではパスキー(指紋や顔で入る方式)に切り替える。これで、表の16社のどれかから漏れても、被害がそこで止まります。
預かる側の小さな会社が点検する5か所
こちらは、お客様の情報を持っている側の話です。大きなシステムの話ではなく、HOMELYが保守の現場で実際に見ている場所に絞ります。
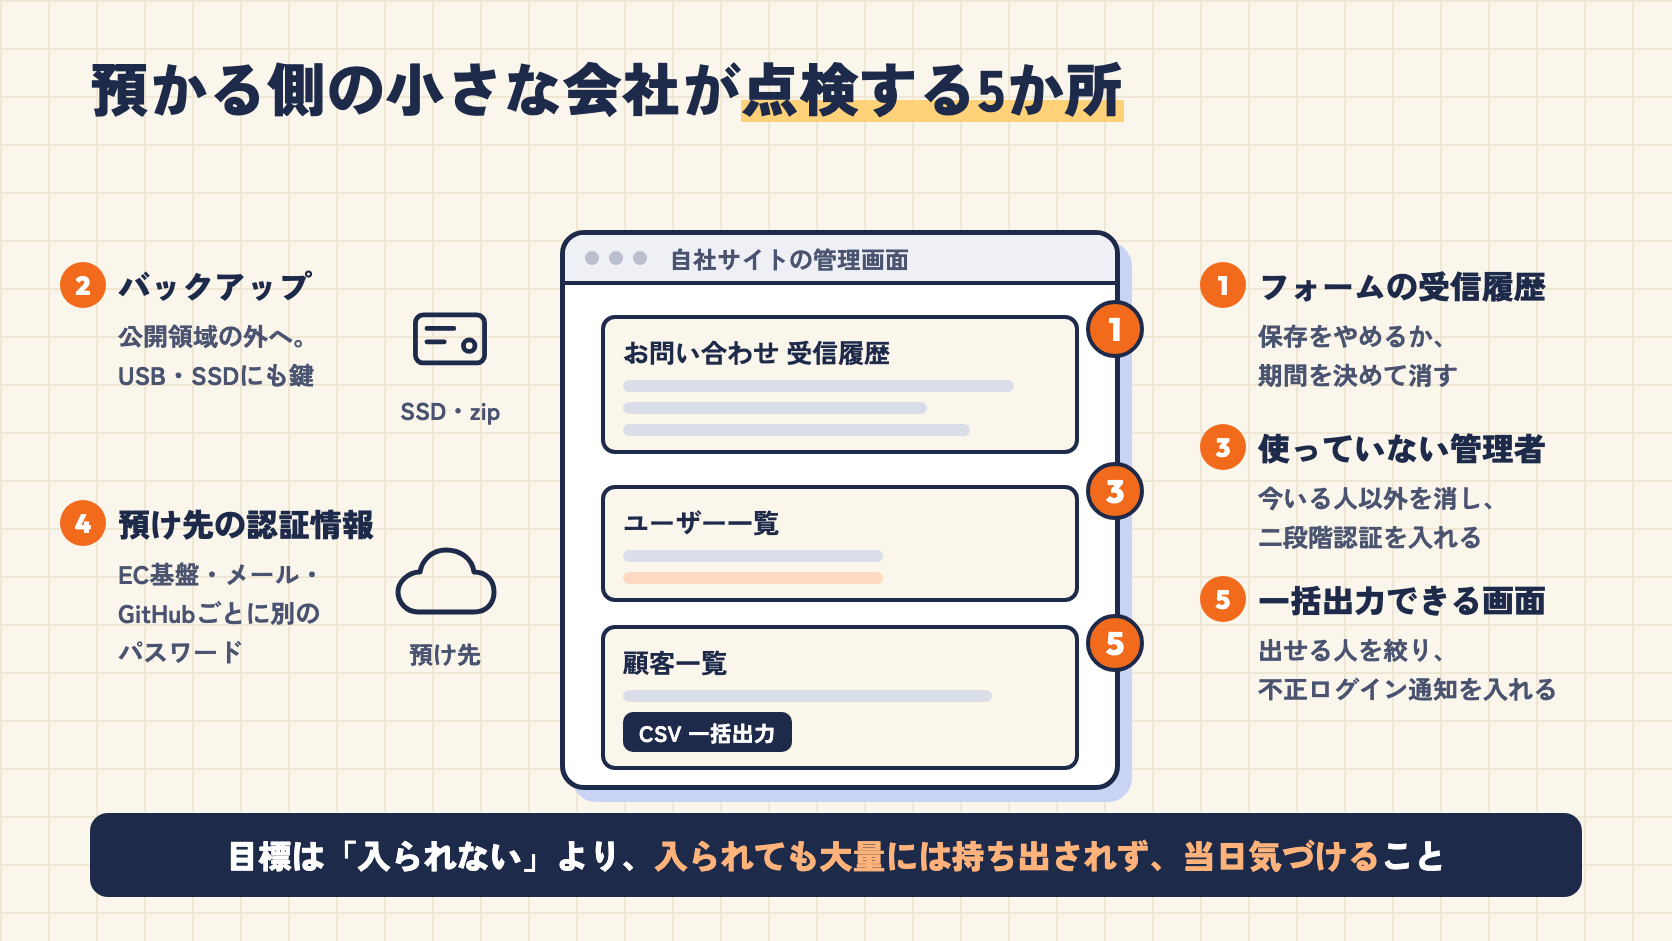
| 点検する場所 | 何が起きるか | 今日できること |
|---|---|---|
| お問い合わせフォームの受信履歴 | WordPressのフォームは、送信内容をサイト内に保存している設定が多い(Contact Form 7のFlamingo など)。何年分もの氏名・電話・相談内容が、サイトに入られると全部見える | 保存をやめるか、保存期間を決めて古いものを消す。メールで受け取れていれば、サイト側に残す必要はない |
| バックアップの置き場 | 九州電力送配電の事故は、暗号化していないSSDが未施錠の棚から消えたもの。サイトのバックアップを公開フォルダに置いているケースも、スキャナが毎日探しに来ている | バックアップは公開領域の外に置き、ファイル名を推測されないものにする。手元のUSBやSSDにも、パスワードをかける |
| 使っていない管理アカウント | 退職した人、昔の制作会社、テスト用のアカウントが残っている。パスワードが他所から漏れていると、正規のログインとして入られる | 管理画面のユーザー一覧を開き、今いる人以外を消す。残す人は二段階認証を入れる |
| 他社に預けている認証情報 | ショップサーブ、KDDI、CAMPFIREの事故は、共通基盤や外部サービス側から自社の認証情報が漏れた形。自社がいくら気をつけても、預け先から漏れる | 預け先ごとにパスワードを別にする。預け先から「漏えい」の連絡が来たら、上の5つを会社としてやる |
| 「大量に持ち出される」ことへの備え | アフラックの事例は、短時間の大量照会を止める仕組みが無かった。小さなサイトでも、ログイン後に顧客一覧をCSVで一括出力できる画面は、同じ弱点になる | 一括出力できる人を絞る。不正ログインの通知を入れ、入られたことに当日気づける状態にする |
5つに共通するのは、「入られないようにする」より「入られても大量には持ち出されない、持ち出されたら当日分かる」の側に手を打つことです。入られないことを100%にはできません。表の16社も、できていませんでした。
まとめ
- 2026年は公表時点の件数を足すだけで1億件超。ひとりの情報が、今年だけで何度も漏れている
- 漏れているのはパスワードより、氏名・住所・生年月日・免許証・口座といった「変えられない情報」
- 預けた側は、お知らせの日に5つ。特に「同じパスワードを他で使っていないか」を先に
- 預かる側は、フォームの受信履歴・バックアップ・古いアカウント・預け先・一括出力の5か所。目標は「当日気づける」こと
公表はこれからも続きます。表はこの記事の中で更新していきます。
関連記事: タイムズカーの情報漏えいが公表された週、カフェの無料Wi-Fiを調べたら
お客様の情報を預かっているサイトの点検(フォームの保存設定・バックアップの場所・管理アカウントの棚卸し)は、保守のご相談として承ります。→ お問い合わせ
出典
- 東京商工リサーチ「2025年 上場企業の個人情報漏えい・紛失事故調査」2026-01-30 https://www.tsr-net.co.jp/data/detail/1202348_1527.html
- 警察庁サイバー警察局「令和7年におけるサイバー空間をめぐる脅威の情勢等について」2026-03(Web担当者Forum 2026-03-24 の報道 https://webtan.impress.co.jp/n/2026/03/24/52369 )
- 個人情報保護委員会「令和7年度年次報告」2026-07-07 https://www.ppc.go.jp/files/pdf/080707_annual_report.pdf
- タイムズカー 公表文 2026-09-25 / 09-28 / 09-29 https://share.timescar.jp/news/2026/0929/1816.html
- 物語コーポレーション「焼肉きんぐ」公式アプリへの不正アクセス 2026-10-05(日経・共同・ASCII 報道)
- Helpfeel「Gyazo」不正アクセス 2026-09-16(ScanNetSecurity 2026-09-28 https://scan.netsecurity.ne.jp/article/2026/09/28/56313.html )
- アフラック生命保険 2026-06-30 / 07-13 / 08月 第三報(ScanNetSecurity 2026-08-20 https://scan.netsecurity.ne.jp/article/2026/08/20/55972.html )
- 九州電力送配電 2026-06-08(@IT 2026-06-10 https://atmarkit.itmedia.co.jp/ait/articles/2606/10/news045.html )
- ムラウチドットコム 2026-09-15 https://rocket-boys.co.jp/security-measures-lab/murauchi-7716811-customer-data-report/
- 2026年9月のまとめ(マイナビニュース 2026-09-30 https://news.mynavi.jp/techplus/article/20260930-5050581/ )
- 2026年の大規模事例一覧(セキュリティ対策Lab https://rocket-boys.co.jp/security-measures-lab/2026-japan-major-security-incidents-17-gyazo-epark-fines-times/ )
