
HOMELYは、お客様のホームページを作り、作ったあとの保守を請け負っている会社です。「うちのサイト、ハッキングされたりしませんか」と聞かれたら、「お問い合わせの受信履歴がサイトに溜まっていないか、確かめてください」と答える側にいます。
10月7日の午後には、このコラムで2026年の個人情報流出16社をまとめた記事を出し、最後の点検表の1行目にも、同じことを書きました。
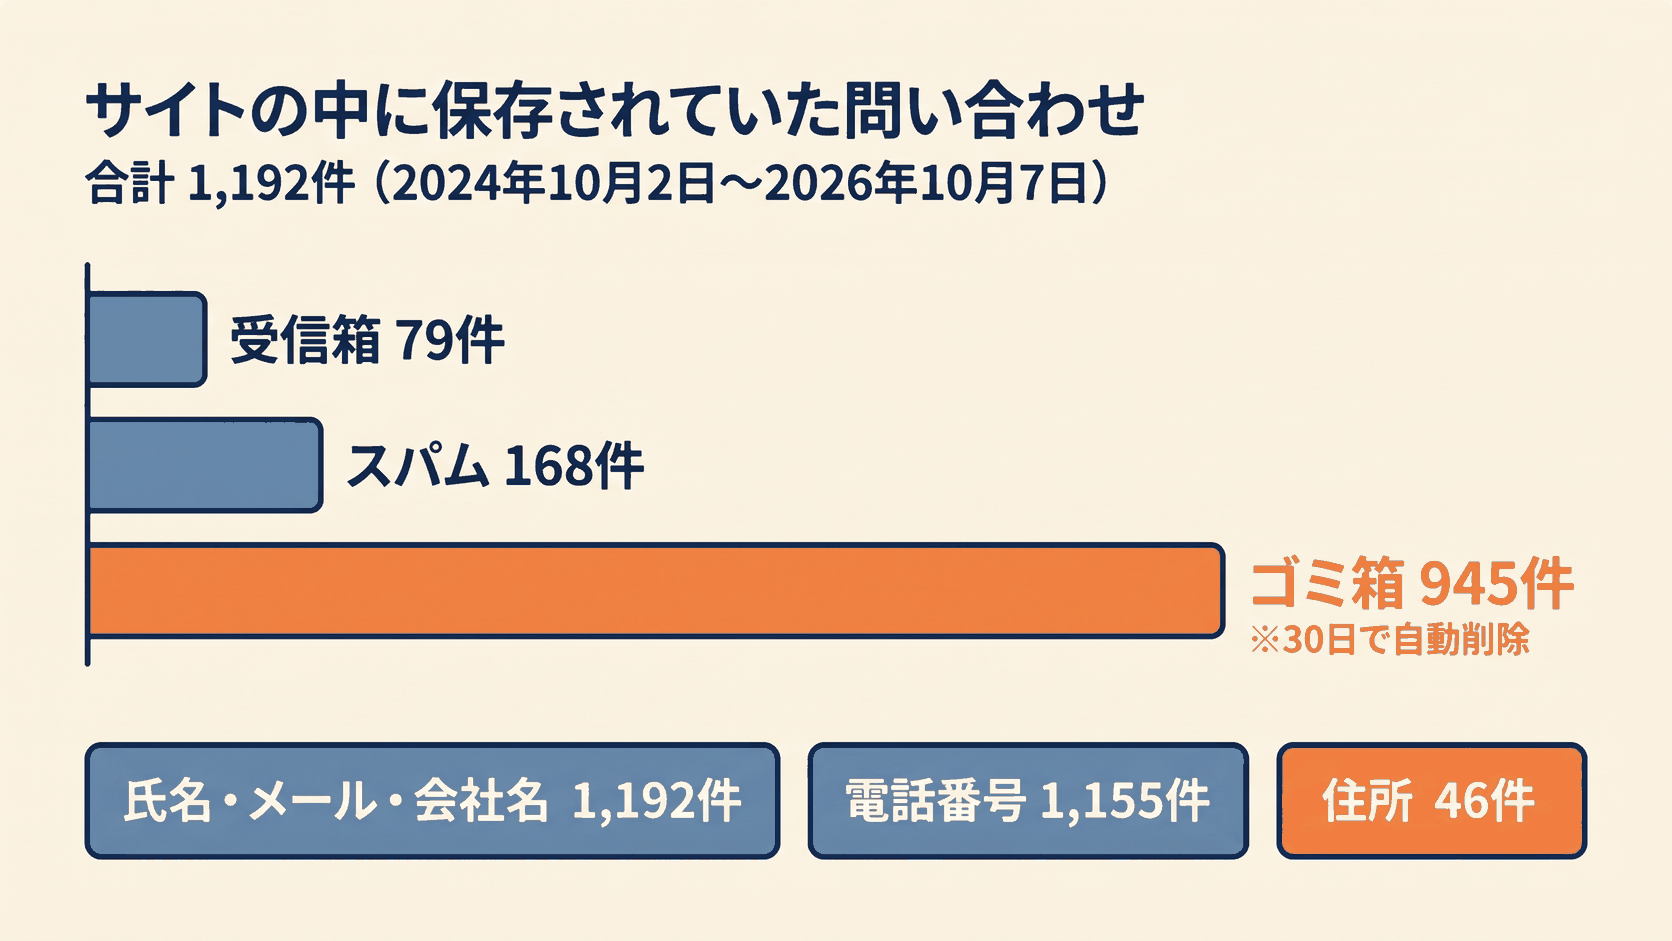
その日の夕方、自分たちのサイト(homely.link)のデータベースに、中身は開かずに件数だけを問い合わせました。返ってきたのは1,192件。2024年10月2日から、その日の17時07分までのお問い合わせが、1通も消えずにサイトの中に入っていました。
勧める側が、自分のサイトで確かめていなかった。言い訳はしません。代わりに、この1,192件から考えたことを書きます。ホームページから個人情報が漏れる場所は、大きく2つに分けられます。「置き場」と「通り道」です。
「うちのサイトに盗まれるものはない」は、どこまで正しいのか
よく聞く言葉:「小さな会社のホームページは、狙われない」
ニュースになるのは、焼肉きんぐの約1,078万件、ショップサーブの最大約885万件といった大きな会社の事故です。従業員が数名、サイトは会社案内とお問い合わせフォームだけ。そういう会社が「うちは関係ない」と考えるのは自然です。
この言葉には、正しいところがあります。攻撃している側は、あなたの会社を名指しで狙っているわけではありません。HOMELYが保守しているサイトのアクセスログを見ても、届いているのは「.env」「backup.zip」「wp-config.php.bak」といったファイル名を、日本中のサイトに順番に試していく機械的なアクセスです。人が狙いを定めて来ているのではない。それに、カード情報を扱っていない会社から、数百万件が一度に漏れることはまずありません。
でも、「入られたあと、中に何があるか」は誰も確かめていない
総当たりで回ってくる、ということは、小さいから外してもらえるわけでもない、ということです。鍵の置き忘れがあったサイトが、規模に関係なく選ばれていきます。
そして入られたとき、何が出ていくかは、サイトの中に何を置いていたかで変わります。私たちのサイトの中身はこうでした。
| 項目 | 入っていた件数 |
|---|---|
| 氏名・メールアドレス・会社名の欄 | 1,192件(全件) |
| 電話番号 | 1,155件 |
| ご相談の本文 | 1,155件 |
| 住所 | 46件 |
置き場所は、受信箱79件、スパム168件、ゴミ箱945件。ゴミ箱は30日で自動的に空になりますが、スパムに振り分けられた168件は、手で消さない限りずっとそこにあります。営業のご案内も多く含まれています。それでも、送ってきた人の名前と電話番号であることに変わりはありません。
管理者としてログインできれば、この1,192件は一覧で読めて、ボタンひとつでCSVに書き出せます。会社案内のつもりで持っていたホームページは、2年分の名簿の入った箱でもありました。
「盗まれるものはない」が正しいのは、サイトの中に何も置いていない場合だけです。
2018年、カード業界は「店に持たせない」と決めた
少し、クレジットカードの話をします。
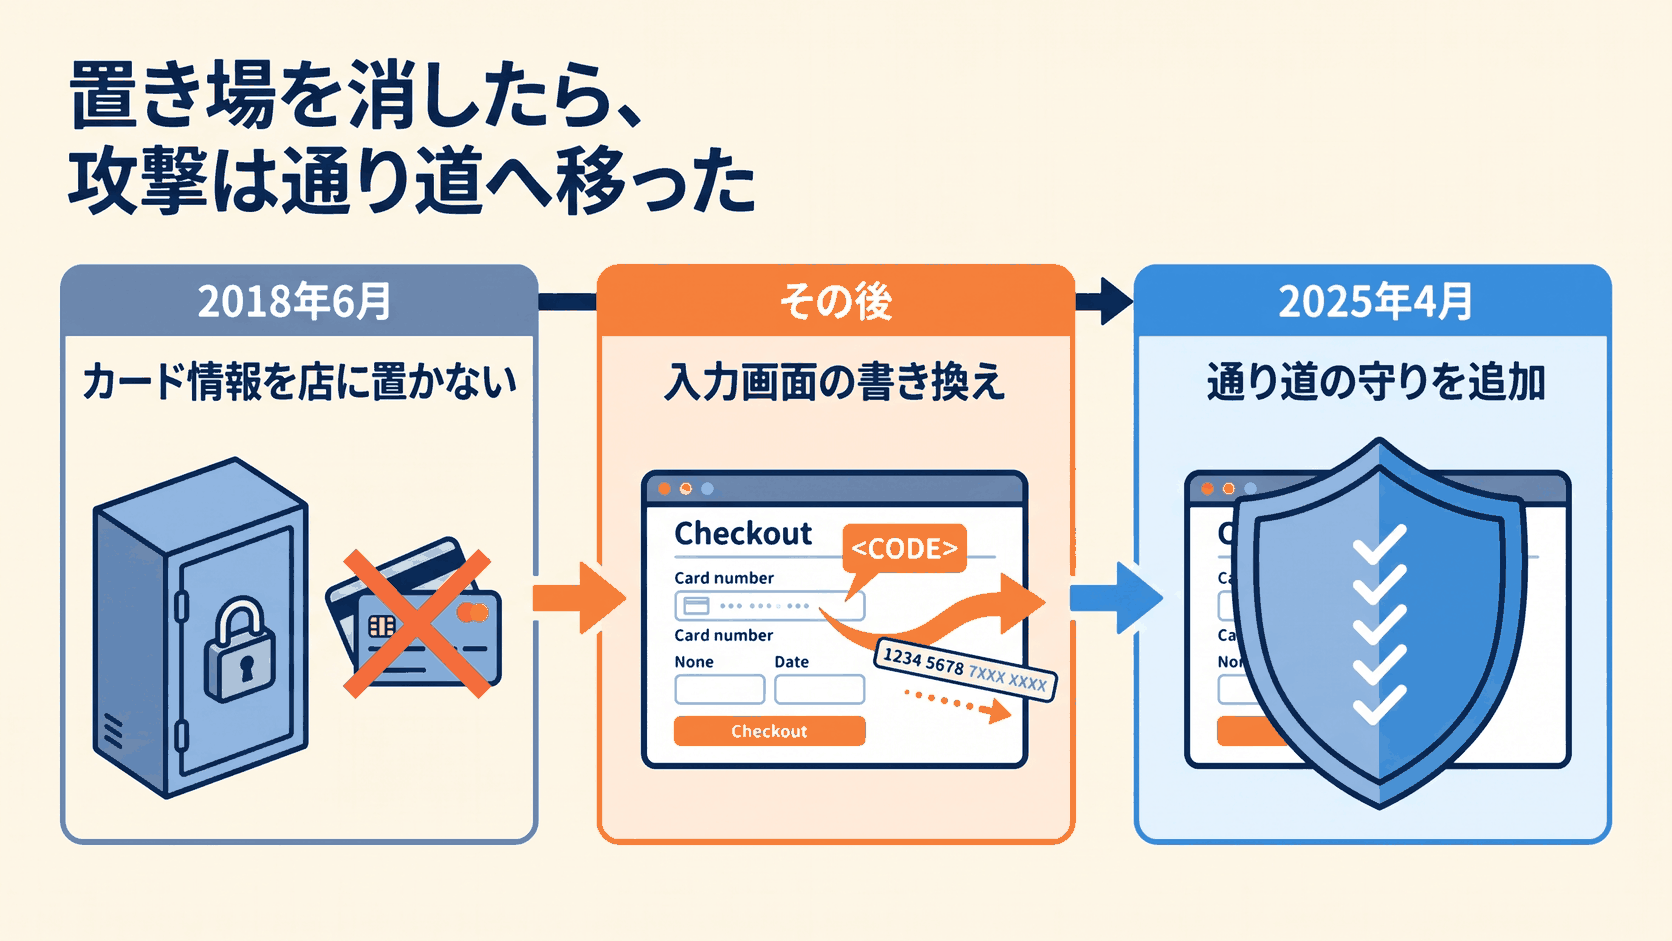
2018年6月1日、改正割賦販売法が施行されました。カードを扱うお店に、カード番号を適切に管理する義務が課され、ネットショップは原則として「カード情報を自社のサーバーに保存しない(非保持化)」か、国際的なセキュリティ基準(PCI DSS)に準拠するか、どちらかを求められました。多くのお店は前者を選び、カード番号は決済代行会社のサーバーにだけ置かれるようになります。
盗まれる前に、置かない。持っていないものは盗まれない。業界全体で「置き場」を消しにいった、筋の通った決まりでした。
ところが、漏えいは続きました。攻撃する側が、狙う場所を変えたからです。
カード番号がお店のサーバーに無いなら、お客様が番号を入力する瞬間を狙えばいい。決済の画面に不正なプログラムを差し込み、入力された番号を、お店のサーバーに届く前に、お客様のブラウザから直接外へ送らせる。「Webスキミング」と呼ばれる手口です。Akamaiのまとめでは、国内のカード情報流出は2020年に54件・約8万件、2021年には71件・約24万件。約9割の会社が、自分では気づけていなかったといいます。
そこで業界は、もう一度ルールを足しました。2025年4月からは、すべてのネットショップに、管理画面へのアクセス制限とIDやパスワードの管理、データの置き場所が外から見えてしまう設定への対策、Webアプリケーションの脆弱性対策、ウイルス対策、カード番号を総当たりで試す攻撃への対策、の5つが求められています。
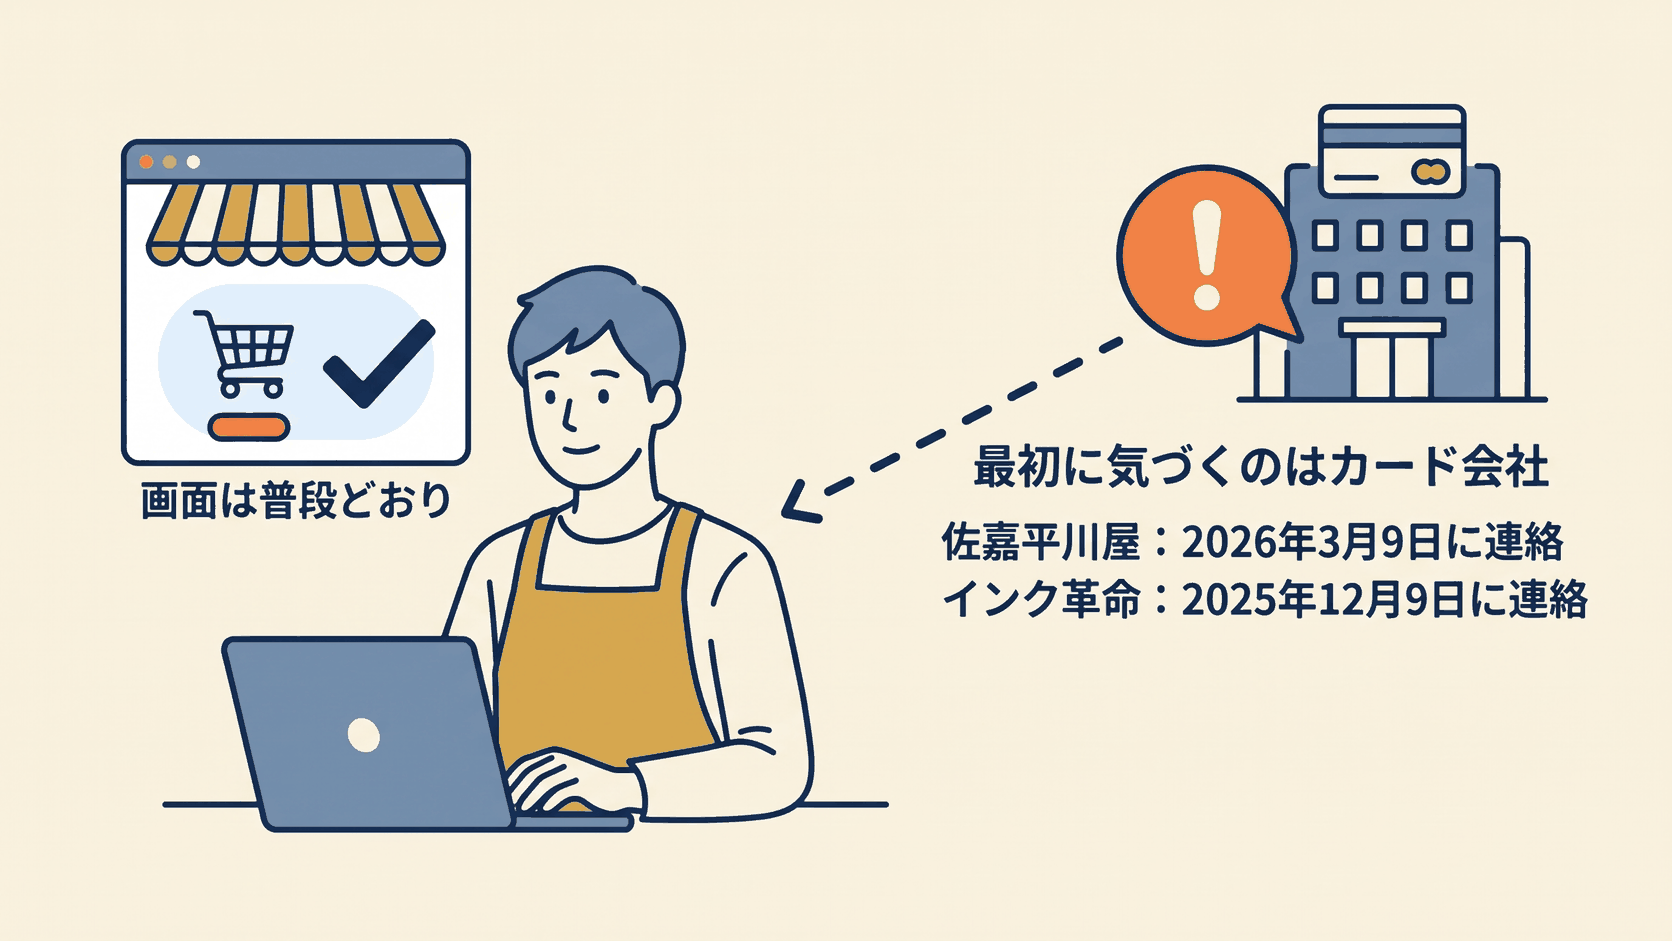
それでも2026年、同じ手口の事故は続いています。6月15日に公表された佐賀県の豆腐店、佐嘉平川屋のオンラインショップでは、決済の仕組みを書き換えられ、約1年間にカード情報を入力した5,783名分が漏れたおそれがあります。7月29日に公表された「インク革命」では24,166名分。どちらも、最初に気づいたのはお店ではなくカード会社でした。
佐嘉平川屋には、もうひとつ数字があります。カード情報とは別に、氏名・生年月日・住所・電話番号・メールアドレスが30,170名分、漏えいの対象になりました。その期間は2021年4月からの約5年分。入力画面を狙って入った人の手の届くところに、5年分の顧客名簿も置いてあったということです。
私たちはこの2つを、「置き場」と「通り道」と呼び分けています。
- 置き場:サイトの中に貯まっていく情報。問い合わせの受信履歴、会員や予約の名簿、注文の記録
- 通り道:入力された情報が、その瞬間に通る画面。お問い合わせフォーム、決済画面、ログイン画面
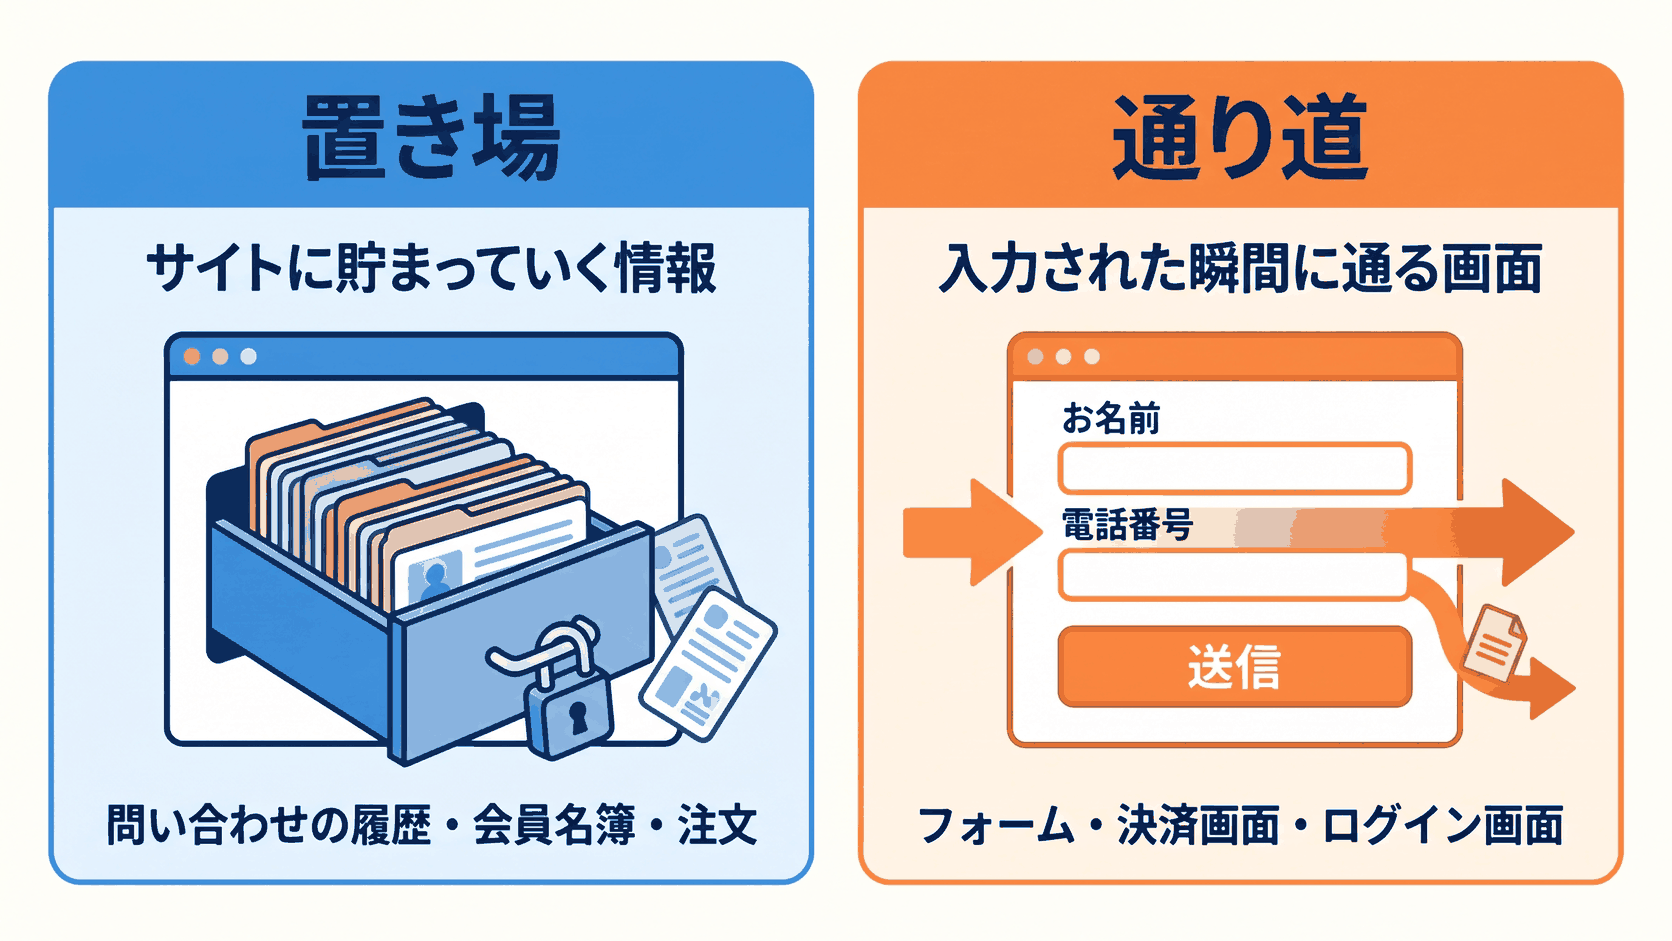
カード業界は、2018年に置き場を消し、2025年に通り道の守りを足しました。7年かけて、両方が要ると分かった。カード番号以外の情報について、多くの会社はまだ2018年より前にいます。
お問い合わせフォームにも、置き場と通り道がある
カードを扱っていない会社にも、この2つはそのままあります。
置き場は、お問い合わせの保存機能です。WordPressでよく使われるContact Form 7は、Flamingoという拡張を入れると、届いた内容をサイトの中に保存します。私たちの1,192件はこれでした。国内で広く使われている別のフォーム「MW WP Form」にも、「問い合わせデータをデータベースに保存」という設定があります。
通り道は、フォームの画面そのものです。Webスキミングの仕組みは、カード番号に限らず、画面に入力されたものなら何でも持ち出せます。お問い合わせの画面が書き換えられれば、氏名も電話番号も相談の中身も、送信ボタンを押した瞬間に外へ出ていきます。
そして2026年4月、この2つがつながった例がありました。MW WP Formに見つかった深刻度の高い脆弱性(CVE-2026-4347、深刻度8.1)は、ログインしていない第三者がサーバー上のファイルを動かせてしまうもので、WordPressの設定ファイルを動かされればサイトそのものを乗っ取られます。悪用できる条件は、フォームにファイルの添付欄があり、かつ「データベースに保存」がオンになっていること。置き場を作る設定が、そのまま通り道の扉を開ける条件になっていました。
もうひとつ、通り道の鍵は、自分の手元以外からも漏れます。8月1日、ネットショップの構築サービス「ショップサーブ」が不正アクセスを公表しました。漏れたものの中には、購入者の情報に加えて、お店の側の管理画面・メール・FTPのIDとパスワードが含まれていました。FTPの鍵があれば、お店のページのファイルを書き換えられる。つまり決済画面の通り道を、外から開けられます。
しかも、初報で約2時間とされていた不正なプログラムの稼働期間は、翌日の第2報で5月21日から8月1日に改められました。約2か月半です。
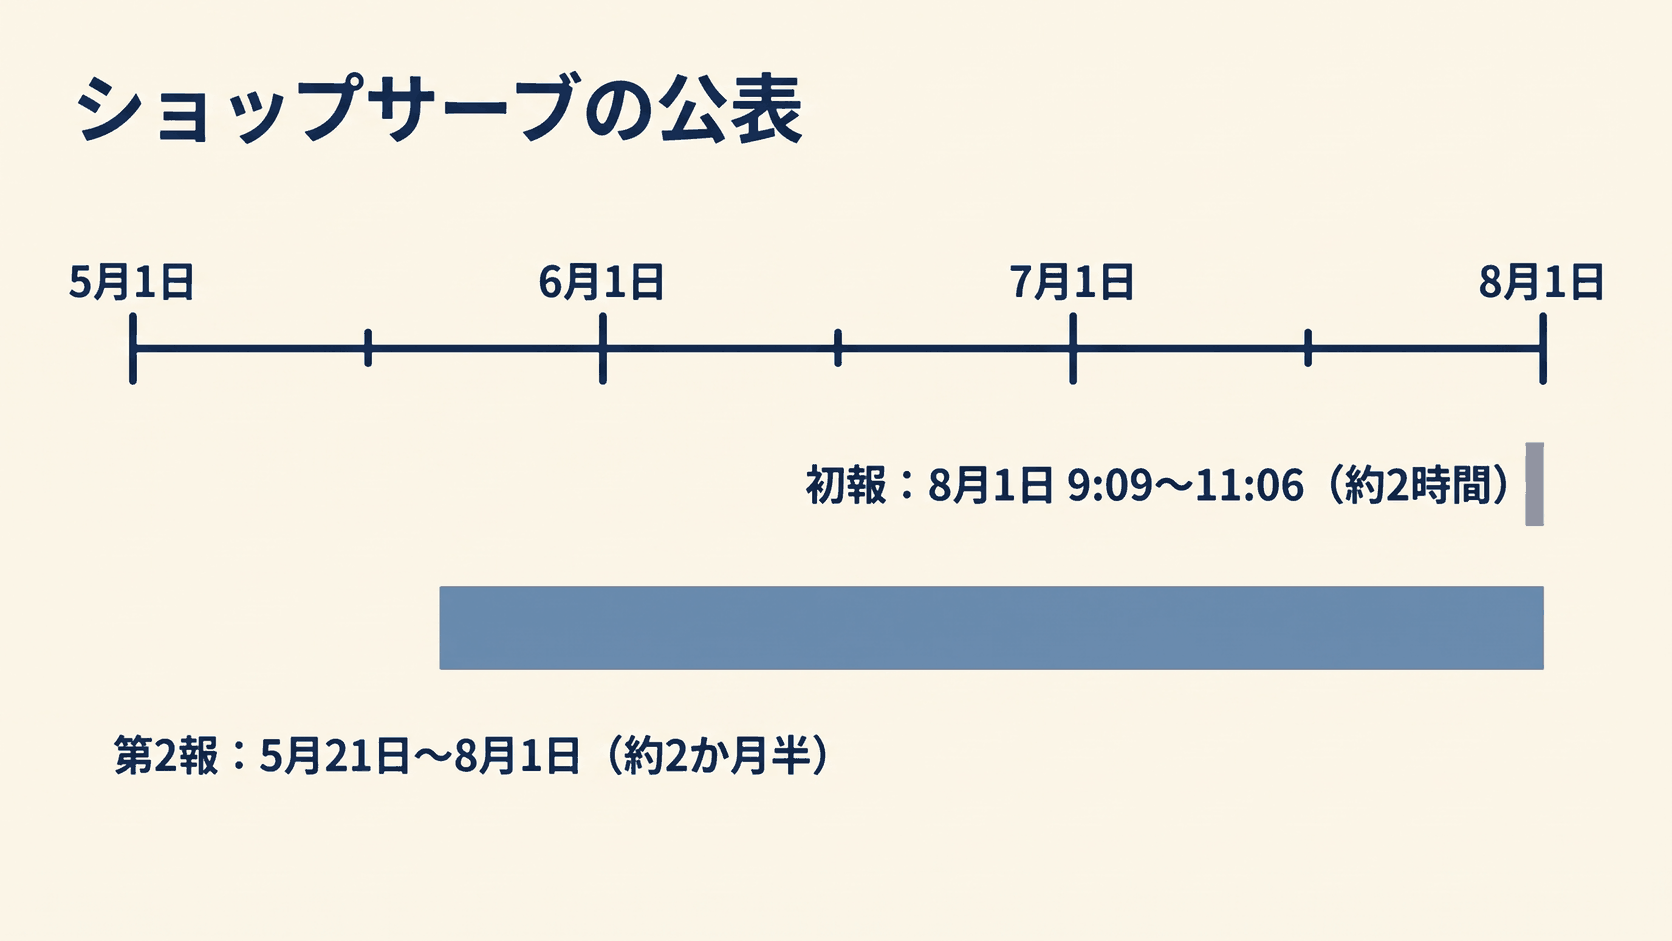
お店の側はパスワードを誰にも教えていないし、使い回してもいない。それでも預け先から鍵が出ていき、気づいたときには2か月半が過ぎています。
HOMELYは、通り道に見張りを置いて、置き場を見ていなかった
考え方だけでは信用されないと思うので、HOMELYが実際にやっていることと、やっていなかったことを書きます。
通り道:354サイトの管理画面に、見張りを置いた
2026年7月末、保守している354のWordPressサイトすべてに、管理画面へのログインを見張る小さな仕組みを入れました。管理者や編集者がログインに成功するたびに接続元を確かめ、VPNやデータセンターからの接続、海外からの接続、そのサイトで初めて見る接続元のどれかに当たれば、その場で担当者のLINEに通知が届きます。
管理画面は、通り道の中でも一番太い道です。ここを通られると、フォームの画面も決済の画面も書き換えられる。だから、入られないようにするのと同じくらい、入られたその日に気づけることを優先しました。
置き場:自分たちのサイトに、線を引いていなかった
一方で、置き場には何の線も引いていませんでした。届いたお問い合わせを、何日分サイトに置いておくか。誰も考えていなかったので、2年分が全部残っていた。お問い合わせはメールでも届いているので、サイトの中に置き続ける理由は、実はほとんどありません。
通り道の見張りは354サイトに配るほど力を入れていたのに、置き場のほうは自分たちのサイトですら見ていなかった。見張りを置いても、入られたときに持ち出される量は、置き場の大きさで変わります。順番で言えば、置き場を小さくするほうが先でした。
あなたのサイトに置き換えると
上の考え方を、よくあるホームページの機能に当てはめるとこうなります。
| サイトの機能 | 置き場(貯まっていくもの) | 通り道(入力される画面) | 最初の一手 |
|---|---|---|---|
| お問い合わせフォーム | 受信履歴(Flamingo、MW WP Form の「データベースに保存」など) | フォームの画面 | 保存しているかを確かめ、保存しているなら何日分置くかを社内で話す |
| 会員登録・予約 | 会員・予約の名簿 | 登録画面、ログイン画面 | 退会した人、来なくなった人の情報をいつ消すかを書き出す |
| ネットショップのカード決済 | 注文の記録(カード番号は非保持化で置かない) | 決済画面 | カード番号を入れる画面が自社のドメインか決済会社のドメインかを確かめ、自社なら改ざんに気づける仕組みを決済会社と制作会社に聞く |
| 管理画面・FTP・サーバー | バックアップファイル、書き出したCSV | 管理画面のログイン | 管理者の一覧からいない人を消し、二段階認証を入れる。預け先から漏えいの連絡が来たら、その日のうちにパスワードを変える |
大事なのは、左から2列目です。通り道の守りは、プラグインの更新や二段階認証のように、多くの会社がすでに何かしらやっています。置き場は、誰も見ていないことが多い。見ていなければ、何年分でも貯まっていきます。
置き場は、狭く始める
もしHOMELYがあなたの会社のサイトの担当者なら、セキュリティのツールを選ぶ前に、A4を1枚用意します。
- 管理画面を開き、お問い合わせ・予約・会員・注文の「最も古い日付」と件数を書く(スパムとゴミ箱のタブも開く)
- それぞれ、メールや別のシステムにも同じものが届いているかに印をつける。印がついたものは、サイトに置いておく必要がない候補
- 印がついたものについて、サイトに置く日数を書く。迷ったら短めに。あとから延ばすのは簡単で、縮めるのは事故のあとになります
- 通り道として、入力画面ごとに「自社のサーバーで受けているか、他社の画面か」を書き、管理画面に入れる人の名前を全員書き出す
この紙が、あなたの会社のサイトの置き場と通り道の地図になります。対策のツールは、その後で選んで構いません。
カード業界は、置き場を消すのに法律の改正を待ちました。お問い合わせの置き場は、管理画面の設定ひとつで小さくできます。
私たちがこれからやること
1,192件のうち、受信箱とスパムにある247件をどうするか、これから届くお問い合わせをサイトに何日分置いておくか。社内で話し合って、この記事に追記します。
置き場を見ていなかった会社が書く点検の話を、どこまで信用していただけるかは分かりません。それでも、自分のサイトで数字を出してから書くほうが、出さずに書くよりはましだと考えました。
自社のホームページの置き場と通り道を一緒に確かめたい方は、保守のご相談としてお受けしています。なお、いまお送りいただくお問い合わせも、サイトの中に保存されます。置いておく日数を定めたら、ここに書き足します。→ お問い合わせ
関連記事: 流出が続く個人情報。2026年の主な被害16社と、通知が届いた日にやること5つ
出典
- 佐嘉平川屋オンラインショップへの不正アクセス 2026-06-15公表(ScanNetSecurity 2026-06-26 https://scan.netsecurity.ne.jp/article/2026/06/26/55581.html /セキュリティ対策Lab https://rocket-boys.co.jp/?p=35192 )
- 「インク革命」への不正アクセス 2026-07-29公表(ScanNetSecurity 2026-08-18 https://scan.netsecurity.ne.jp/article/2026/08/18/55949.html )
- Eストアー「ショップサーブ」への不正アクセス 2026-08-01・08-02公表(ネットショップ担当者フォーラム 2026-08-05 https://netshop.impress.co.jp/n/2026/08/05/16526 /株式会社アクト 2026-08-10 https://act1.co.jp/2026-08-10-02/ )
- MW WP Form CVE-2026-4347(Tenable https://www.tenable.com/cve/CVE-2026-4347 )
- 改正割賦販売法の施行(2018-06-01)について(JCB 加盟店向け https://www.jcb.co.jp/merchant/release/kappu_security.html )
- クレジットカード・セキュリティガイドライン6.0版とEC加盟店の脆弱性対策(LAC https://www.lac.co.jp/lacwatch/service/20250930_004507.html )
- Akamai「昨今のWebスキミングによるクレジットカード情報流出被害」 https://www.akamai.com/ja/blog/security/credit-card-data-breaches-in-japan
