
※本文は2026年11月20日午前の時点で、SBC メディカルグループの第1報にもとづいて書いています。件数や範囲は、続報で変わることがあります。
今朝、湘南美容クリニックなどを運営するグループで162万人分の個人情報が流出した、というニュースが流れました。うちとは規模が違うと思いながら、自社の相談フォームに体調や悩みごとを書いてもらっていることが少し気になった。クリニック、サロン、士業の事務所、お店で、そう感じた社長や Web 担当の方へ書きます。
私たちは、ホームページを作り、作ったあとの保守を請け負っている会社です。先に、今日やることを書いておきます。
- WordPress の管理画面に入れる方は、フォームの受信履歴で最古の1件の日付を見る(手順はこのあと書きます)
- 入れない方、WordPress でないサイトの方は、末尾の表の①と②を制作会社に送る
- 日付が分かったら、控えを何日置くかを社内で話す。私たちは今日、90日にしました
私たちが今朝読んだ速報は、人数と、パスワードの保存のしかたを見出しに取っていました。当然の選び方でしょう。ただ、保守の現場にいる私たちは、発表にある表の右端の列、「該当期間」に先に目が行きました。漏えいの知らせを読むとき、現場では件数より先に「いつからの分か」を見ます。件数は会社の大きさで決まりますが、期間は、放っておけばどの会社でも延びていくからです。私たちが怖いと思うのも、桁より年数です。
発表の表を「いつからの分か」で読む
SBC メディカルグループ(以下 SBC)が11月19日に公表した第1報によると、11月16日の未明、ウェブサイトのシステムに不正なログインがあり、顧客の情報が流出したことがログの解析で確認されました。区分ごとの人数と該当期間は、次のとおりです。
| 流出した情報の区分 | 人数 | 該当期間 |
|---|---|---|
| 氏名・連絡先・パスワードなど(予約や施術の情報は入っていない) | 162万4000人 | 2010〜2023年 |
| アフィリエイト広告と特定のページ経由のウェブ予約の申込情報 | 25万5416人 | 2007〜2026年 |
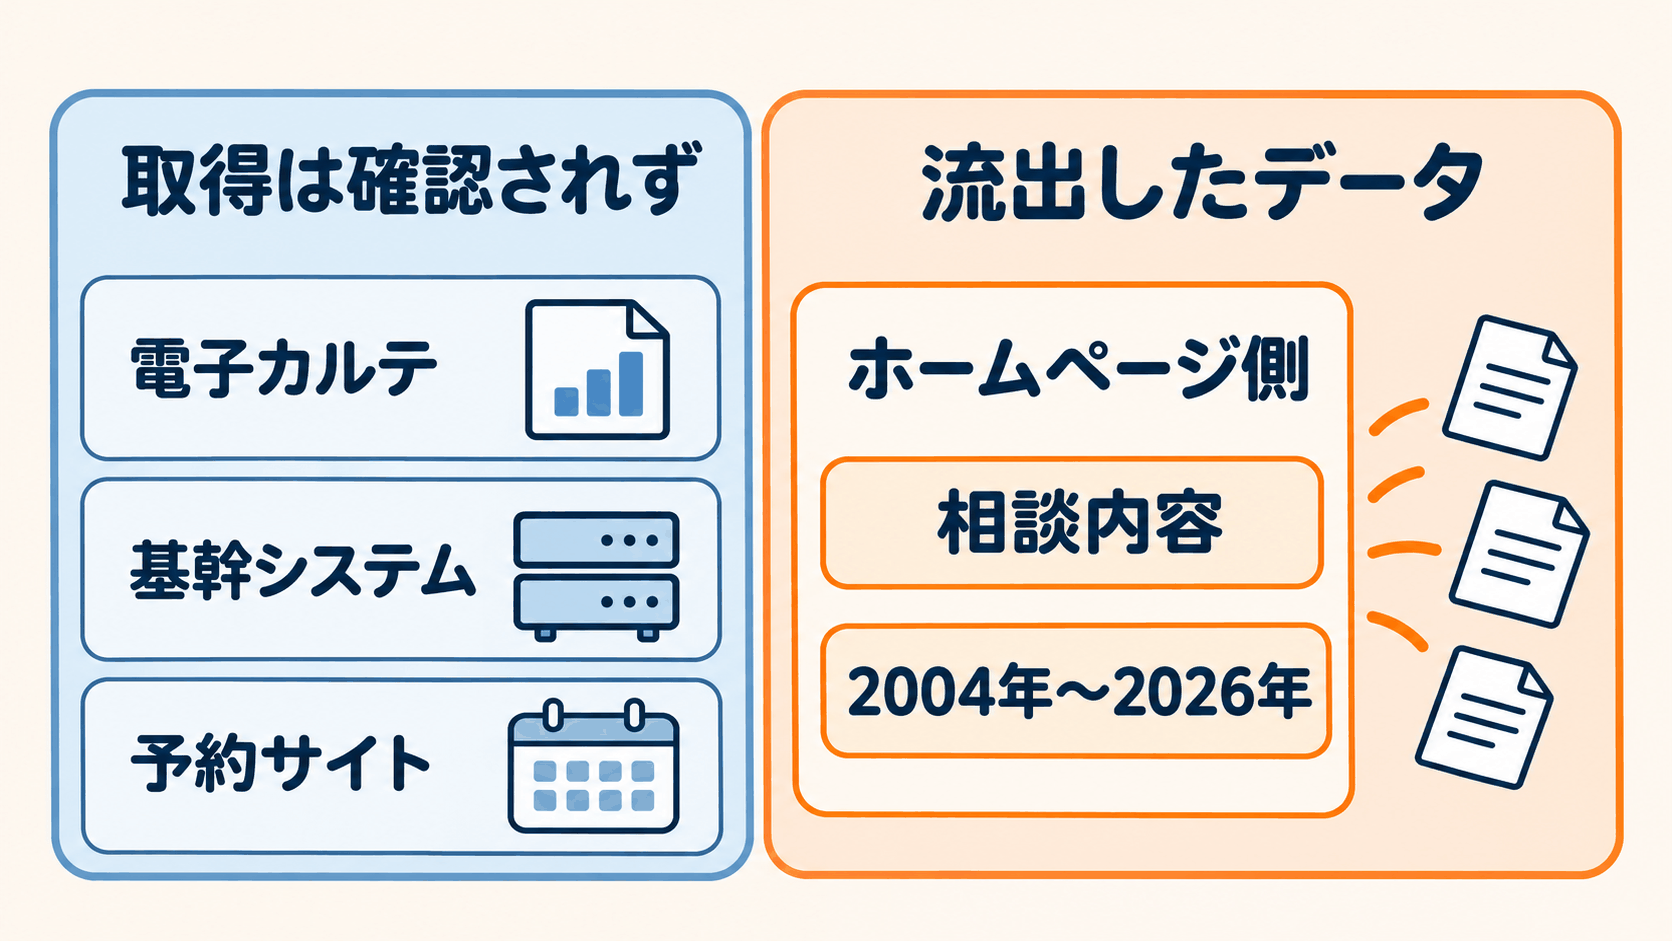
| ウェブサイトの各種問い合わせフォームを通した相談内容 | 21万7769人 | 2004〜2026年 |
| モニター施術に関する情報 | 4513人 | 2013〜2026年 |
| 直接送られた口コミの情報 | 1万5007人 | 2015〜2018年 |
区分どうしの重なりは発表に書かれていないので、足して総数にはできません。このほかに、診察券番号だけなど単独では個人を特定しにくい情報に限られる人が、区分ごとに別の人数として載っています。
今朝の ITmedia NEWS が数字で伝えた期間は、表の1行目のものでした。ほかの区分は「該当期間は異なる」という一文です。3行目を見てください。問い合わせフォーム経由の相談内容は、該当期間が2004年から2026年。この行には驚きました。2004年といえば、22年前です。
一方で、範囲の外側も発表にはっきり書かれています。電子カルテなどの診療記録と予約サイト mySBC の情報は、現時点で不正に取得された事実が確認されていない。電子カルテを含む基幹システムなどの診療システムと直接的な施術履歴は、本件の対象ではない、とのことです。侵入の手口と経路は調査中で、外部の専門機関の調査のあとに改めて公表するとされています。SBC は発生した日のうちに個人情報保護委員会へ報告し、3日後に第1報を出しました。期間を区分ごとに書いてくれているのは、読む側として助かります。自分の会社に引き直して考えられるからです。
流出したのは、発表の言葉でいえば「ウェブサイトのシステム」の中のデータベースでした。以下、ホームページ側と書きます。私たちが引っかかったのはここです。件数の桁は御社とはまるで違うでしょう。でも、捨てる日を誰も考えないまま何年も前の相談が置かれ続けるのは、どの会社のホームページでも起きることなんです。
フォームで受けた相談には、保存の決まりがない
カルテには保存の決まりがあります。医師法は診療録を5年間保存するよう定めていて、どの医療機関にも、カルテを誰が管理し、いつまで持つかを考える人がいます。
問い合わせフォームで受けた相談や、昔の会員情報、口コミの投稿には、そういう決まりがありません。個人情報保護委員会の FAQ でも、個人情報保護法は保存する期間や廃棄の時期を定めていない、と説明されています。法律にあるのは、利用する必要がなくなったら遅滞なく消去するよう努める、という努力義務です。「努める」ですから、誰かが「もう必要ない」と判断しないかぎり、削除のきっかけは生まれません。
ここからは私たちの見解です。ホームページのフォームのデータが置かれたままになるのは、削除の日を考える役の人がどこにもいないからだと思います。制作会社は、作る日にも、公開の日にも、リニューアルの日にも呼ばれるのですが、「このデータをいつ削除しましょうか」という打ち合わせに呼ばれることは、私たちの知るかぎり、まずありません。発注する側にとっても、問い合わせはメールで読んで返事をしたら片付いた仕事で、その控えがサーバーの中にたまっているとは、言われなければ思い当たらなくても不思議はありません。増えていくのを知っているのは作った側なのに、言い出す場がないのです。だとすれば、言い出すのは知っている側の役目だろうと私たちは考えていて、この記事を書いているのもそのためです。御社の問い合わせフォームは、何年に作ったものでしょうか。
個人情報保護委員会も先月7日の注意喚起で、不要になった個人データの消去が徹底されず漏えいの被害がより深刻になった例があるとして、保管している個人データが必要かどうかを、法令などの根拠とともに確認するよう事業者に求めています。
自由に書ける欄に書かれるもの
発表の注には、もう1つ気になる記述がありました。問い合わせフォームに書かれた内容の中に、クレジットカードの情報が14人分あった、というものです。いずれも有効期限切れなどで、追加の決済には使えないことを確認済みだそうです。フォームがカード情報を尋ねていたのかどうかは、発表からは分かりません。外部の予約サービスのメモ欄についても、自由記入なので悩みや体調が書かれている場合がある、とされています。
フォームを作る仕事をしていると、これは意外な話に聞こえません。「ご相談内容」という大きな枠があれば、人は事情を分かってもらおうとして、尋ねられていないことまで書いてしまうものですよね。
病歴など、要配慮個人情報と呼ばれる種類の情報を含む漏えいは、人数にかかわらず、個人情報保護委員会への報告の対象になります。美容医療の相談がこれにあたるかどうかは、発表も触れていませんし、私たちが判断できることでもありません。ただ、御社のフォームに持病や服薬、通院のことが書かれうる欄があるなら、あたるものとして扱っておくのをお勧めします。小さな会社の1件でも、同じ決まりの中にいるからです。
私たち自身の問い合わせフォームは、選んでもらう欄を1つから3つに増やし、自由に書く欄に頼る部分を減らしてあります(経緯はフォームの項目を見直したときのコラムに)。
受信メッセージの、最古の1件を見る
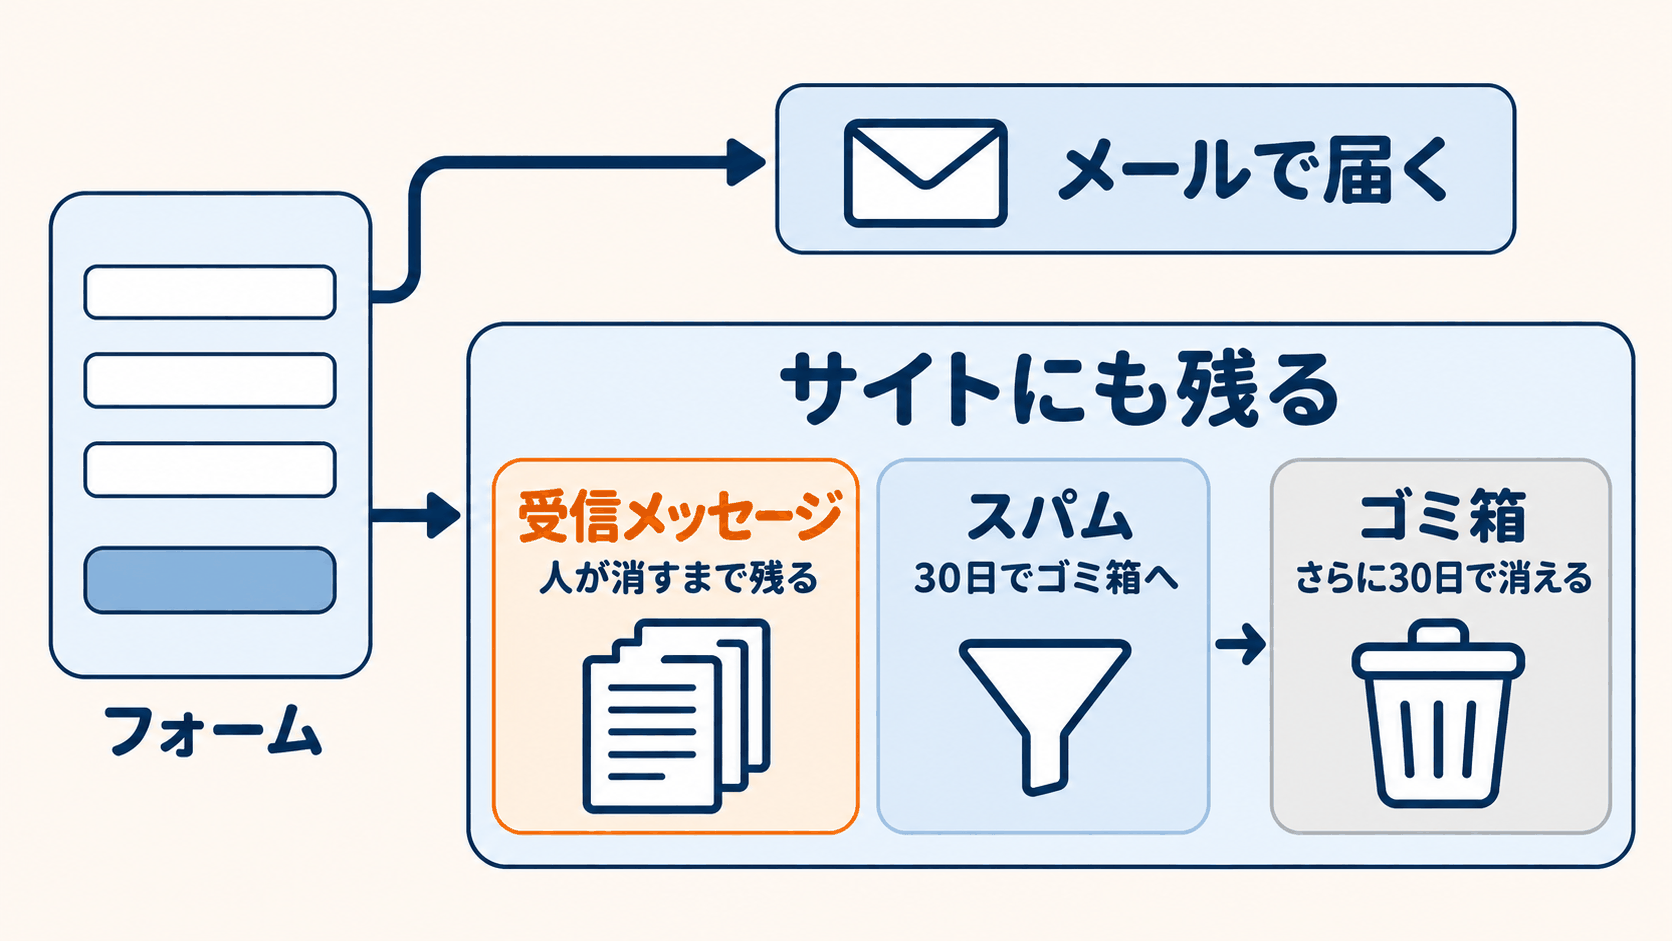
フォームの送信内容の行き先は2通りあります。メールで届いて終わりのサイトと、メールに加えてサイトの中にも控えが保存されるサイトです。
保守しているサイトの一部、59サイトでフォームの作りを調べると、問い合わせの受信内容をサイトの中に保存するプラグインが入っていたのは10サイトでした。予約やネットショップの仕組みは別の話で、今回は対象に入れていません。見たのは仕組みの有無までです。仕組みや設定を確かめるのは保守の点検のうちですが、お客様が受け取った相談の件数や中身に触れる作業は、持ち主の許可をもらってから一緒に、というのが私たちの線引きです。
WordPress でよく使われる Contact Form 7 というフォームに、Flamingo という保存の機能を足した組み合わせなら、控えの置き場所は3つに分かれます。
| 置き場所 | いつ消えるか(初期設定のまま) |
|---|---|
| 受信メッセージ | 人が消すまで残る |
| スパム | 30日たつとゴミ箱へ移る |
| ゴミ箱 | さらに30日で消える |
私たちのサイトで10月に受信履歴の件数を取ったとき、合計は1,192件でした(10月のコラムに載せた数字です)。今朝10時ごろ、同じやり方でもう一度取ると488件。減ったのはゴミ箱の分です。スパムは30日たつとゴミ箱へ送られて入れ替わり、受信メッセージは逆に増えていました。受信メッセージは、人が期限を設けないかぎり減りません。 放っておいてもなくなっていく場所と、人が手を入れるまで増え続ける場所が、同じ画面に並んでいるんです。分けて見ないと「うちは自動で削除される設定のはず」という思い込みが生まれます。
そこで私たちは今日、受信メッセージを90日で消すと決めました。問い合わせはメールでも受け取っているので、サイトの中の控えは、返信と最初のやり取りが済むまであれば足りる、という判断です。これまでの分の削除と、その自動化は、これから進めます。御社で日数を考えるときも、物差しは同じで構いません。メールに控えがあるか。返信が済むまでに何日かかるか。
手順は難しくありません。WordPress の管理画面に管理者の権限で入り、左のメニューに「Flamingo」があるかを見ます。あれば「受信メッセージ」を開き、日付の順に並べ替えて、最古の1件の日付を見てください。中身を開く必要はなく、見るのは日付です。メニューに見当たらなければ(管理者以外のアカウントでは表示されません)、サイトの中には保存されていない可能性が高いと思います。とはいえ保存の仕組みはほかにもあるので、そこは制作会社に聞くのが確実でしょう。
その日付は、何年のものでしたか。
パスワードは、どう保存されているか
会員や予約のログインを置いていないサイトの方は、この節は飛ばして構いません。
SBC の発表には、当時は登録されたパスワードを暗号化せずに保存していた、という趣旨の一文があります。「当時」がいつからいつまでを指すのかは、書かれていません。
IPA の「安全なウェブサイトの作り方」は、パスワードをサーバーに置くときは元の文字に戻せない形(ソルト付きハッシュ値)で保管するよう勧めています。持ち出されても、すぐには悪用されないようにするためです。
SBC のシステムが何で作られていたのかは、発表にありません。以下は御社のサイトの話です。WordPress は、標準のログインのままなら、この形でパスワードを保存します。保守先の一部、50サイトにある110のアカウントについて、値そのものは表示させずに保存の形式を表す先頭の記号を調べたところ、読める文字のまま入っているものは見つかりませんでした。標準の作りに乗っているかぎり、ここはほっとしてよいところです。
気をつけたいのは、会員機能や予約機能を、WordPress の標準とは別に作ったときです。別に作れば、保存のしかたも作った人が選ぶことになります。私たちが自分で作るときの作法は2つあって、いま書いた形で保存するか、そもそもパスワードを持たずに LINE や Apple のログインを使ってもらうか、です。預かっていないものは、守る必要もありません。
発注した側から見分ける方法もあります。「パスワードを忘れた」のリンクを押したとき、元のパスワードがそのままメールで送られてくるなら要注意です。@IT が8月に載せた取材の中で、セキュリティの専門家・徳丸浩氏は、パスワードをメールでそのまま送ってくる事業者には復元できる形で保存している例もあるだろうと述べ、あるべき対応として仮のパスワードの発行か再登録用の URL の送付を挙げています。御社の会員ページや予約ページは、どちらが来るでしょうか。
77万回と、小さな会社のサイトに来ている回数
発表は原因を、深夜の時間帯に海外から77万回にわたる継続的な攻撃があったこと、としています。ログイン試行の回数なのか、通信の回数なのか、何を指すのかは発表から読み取れません。
保守先の一部、51サイトのログイン画面で、10月21日から今朝までのおよそ30日に記録されたログインの失敗と、締め出した接続元からのアクセスを遮断した回数は、合わせて約1万2000回でした。均すと1サイトあたり1日に8回ほどです。これは私たちが止められた分の数字で、77万回と並べて大小を言えるものではありません。それでも、小さな会社のサイトのログイン画面にも毎日誰かが来ている、ということは言えます。嫌な話ですが、御社のサイトにも、たぶん今日のうちに来ています。来ている前提で、何回まで許すかに上限を置いておけばよい話です。
今月、保守先のある予約の仕組みを点検したとき、パスワードの保存のしかたは問題ありませんでした。足りなかったのは別のところで、ログインに失敗できる回数に上限がなかったのです。その日に進められる項目だったので、翌週に回さず、その夜のうちに制限を入れました。接続元とメールアドレスの組で、15分に5回まで。メールアドレスのみで回数を見る作りにしなかったのは、第三者がわざと間違え続ければ、本人のほうを締め出せてしまうからです。保存のしかたと、試される回数は、別々に点検するものだと私たちは考えています。
預けたデータの持ち主は、御社です
SBC の発表では、外部の予約サービス「トリビュー」でも、グループのアカウント5件に不正なログインがあったとされています。多数の ID とパスワードの組み合わせを機械的に試す攻撃によるもの、という説明でした。不正にログインされたのは、サービスを使う医療機関側のアカウントです。ログイン情報がどこから知られたのかは、トリビューと SBC が調査中としています。
原因が分かる前でも言えることがあります。外部のサービスを使っていても、そこに入るアカウントは自社のものです。パスワードを使い回さない、辞めた人のアカウントを残さない、二段階認証が使えるなら使う。いま誰が何人でそのアカウントを使っているかを即答できる会社は、そう多くないのではないでしょうか。
発表の冒頭には、流出したのは医療機関より委託を受けて SBC 社が保有しているデータベースだ、と書かれています。データの持ち主は各医療機関で、保管しているのは別の会社、ということになります。制作会社にサイトを預けている会社も、これと同じ関係にあります。サーバーに入れるのが制作会社でも、フォームに書かれた相談の持ち主は御社です。
報告の対象にあたる漏えいが起きたとき、個人情報保護委員会への報告と本人への通知の義務は、原則として、取り扱いを委託した側と、委託を受けた側の両方にかかります。ただし委託を受けた側は、委託した側に事態を知らせれば、その義務を免れます(個人情報保護法26条)。制作会社に保管を頼んでいる場合も、報告と通知をするのは、持ち主である御社です。そして、何が、いつの分からあったのかを調べて出すのは、預かっている側の仕事になります。そこが出てこないと、報告する御社が困るからです。
今月の案件でも、作っているあいだは自分たちのアカウントで動かしていたものを、本番ではお客様の持ち物のアカウントに切り替えました。持ち主が自分で入れて、自分の目で見られる状態にしておくのが、保管する側の筋だと考えています。
なお、自分の情報が流出したかもしれない側としての対処は、情報流出の知らせが来たときのコラムにまとめてあります。
最古の1件の日付を持って、制作会社に5つ聞く
制作会社には、次の表をそのまま送れます。
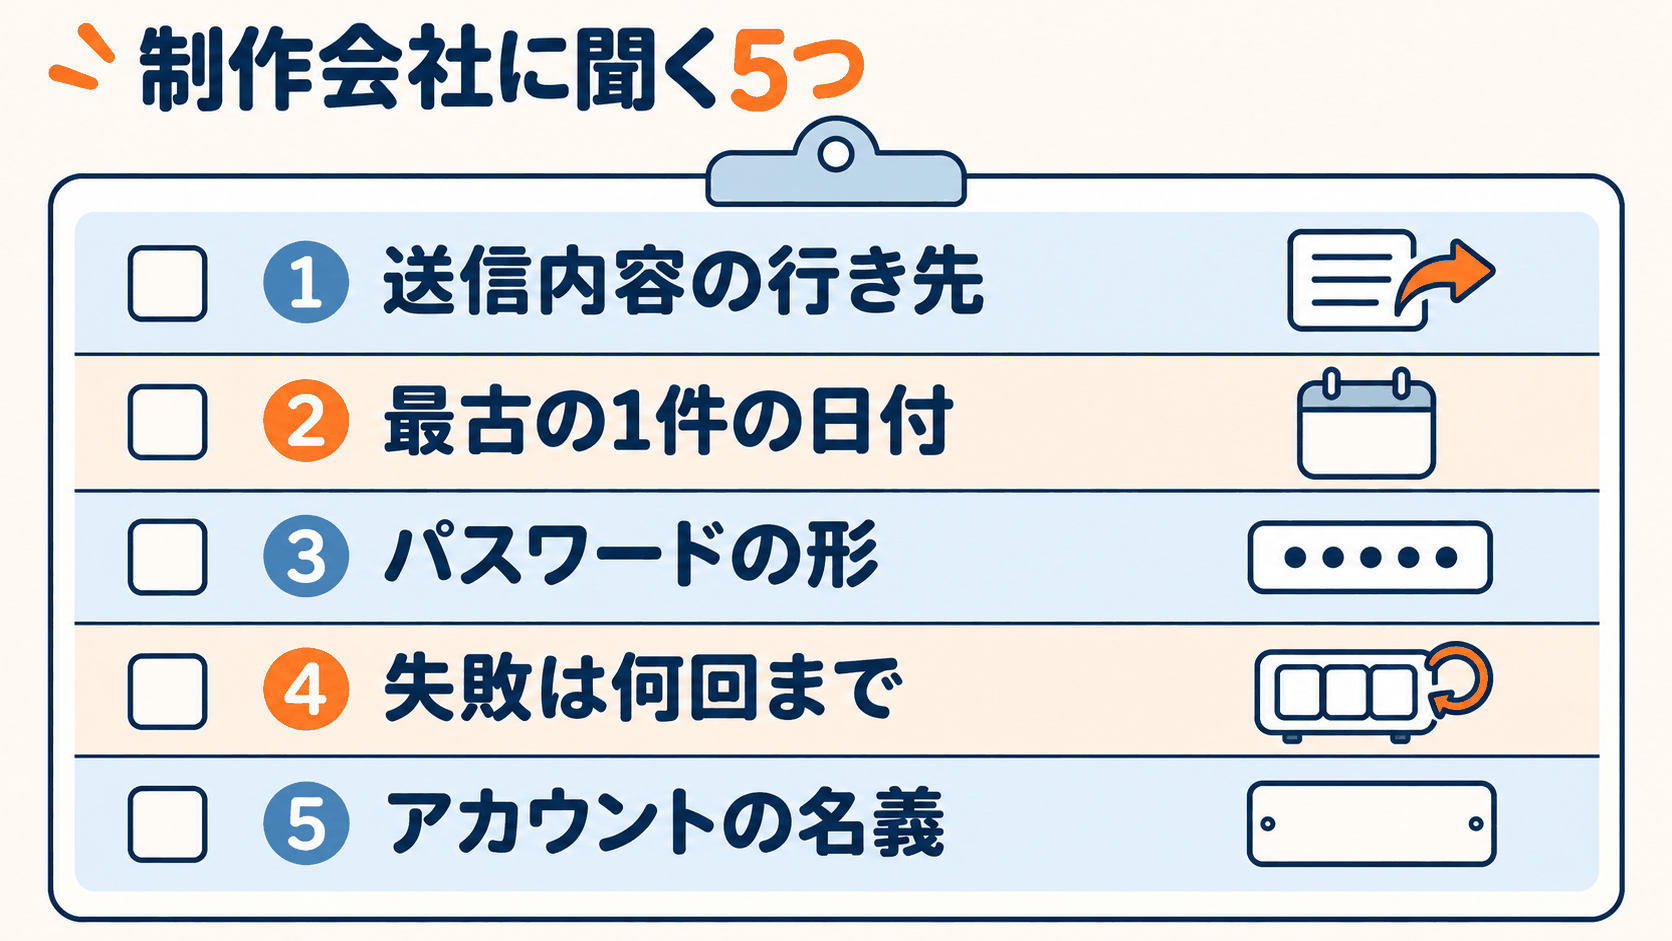
| 聞くこと | 答えから分かること |
|---|---|
| ① フォームの送信内容は、メールで届いて終わりですか。サイトの中にも保存されますか | 控えが積もる作りかどうか |
| ② 保存されるなら、最古の1件はいつのものですか。保存は何日までにしますか | 何年分あるか、期限があるか |
| ③ 会員や予約のログインは WordPress の標準ですか、別の作りですか。パスワードは元に戻せない形で保存していますか | 保存のしかたを誰が選んだか |
| ④ ログインの失敗は、何回で締め出しますか | 回数に上限があるか |
| ⑤ 外部の予約サービスや管理画面のアカウントは、誰の名義で、何人が使っていますか | 持ち主と、入れる人の数 |
②にすぐ答えが返ってこないこともあります。そのときは、①の答えと、受信メッセージの最古の日付を先に出してもらってください。日数の話は、そこから進められます。
今日のうちにやることは1つで、受信履歴の最古の1件の日付を見ることです。2年前でも10年前でも、その日付を②の質問に書き添えて送ってください。
フォームに何が何年分あるかを確かめたい方は、HOMELY のお問い合わせからどうぞ。件数は、持ち主である御社の許可をもらってから、一緒に見ます。
出典
- SBCメディカルグループ「SBCメディカルグループへの不正アクセス被害による個人情報流出に関するお詫びとお知らせ(第1報)」(2026年11月19日)
- SBC Medical Group Holdings「SBC Medical Group、日本国内で発生した情報セキュリティ上のインシデントについてお知らせ」
- 株式会社トリビュー「「トリビュー」管理アプリケーションへの不正アクセスによる個人情報流出のお詫びとお知らせ」(2026年11月19日)
- ITmedia NEWS「湘南美容クリニックのSBC、162万人分の個人情報流出 パスワードは「暗号化せず保存していた」」(2026年11月20日)
- 医師法 第24条(診療録の保存)
- 個人情報の保護に関する法律 第22条・第26条
- 個人情報の保護に関する法律施行規則 第7条
- 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」
- 個人情報保護委員会 FAQ「取得した個人情報は、いつ廃棄しなければなりませんか。」
- 個人情報保護委員会「漏えい等報告・本人への通知の義務化について」
- 個人情報保護委員会「「大規模な漏えい等事案を踏まえた対応について(注意喚起)」の公表(令和8年10月7日)」
- IPA「安全なウェブサイトの作り方」
- Make WordPress Core「WordPress 6.8 will use bcrypt for password hashing」
- @IT「「パスワード平文保存」が今なお繰り返される真因 徳丸浩が警告する「形だけのセキュリティ」」(2026年8月20日)
