
こんにちは、HOMELY制作チームです。最初に、制作会社として一番書きたくないことを書きます。
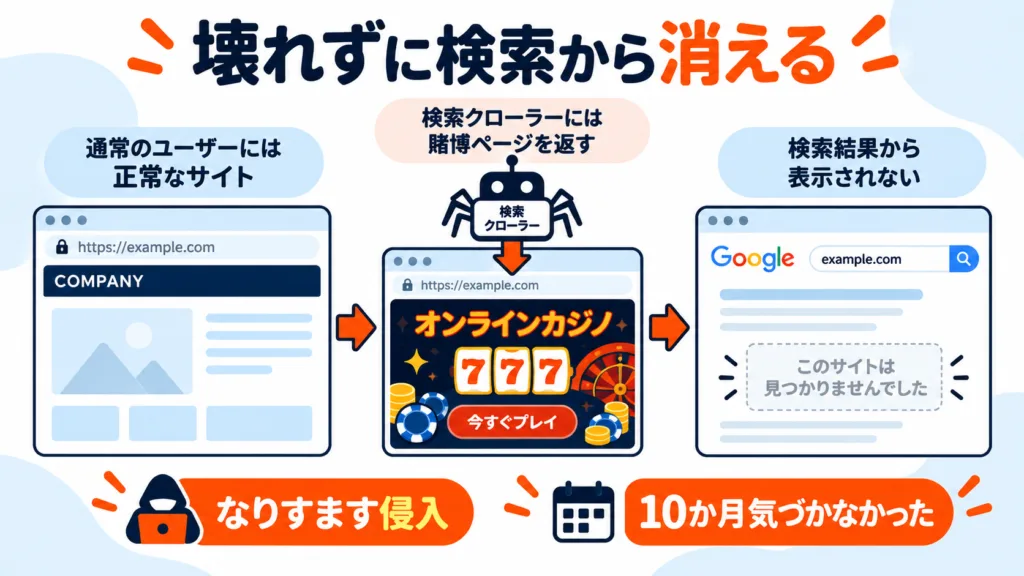
HOMELYが運用しているサイトの一つは、2025年9月に管理者アカウントを乗っ取られていました。それに気づいたのは2026年3月。10か月、気づきませんでした。しかも3月の駆除は不完全で、7月の再調査で、同じサーバーの13サイトに同じ手口の仕掛けが残っていたことが分かりました。
サイトを守る側の会社が、です。言い訳はしません。代わりに、そこから4か月かけて分かったことを書きます。結論を先に言うと、乗っ取られたサイトは壊れません。壊れないまま、検索から消えていきます。
お急ぎの方は、この記事を約60秒で解説した動画をどうぞ。
1. 「ハッキングされたら分かる」が半分正しい理由
通説:乗っ取られたサイトは見た目が変わる
トップページが書き換えられる、変な画像が出る、表示されなくなる。ハッキングというとこういう場面を想像します。この通説は半分正しい。実際、改ざんで見た目が壊れる攻撃はあり、それなら翌朝には誰かが気づいて連絡をくれます。
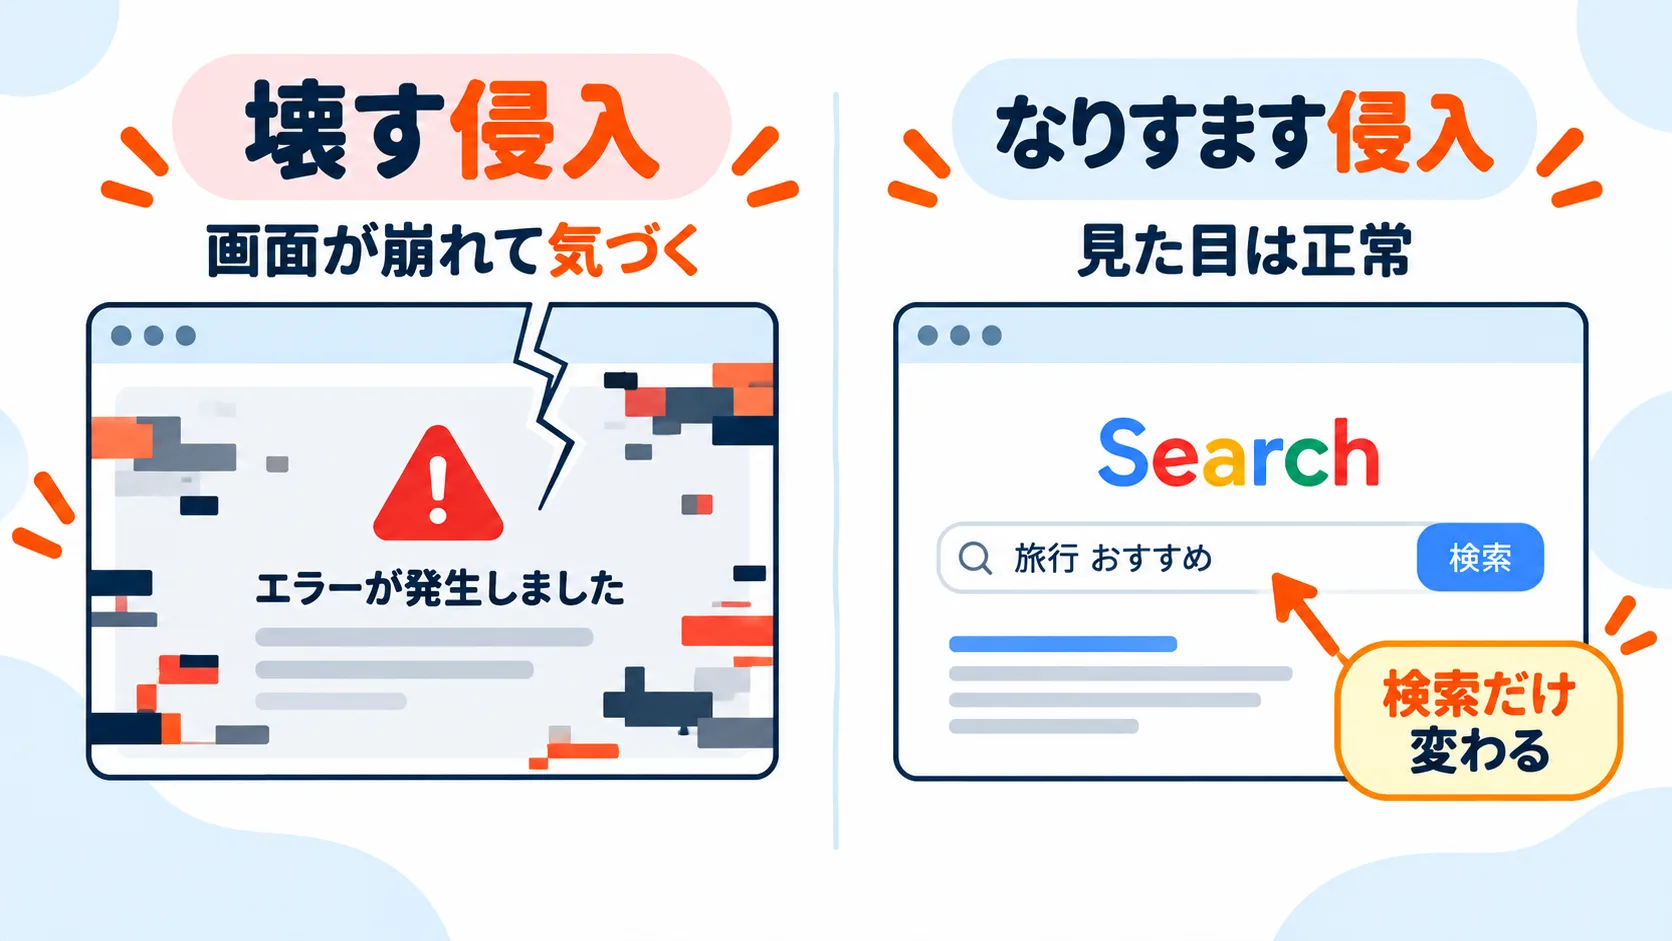
でも、見つかるのは「壊す侵入」だけで、稼ぐのは「なりすます侵入」
ここからが本題です。
10か月気づかなかった侵入は、サイトを1ピクセルも変えていませんでした。仕掛けは、検索エンジンのクローラーが来たときだけ、別の内容を返すものでした。人が見れば普通の会社サイト。Googleが見れば、インドネシア語のオンライン賭博サイト。この手口は「クローキング」と呼ばれます。
もう一つ、今年8月に運用中の予約サイトで捕まえた侵入は、さらに静かでした。管理者アカウントで127回ログインに成功していながら、ファイルは1つも書き換えられていない。28か国のボットネットから、認証情報を持ったまま「使える状態」を維持していたと考えられます。
私たちはこれを「壊す侵入」と「なりすます侵入」と呼び分けています。壊す侵入は目立つので早く見つかる。なりすます侵入は、見つからないことが目的なので、気づく仕組みが無い限り気づけない。
2. 検索から消える仕組み
なりすます侵入がなぜ「検索から消える」につながるのか。クローキングの場合はこうです。
Googleは、あなたのサイトのURLで賭博サイトの内容を読み込みます。すると、あなたのドメインの下に、あなたが作った覚えのない数百ページが検索結果に登録されていく。会社名で検索した人が、賭博ページを目にする。やがてGoogleはそのサイトを「不正なコンテンツを配信している」と判断し、検索結果に警告を付けるか、順位を落とすか、外します。ブラウザが赤い警告画面を出すこともあります。
ここで大事なのは、この間ずっと、あなたが見るサイトは正常だったということです。問い合わせが減ったとしても、原因が乗っ取りだとは誰も思わない。「景気のせいかな」で終わる。先日のAIの代理訪問の記事で、AIやクローラーがサイトを見に来ている話を書きましたが、彼らが見ているページと、あなたが見ているページが違う、というのが、なりすます侵入の正体です。
3. 江戸の町には「木戸番」がいた
少し歴史の話をします。
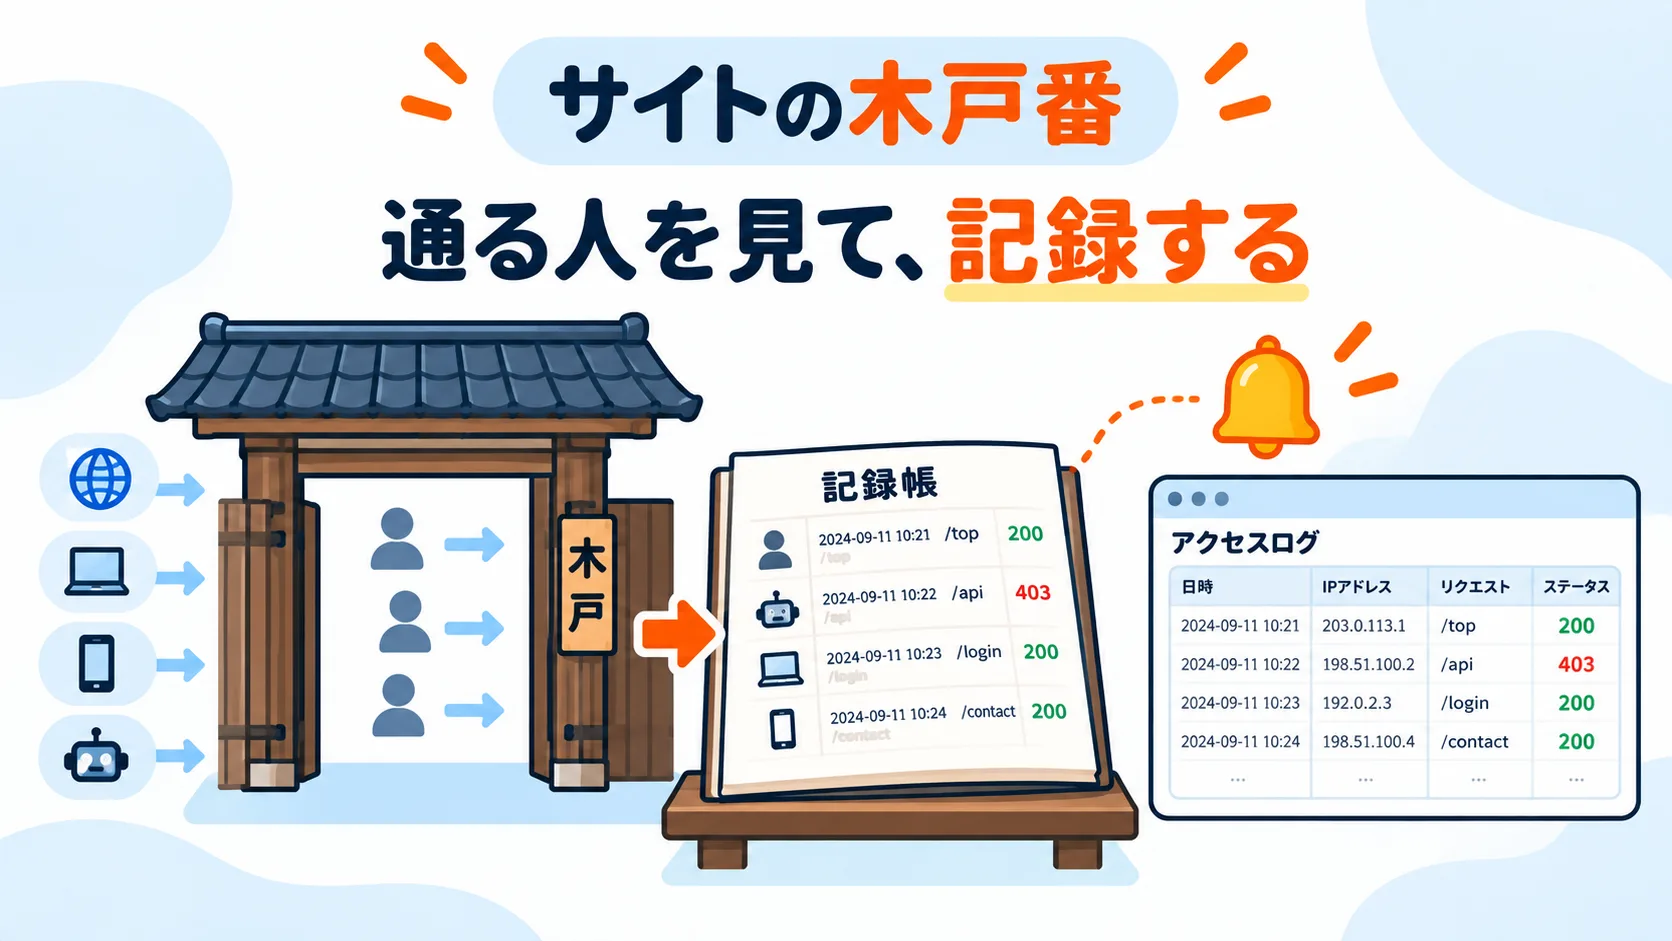
江戸の町は、町ごとに木戸で区切られていました。夜になると木戸を閉め、木戸番が通行する人を確かめ、記録する。町を高い塀で囲ったのではありません。通る人を見て、記録する人を置いた。見張りがいることで、なりすまして入る者を減らし、入られた後も「誰がいつ通ったか」が残る。
サイトの守りで最初に要るのは、この木戸番です。ファイアウォールやマルウェア検査は「塀」で、壊す侵入には効きますが、正しい鍵を持って正面から入ってくるなりすましには効きません。効くのは、誰がいつ管理画面に入ったかを記録し、怪しければその場で知らせる仕組みです。
4. 354サイトに木戸番を置いて分かった3つのこと
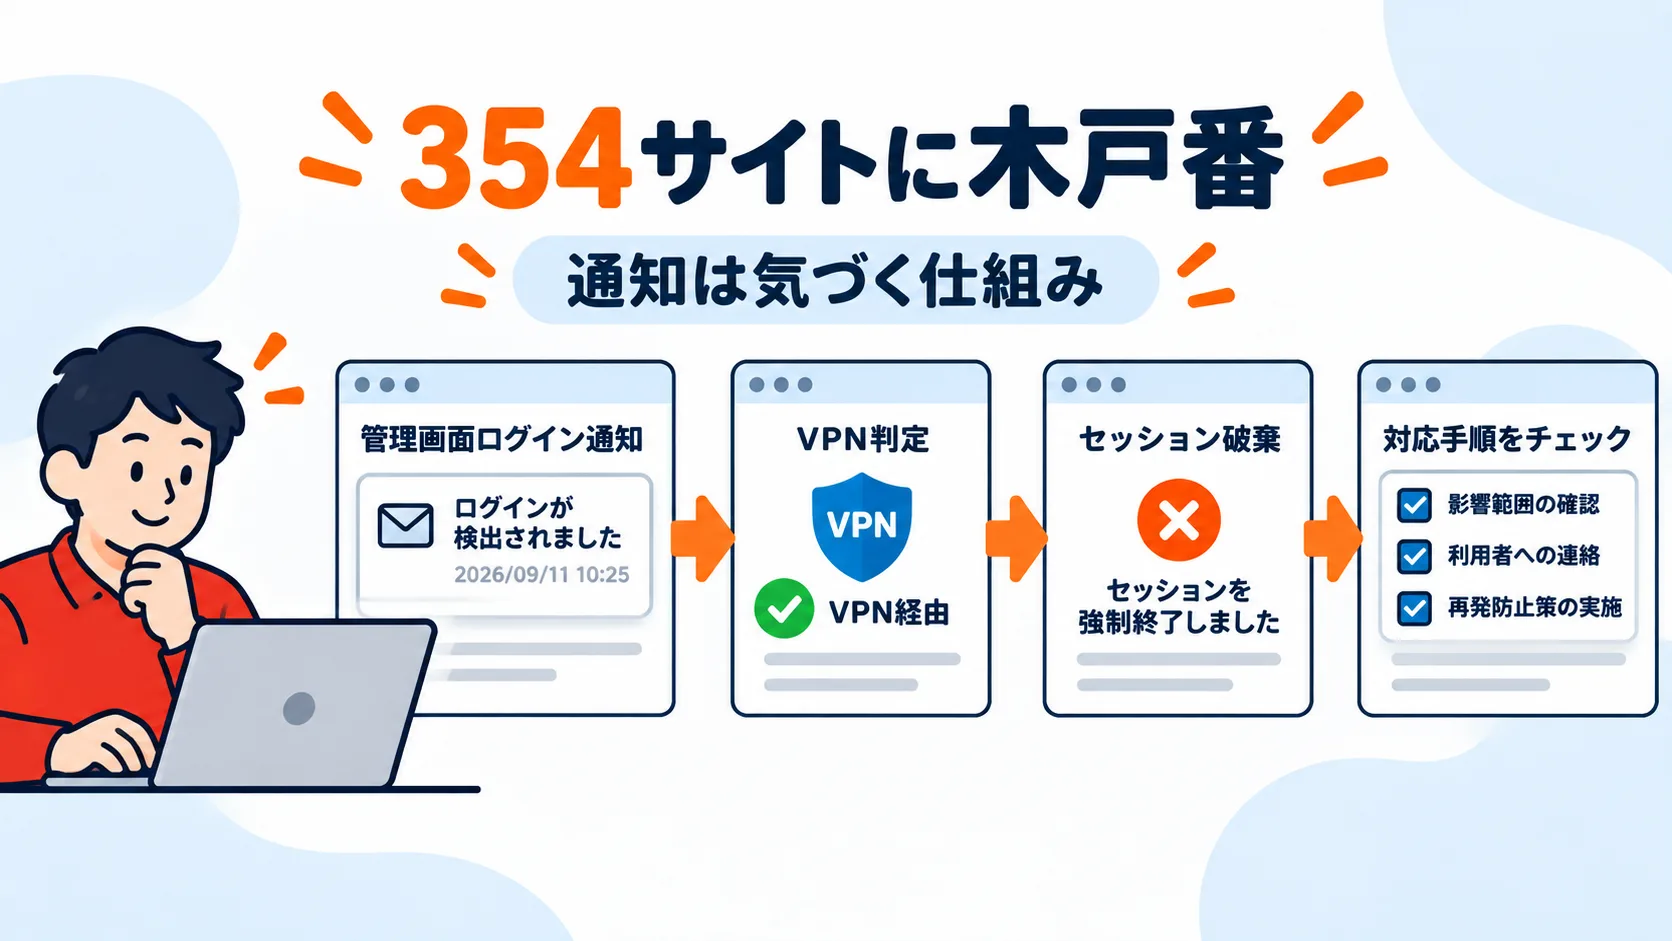
HOMELYは7月末、運用している354のWordPressサイトに、管理者ログインがあるたびに条件を判定して通知する小さな仕組みを入れました。そこで分かったことを3つ書きます。
1つ目:「海外からのログイン」という条件では、捕まえられなかった
最初は「日本以外からのログインを通知する」で十分だと考えていました。ところが、10か月前の侵入元のIPアドレスを調べると、東京にあるVPN事業者の出口でした。国の判定はどの方法でも「日本」。海外の攻撃者は、日本国内に出口を持つVPNを通って入ってきます。海外判定は、真面目な海外出張者だけを捕まえて、攻撃者を素通しする条件でした。
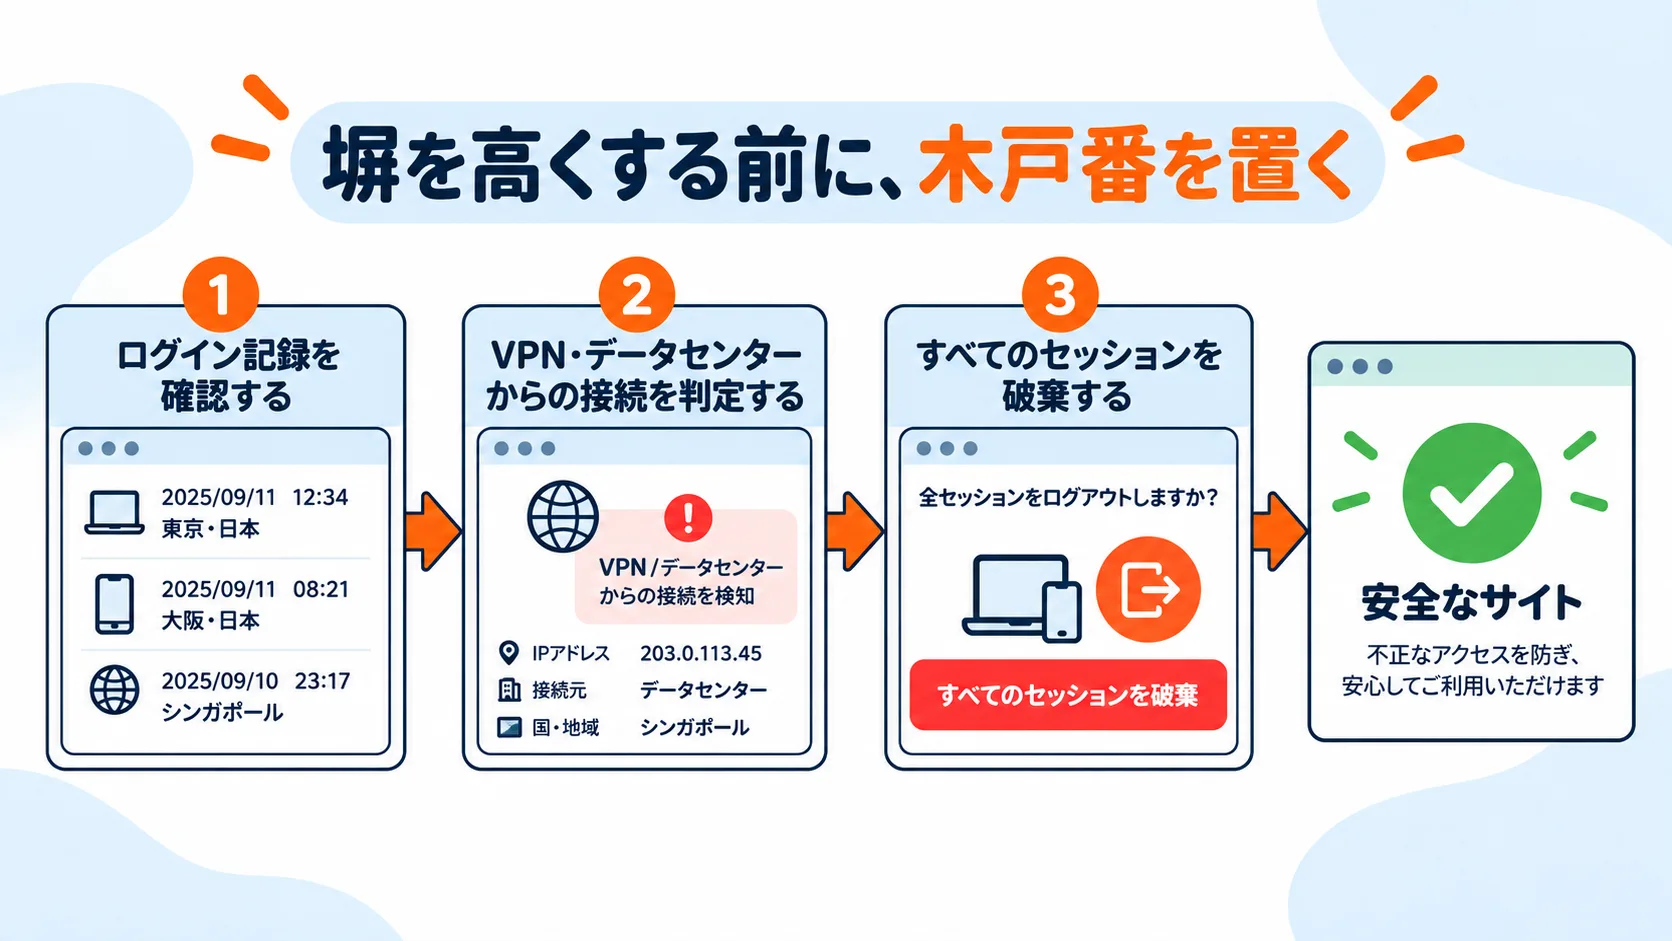
効いたのは、そのIPアドレスが「VPNやデータセンター(ホスティング事業者)のものか」という判定でした。過去の侵入元6件はすべてこの条件に当たり、社内や取引先の正規回線4件はすべて当たらなかった。家庭や会社の回線から管理画面に入ることはあっても、データセンターから入ることは普通ない。この1本の線が、国境線より正確でした。
2つ目:通知は「気づく仕組み」であって「防ぐ仕組み」ではない
8月の予約サイトの127回は、この通知で捕まえたものです。ただし通知は侵入を止めていません。止めたのは、通知を見た人間です。木戸番は門を閉めない。閉めるのは、知らせを受けた側です。
だから通知を入れて安心しないでください。通知が来たときに、誰が、何を確認して、どう止めるかまで決めて、初めて木戸番になります。HOMELYでは通知を受けたら、まず管理画面のログイン履歴とセッションの数を見る、と決めています。
3つ目:気づいた後に「追い出せない」罠があった
8月の予約サイトで一番困ったのは、パスワードを変えても攻撃者を追い出せなかったことです。原因は、以前に入っていた「ログアウトしないようにする」設定でした。便利のために入れたその設定で、ログインの有効期限が事実上無期限になり、有効なセッションが9,118件溜まっていた。攻撃者のセッションも、その中で生き続ける。
パスワード変更と同時に全セッションを破棄して、ようやく追い出せました。「便利のための設定」が、なりすます侵入と組み合わさると、鍵を替えても居座られる状態を作る。これは、入れた本人が気づけない罠でした。
5. HOMELYならどうするか
もしHOMELYがあなたの会社の担当者なら、対策ツールを入れる前に、次の3つを確認します。
- 管理画面に、いつ、どこから、誰がログインしたかの記録があるか。無ければ、まず記録を残す仕組みを入れる。記録が無いサイトは、乗っ取られていても確かめようがありません
- レンタルサーバーの「国外からのアクセス制限」を外していないか。8月の予約サイトは、15サイト中このサイトだけが外していて、このサイトだけが狙われました。外した理由が思い出せないなら、戻す
- ログインの有効期限を無期限にする設定や仕組みが入っていないか。入っていれば外し、全セッションを一度破棄する
3つとも、費用はかかりません。塀を高くする前に、木戸番を置いてください。壊す侵入は塀で止まりますが、なりすます侵入は、見ている人がいないと通り抜けます。
あなたのサイトに「木戸番」がいるか、無料で確認します。
ログイン記録の有無、国外アクセス制限の状態、セッションの件数の3点を確認し、なりすます侵入に気づける状態かどうかをお伝えします。→ お問い合わせ
