
この記事は、WordPress のホームページを制作会社に作ってもらった会社の、社長や Web 担当の方に向けて書いています。管理画面のプラグインの一覧に UpdraftPlus や Duplicator の名前があって、「UpdraftPlus に脆弱性」というニュースを見て、うちは大丈夫だろうかと気になった。けれどサーバーの中は自分では見られないし、何を確かめればいいのかも分からない。そういう方です。
読み終えたときに、制作会社に何を聞けばいいかが分かるところまで書きます。まずは、保守の点検の現場で実際に見つけたものから。
2026年10月1日の昼すぎ、保守の点検で、都内の医療関連の会社のサーバーを見ていたときのことです。サイトの画像や部品が置かれる公開フォルダの中に、「updraft」という名前のフォルダがありました。
入っていたのは25MBほどのファイルが2本。名前を見れば、データベースをそっくり書き出した写しだと分かります。お問い合わせの履歴も、登録している人の名前も、パスワードの記録も、まとめて入っている種類のファイルです。
中は開きません。こういうファイルは、名前と大きさと作られた日付で判断するのが私たちのやり方です。開かなくても、何が入っているかの見当はつきます。
作ったのは UpdraftPlus という、バックアップを取るためのプラグインです。ところが、そのサイトのプラグインの一覧に、UpdraftPlus の名前はもうありませんでした。道具はとうに外されて、道具が作った箱だけが公開フォルダに置かれていたんです。
脆弱性のニュースを見て気になっていた方は、拍子抜けされるかもしれません。このフォルダは、プラグインの欠陥から生まれたものではないからです。プラグインは言われたとおりに働き、言われたとおりの場所に箱を置いた。そのあと誰かが見に行かない限り、箱はそこにあり続けます。厄介なのは、むしろこちらだと私たちは見ています。
先に、明日できることを1つ。制作会社に「公開フォルダに、バックアップの控えが残っていませんか」と聞いてみてください。ほかの確かめ方は、最後にまとめました。
SiteGround は52分で12.8万サイトを更新した
プラグインの更新は大事です。ここは、はっきり言っておきます。
Patchstack というセキュリティ会社が今年まとめた報告では、2025年に WordPress で新しく見つかった弱点の91%がプラグインでした。更新の仕組みもありがたいほど頼もしくなっていて、今年6月の UpdraftPlus の穴では、海外のレンタルサーバー大手 SiteGround が、預かっているサイトの UpdraftPlus を12.8万件以上、約52分でサーバー側から一斉に更新しています。持ち主が何もしなくても、穴のほうから閉じていく時代になりました。預ける側にとっては、ずいぶん助かる話です。
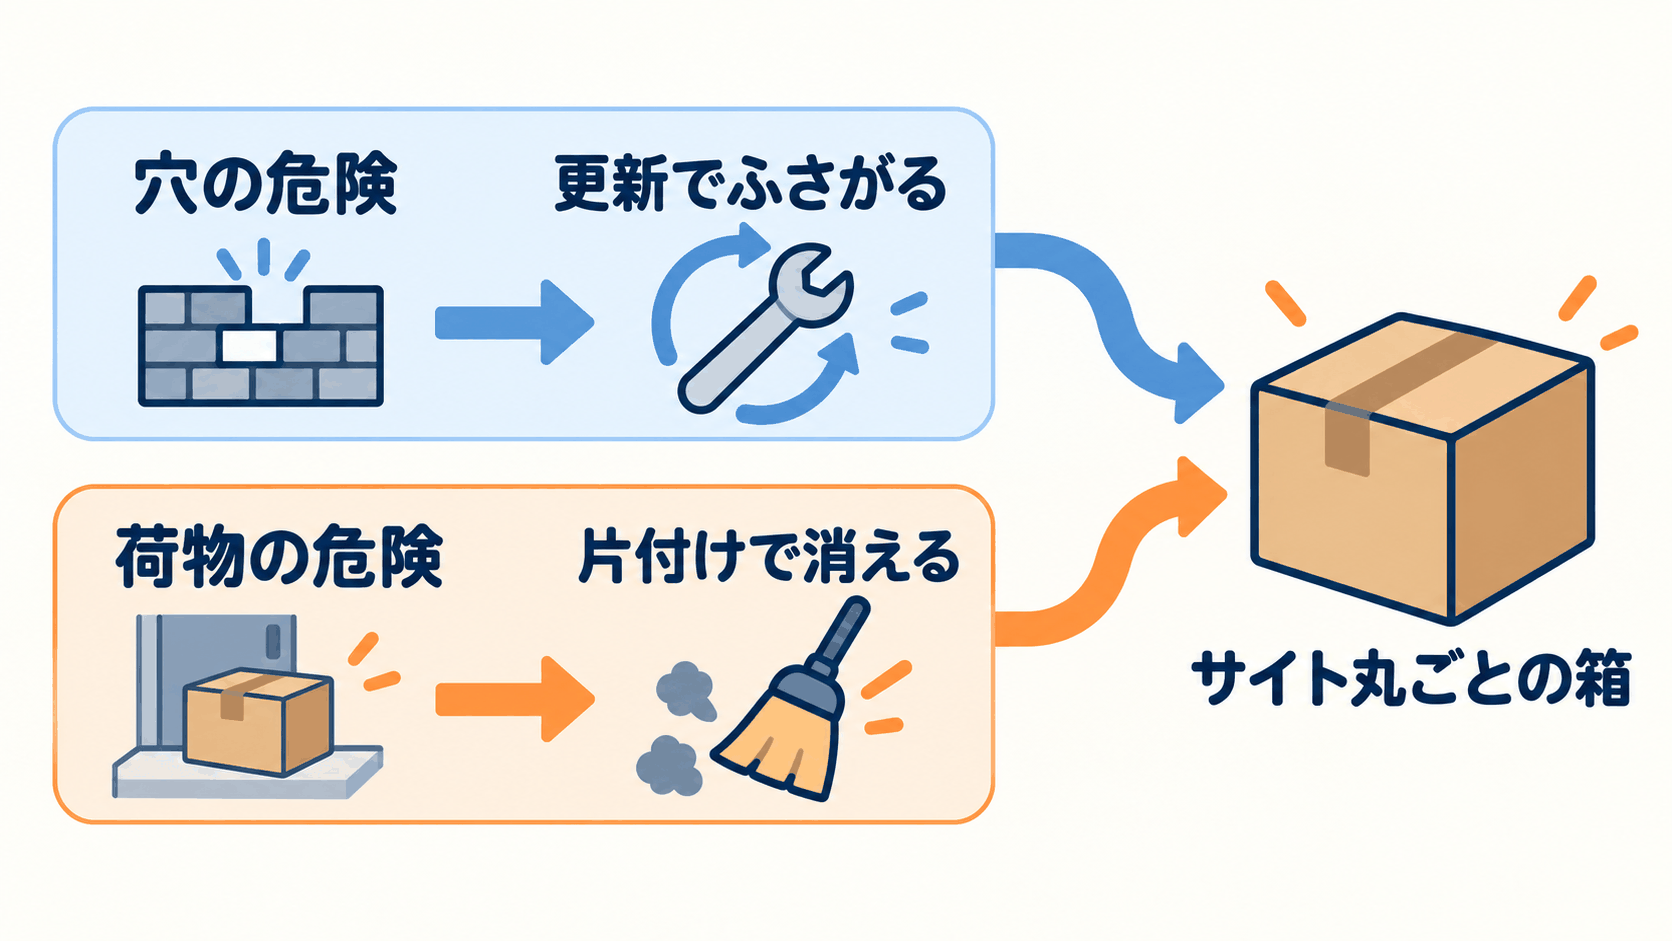
でも、更新でふさがるのは穴です。冒頭のフォルダが示しているとおり、プラグインを更新しても、外しても、すでに作られて置かれた箱は消えません。しかも同じ報告では、公表された時点で修正版がまだ出ていなかった穴が46%ありました。更新だけでは片付かないものがあって、そこを見に行くのが保守の点検です。
ハッキングで漏れるものを「置き場」と「通り道」に分けて書いたコラムと似た形で、バックアップの道具の危険も2つに分かれます。
- 穴の危険: プラグインの作りに欠陥があって、本来できないはずのことが外からできてしまう危険。更新でふさがる
- 荷物の危険: プラグインが正常に働いた結果できたファイルが、外から届く場所に残る危険。更新ではふさがらない
点検すると、これだけ出てくる
その日は、保守でお預かりしているサイトを、サーバーの中から読み取りだけで順番に見て回りました。プラグインの一覧まで取れた143サイトのうち、バックアップや引っ越し(移行)のためのプラグインが入っていたのは90サイト。WordPress のサイトでは、これがふつうの姿だと思います。
意外に思われるかもしれませんが、主役は UpdraftPlus ではなく、Duplicator という移行用のプラグインでした。90サイトのほとんどに入っていたのはこちらです。サーバーの引っ越しや作り直しのたびに使われる、現場ではおなじみの道具です。
続いて、公開フォルダの中に、バックアップの控えや作業の残りがないかを探しました。点検した範囲で出てきたのは47個。中身の種類ごとに分けると、こうなります。
| 見つかったもの(作った道具) | 個数 |
|---|---|
| サイト全体の控え・zip(Duplicator) | 5 |
| サイト全体の控え・.wpress(All-in-One WP Migration) | 3 |
| データベースの写し(UpdraftPlus) | 3 |
| 移行に使った installer.php の控え(Duplicator) | 5 |
| 設定ファイル wp-config.php の控え | 6 |
| 動作の記録(debug.log など) | 11 |
| サーバー設定ファイル .htaccess の古い控え | 5 |
| 作業や確認に使ったプログラムの残り | 5 |
| BackWPup と Duplicator の作業の記録 | 4 |
| 合計(26サイト・9台のサーバー) | 47(約7.9GB) |
※2026-10-01 の点検記録から。約3.7GBは動作の記録で、サイト丸ごとの控え8個が約4.1GB
引っ越しのときに作られたまま、何年も前の控えもありました。古い箱ほど困るのは、当時のパスワードの記録が眠っていて、今も使い回されているものがあるかもしれないからです。こうした箱は、管理画面のどこを開いても見えません。サーバーの中を見に行った人にしか見つからない、というのが私たちの実感です。
箱1つに、サイトが丸ごと入っている
ある幼稚園のサイトにあった Duplicator の控えは、1.4GBの zip ファイル1つでした。中に詰まっていたファイルは11,535個。画像やプラグインの部品にまじって、データベースの写しが1本(88MB)と、設定ファイルの写しが入っていました。設定ファイルの写しには、データベースにつなぐための名前と合言葉が書かれています。ここでも、見たのは名前の一覧までです。
サイトを別のサーバーへ引っ越すとき、移行のプラグインは家財を一つ残らず段ボールに詰めます。家具も服も、通帳も、玄関の合鍵も。そうしないと、引っ越し先で同じ暮らしが始められないからです。
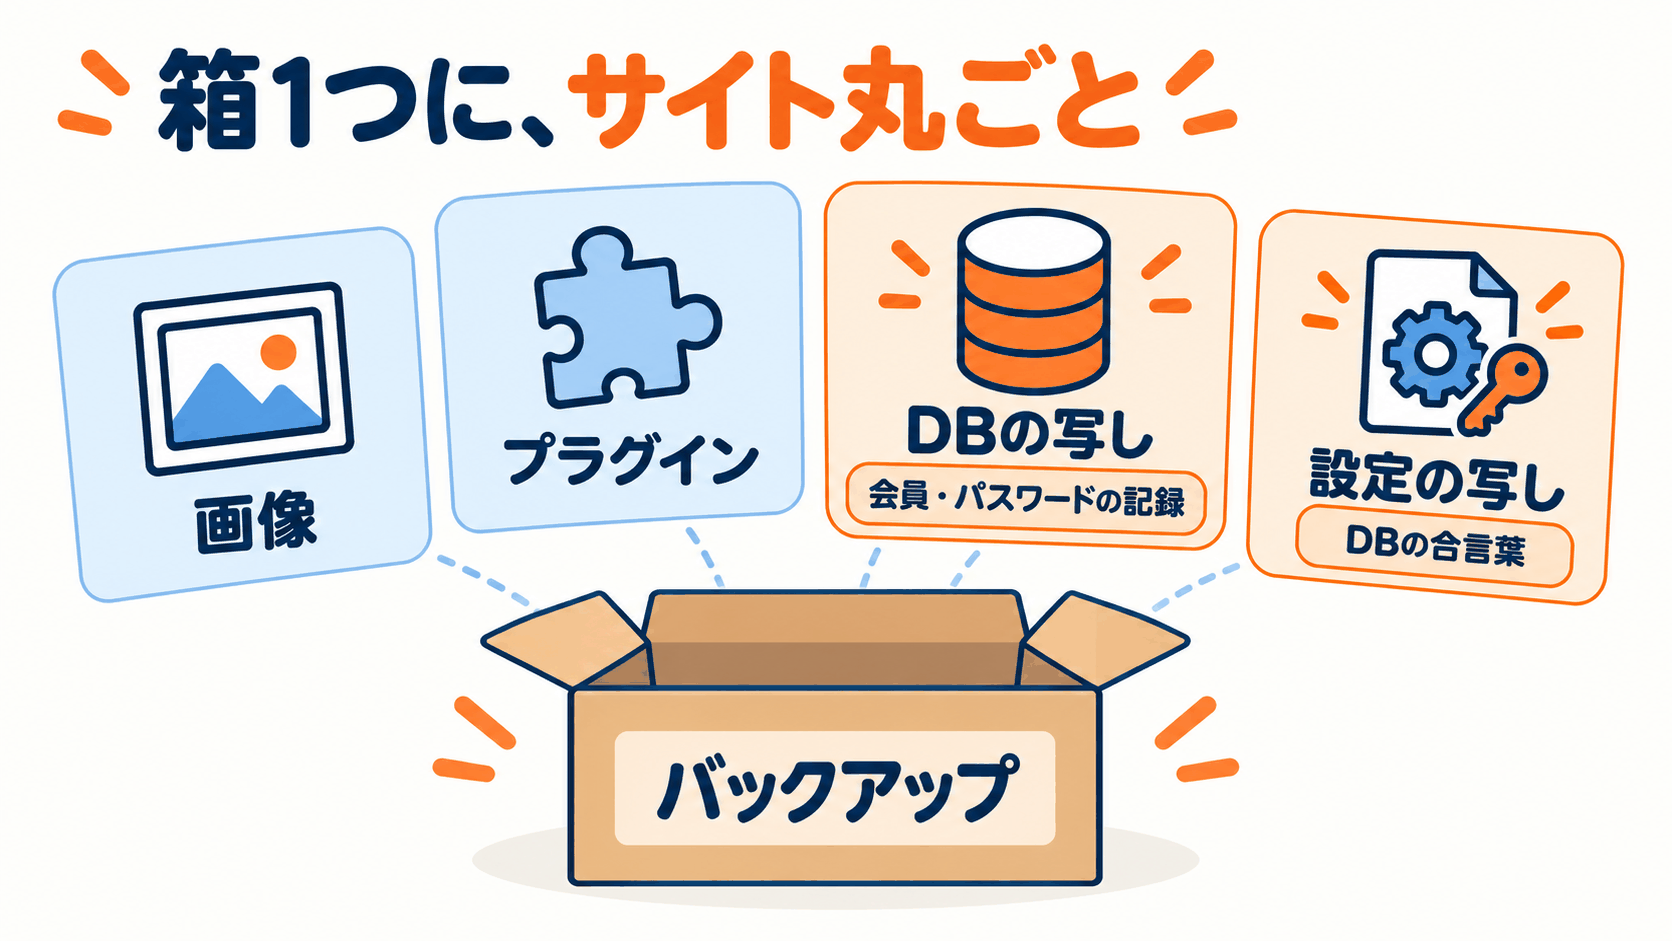
引っ越しの日の玄関先は、家の中でもとびきり持ち出しやすい場所になる、と私たちは思っています。家財が箱に詰められて積まれ、知らない人が出入りしても誰も気にしない日で、泥棒からすれば、家の中を探し回らなくても欲しいものが運びやすい形にまとまっています。バックアップの控えは、その「詰め終わった箱」です。
バックアップの道具が狙われやすいのは、作りが雑だからではないと私たちは考えています。1つの箱に入っている量が、ほかのプラグインとは桁が違うのです。幼稚園の1.4GBの箱は、穴から持ち出されても玄関先から持ち出されても、中身は同じ11,535個です。
認証キーは、なぜその日に作り直すのか
冒頭の医療関連の会社では、もう一つ気になる点がありました。設定ファイルに書く「認証キー」という合言葉が、どれもひな形の仮の文言のままだったのです。
こういうとき、私たちは手を動かす前に理由を言葉にします。理由を言えない対策は、ただの念のための手間になってしまうからです。作り直す理由は、データベースの写しの中身にあります。
認証キーは、ログインした人に配られる「通行証」が本物かを見分けるための合言葉です。仮の文言のままのサイトでは、WordPress はその文言を使わず、自分で作った乱数をデータベースにしまって使います。つまり、本当に使われている合言葉が、データベースの写しの中に入っていたことになります。認証キーを作り直せば、写しの中の合言葉は使われなくなります。
ただ、写しの危険はそれだけではありません。写しにはパスワードを変換した記録も入っていて、弱いパスワードなら、時間をかけて割り出されるおそれがあります。割り出されてしまえば、ふつうにログインされます。こちらに備えられるのは、パスワードの再設定です。
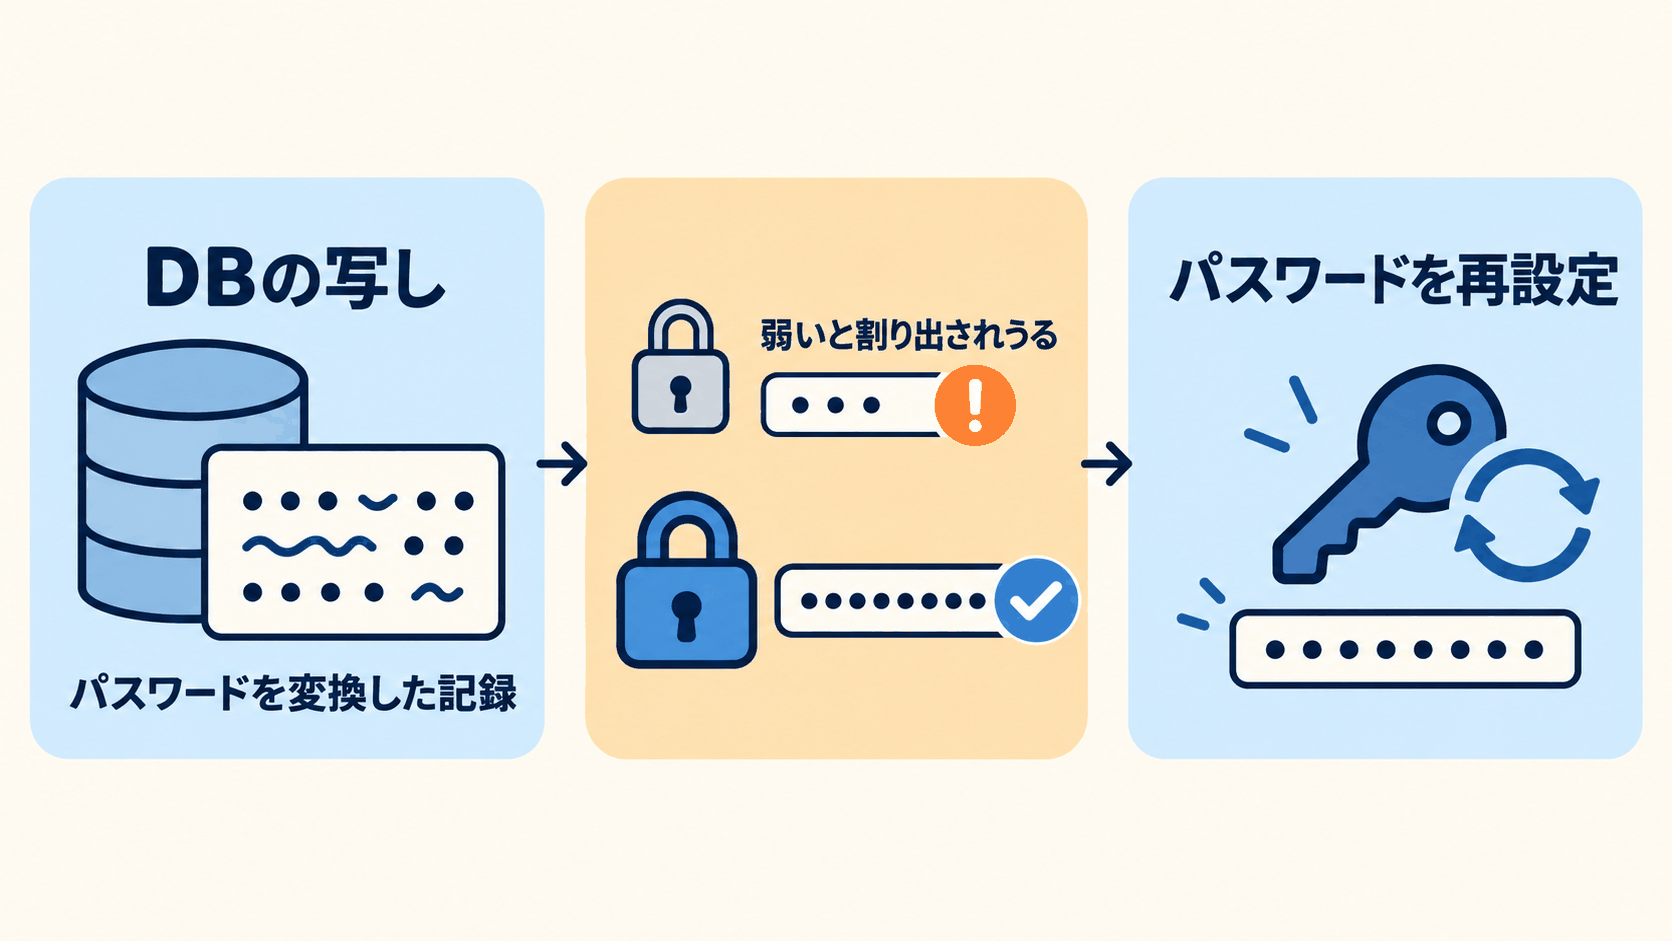
私たちは、認証キーをその日のうちに作り直しました。数分で済む作業で、お客様の手をわずらわせることもありません。写しが公開フォルダにあったサイトでは、パスワードの再設定もお勧めしています。認証キーで合言葉を、パスワードの再設定で記録を、それぞれ無効にする。2つは役割が違うので、片方だけで安心しないことが大事だと私たちは見ています。
公開フォルダの中にある限り
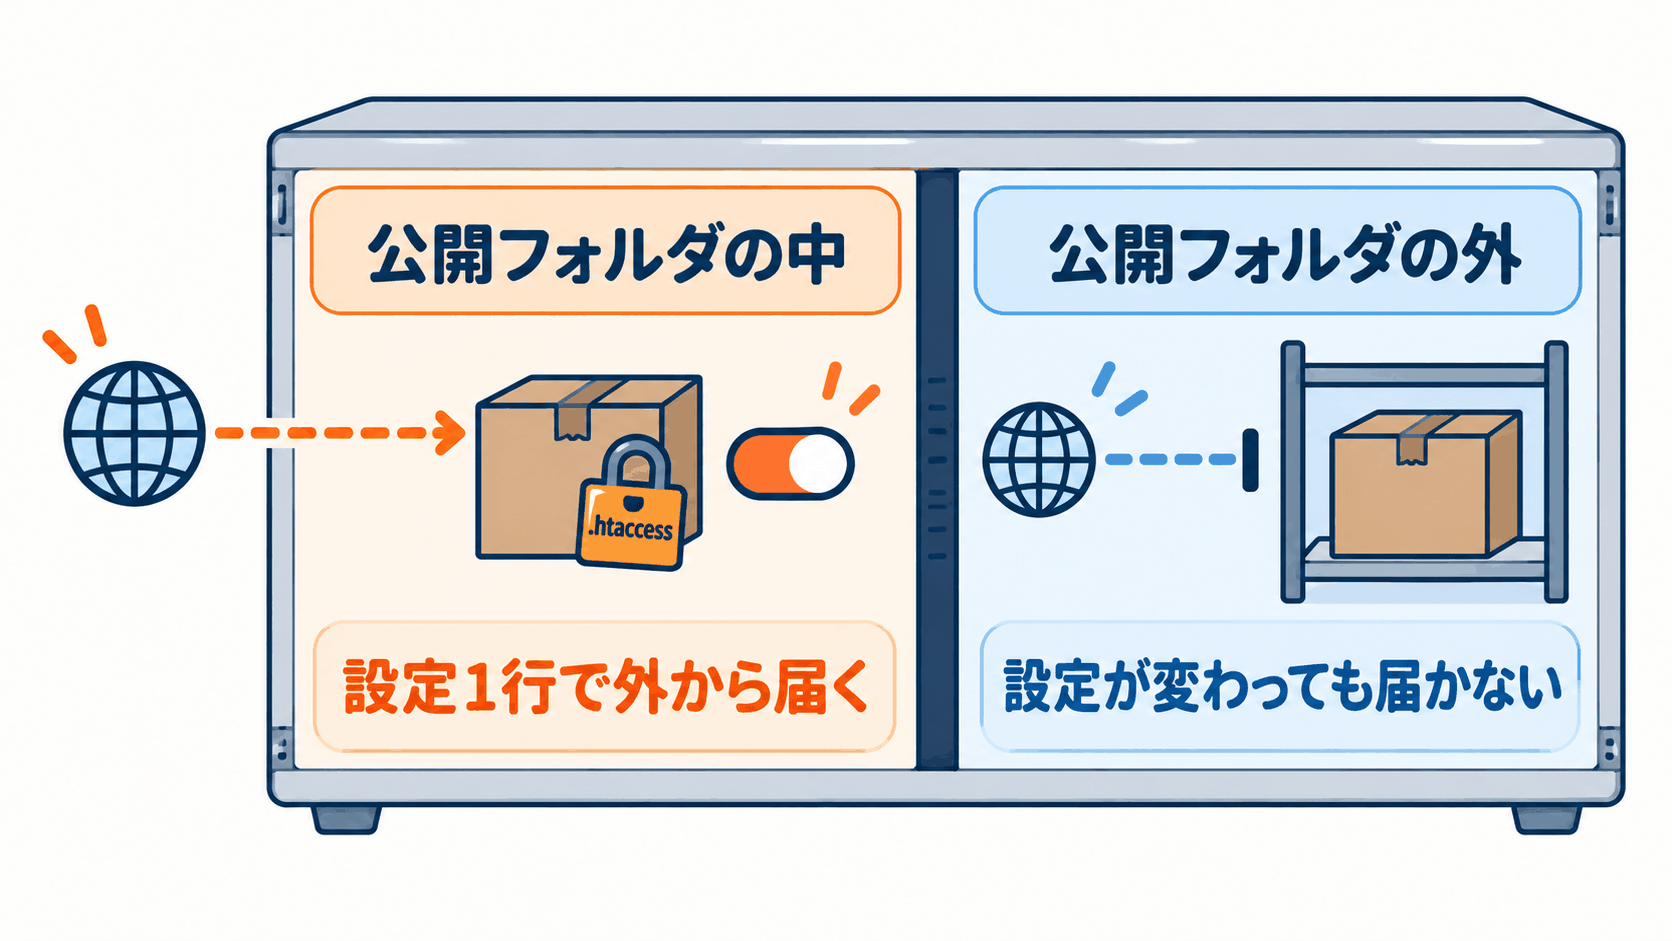
見つけた箱は、外から取れるかどうかにかかわらず、公開フォルダの外へ移します。理由ははっきりしています。公開フォルダの中にある限り、サーバーの引っ越しや設定の1行の変更で、持ち主が気づかないうちに外から読める状態に戻りうる、というものです。今日外から取れないことは、明日の安全を約束してくれません。点検する側としては、こういう「たぶん大丈夫」が何より怖いのです。
バックアップのプラグインの多くは、控えを置くフォルダに「外から見せない」ための小さな設定ファイル(.htaccess)を一緒に置きます。けれど、その設定ファイルを読まない種類のサーバーがあって、私たちが7月に別のサーバーで確かめたときも、公開フォルダの一部ではこの設定ファイルがきれいに無視されていました。今月公表された BackWPup というプラグインの穴も、この設定ファイルを読まないサーバーで、途中で止まった復元作業の残骸が外から取れてしまうものです。今回の点検でも、その置き場所に BackWPup の復元の記録が2つありました。御社のサーバーがこの設定ファイルを読む種類かどうか、制作会社は即答できるでしょうか。
箱を探しに来る相手もいます。別の保守先の9月の記録では、バックアップによくある名前のファイルを順番に探しに来るアクセスが毎日のように残っていました(流出が続く個人情報のまとめでも触れています)。
UpdraftPlus と Duplicator に開いた穴
2022年2月、UpdraftPlus に、コメントを書くために作るような、いちばん弱い権限のアカウントでログインできる人なら、サイトの最新のバックアップをダウンロードできてしまう穴が見つかりました。開発元は2日で修正版を出し、WordPress の配布元が持ち主の操作を待たずに各サイトへ届けています。それでも更新が届くまでの間は、利用者の登録を受け付けているサイトなら、登録した人の誰でも箱を持ち出せたわけです。
今年6月の穴は、たくさんのサイトを1か所から管理する「UpdraftCentral」の接続キーが有効なサイト(有料版は移行用のキーも)だけが対象で、遠隔管理の通信の確認をすり抜けられ、管理者として操作されるおそれがありました。開発元も公表の時点で攻撃の痕跡は見つかっていないと説明していて、6月の時点では、見出しだけを見て慌てる必要はありませんでした。
今月、話が変わりました。10月17日から18日にかけて開発元のサイトが不正アクセスを受け、この UpdraftCentral の接続キーが漏れた疑いが出たのです。開発元は19日の更新で事件より前のキーを使えなくしていて、私たちの保守先で UpdraftPlus が動いている2サイトも、21日の時点でその版になっています。プラグイン本体や配布物に影響はなかったと開発元は説明しています。それでも、プラグインの穴でも置き忘れの箱でもなく、作った会社の側が破られて鍵が漏れることもある、ということです。御社のサイトに、その接続キーは残っていますか。
2020年2月には、サイトの設定ファイルを外から読み取れてしまう Duplicator の穴が、実際に悪用されました。米国の政府機関 CISA が公開している「実際に悪用が確認された脆弱性」の一覧に、WordPress のプラグインは3件しか載っていません(2026年10月20日の版)。載るのは確認できた一部で、悪用された穴がほかにないという意味ではありませんが、その1つがこの Duplicator の穴でした。
現場で最もよく見かける移行の道具が、この一覧に名前の載っているプラグインです。それでも、私たちの結論は「Duplicator を外す」ではありません。Duplicator は、移行が済めば役目を終える道具です。そのあと、duplicator-backups というフォルダの中に箱が置かれたままになっていないか。版の数字より先に、そこを見るべきだと考えています。
3つとも、最後に持っていかれるのは「サイト丸ごとが入った箱」か「その箱を開けるための鍵」です。
| プラグインと穴 | 何ができてしまったか | 直った版・時期 |
|---|---|---|
| UpdraftPlus(CVE-2022-0633) | ログインできる人なら誰でも最新のバックアップを取れた | 1.22.3・2022年2月(配布元が自動で更新) |
| UpdraftPlus(CVE-2026-10795) | UpdraftCentral の接続キーが有効なサイトで、管理者として操作されうる | 1.26.5・2026年6月 |
| UpdraftPlus(開発元への不正アクセス) | UpdraftCentral の接続キーが漏れた疑い | 1.26.12/1.26.13 でキーを無効化・2026年10月 |
| Duplicator(CVE-2018-17207) | 移行後に残った installer.php から設定ファイルを書き換えられた | 1.2.42+残ったファイルの削除・2018年9月 |
| Duplicator(CVE-2020-11738) | 設定ファイルなどを外から読み取れた。実際に悪用され CISA の一覧に掲載 | 1.3.28・2020年2月(NVD 掲載は4月) |
| Duplicator(CVE-2022-2551) | installer を動かしたあと、ログインしていない人にもバックアップの場所が見えた | 1.4.7・2022年8月 |
| Duplicator(CVE-2023-6114) | 作業用フォルダの一覧表示を防いでおらず、サーバーの設定によってはバックアップを取れた | 1.5.7.1・2023年12月 |
| BackWPup(CVE-2026-86826) | .htaccess を読まないサーバーで、途中で止まった復元の残骸を取れた | 5.7.7・2026年10月 |
※NVD・WPScan・開発元の変更履歴で確認(2026年10月21日時点)。版はいずれも無料版。日本語の JVN iPedia に載るのは、海外の公表から1年以上あとになった例もある
名前の付いた穴に、すぐ飛びつかない
「UpdraftPlus や Duplicator は危ないから外そう」と思われるかもしれません。私たちはそうは書きません。
サイトが乗っ取られたとき、原因を公表済みの穴に当てはめたくなる気持ちは、よく分かります。名前の付いた原因があれば、説明も整理も一度に片付いて、説明する側もほっとできるからです。でも現場で調べてみると、ニュースになった穴とは別の入口だったということが少なくない、と私たちは見ています。
たとえば今年の夏に私たちが調べて対処した乗っ取りは、バックアップのプラグインとは無関係でした。管理者のアカウントが、28か国からのパスワードの総当たりで破られ、9日間に127回もログインされた件で、バックアップの控えは見当たらないサイトでした。この件は、11月に公開するコラムで詳しく書く予定です。
だから私たちは、プラグインの名前で善し悪しを言わないことにしています。バックアップがなければ乗っ取られたときにサイトを戻せないのですから、怖いからと外せば、今度は別の危険を抱えます。見るべきは名前より、その道具が作った箱がいまどこにあって、片付ける人がいるかどうか、です。
御社のサイトで確かめる5分
サーバーの中を見られなくても、制作会社に聞けば分かる形にしてあります。
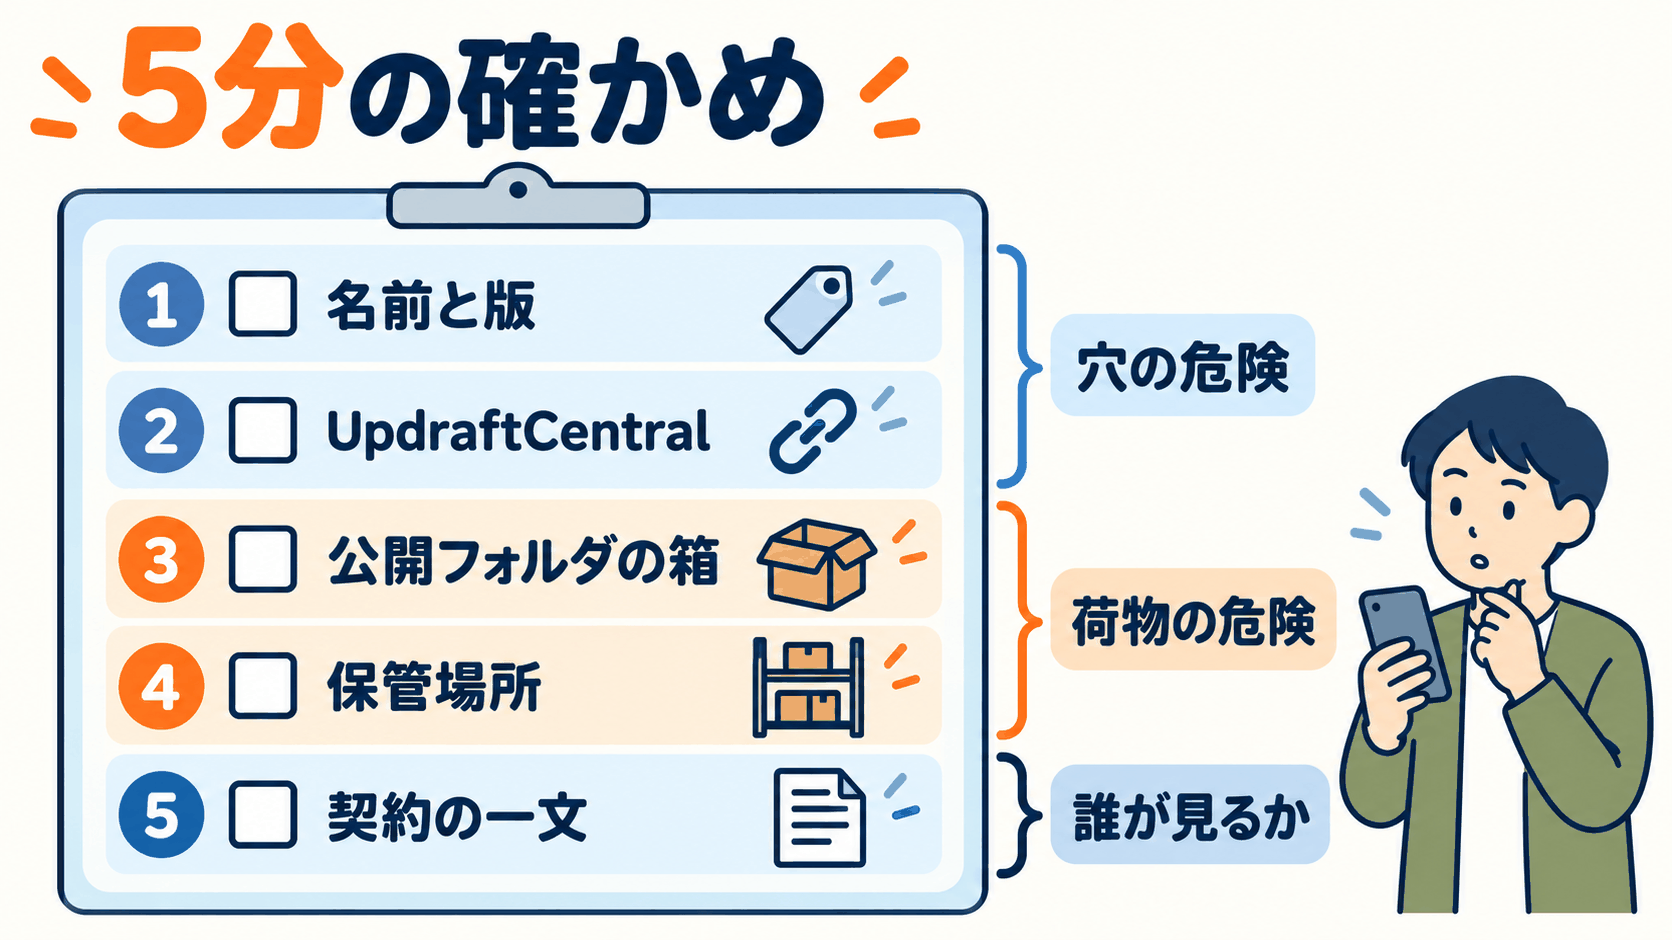
- プラグインの一覧で、バックアップや移行のプラグインの名前と版を見る。上の表の「直った版」より古ければ、制作会社に更新の予定を聞いてください
- 「UpdraftCentral につないだことはありますか。接続キーは残っていますか?」と聞く(UpdraftPlus を使っている場合)。つないでいるなら、今月の件に合わせて最新の版への更新とキーの作り直しを。答えが「分からない」なら、それも一つの答えです
- 「公開フォルダに、バックアップの控えや移行の残りが置かれていませんか?」と聞く。updraft・duplicator-backups・backups-dup-lite・ai1wm-backups・backwpup-restore という名前のフォルダや、installer.php というファイルが目印です。私たちの点検で出てきた Duplicator の箱は、すべて duplicator-backups の中でした
- 「バックアップは、公開フォルダの外か、別の場所に保管されていますか?」と聞く。箱を玄関先から倉庫へ移しているか、という質問です
- 保守の契約書に「脆弱性の告知を誰が見て、何日以内に対応するか」が書かれているかを見る。書かれていなければ、次の見積もりで足してもらってください(見積書の書かれていない3行も参考になると思います)
すぐに答えが返ってくるかどうかは、保守の行き届き具合の目安になります。答えがすぐ返ってこないなら、そのサイトには点検が入っていない可能性があります。
あの updraft フォルダは、いまどこにあるのか
冒頭の医療関連の会社の updraft フォルダは、その日のうちに公開フォルダの外へ移しました。消してはいません。移す前に、大きさと日時と持ち主を記録しています。消してしまうと、何が漏れうる状態だったかを後から説明できなくなるからです。認証キーも、その日のうちに新しくしました。ほかの46個も同じ手順で外へ移し、いまは47個とも、外から届かない場所にあります。
Updraft は英語で「上昇気流」のことです。控えをクラウドへ吹き上げるための名前なのに、あの2本は上へ吹き上げられることなく、サーバーの床に置かれたままでした。皮肉な話ですが、こういう箱はどのサイトにも溜まりうるものだと思います。
プラグインの更新は、自動でも回ります。でも、公開フォルダの箱を探して外へ移すのは、人が点検しないと起きません。御社のサイトの公開フォルダに残った箱、バックアップのプラグインの版、UpdraftCentral の接続キー。どこから見ればいいか分からないときは、この3つの名前を添えて保守の点検をご相談ください。→ お問い合わせ
